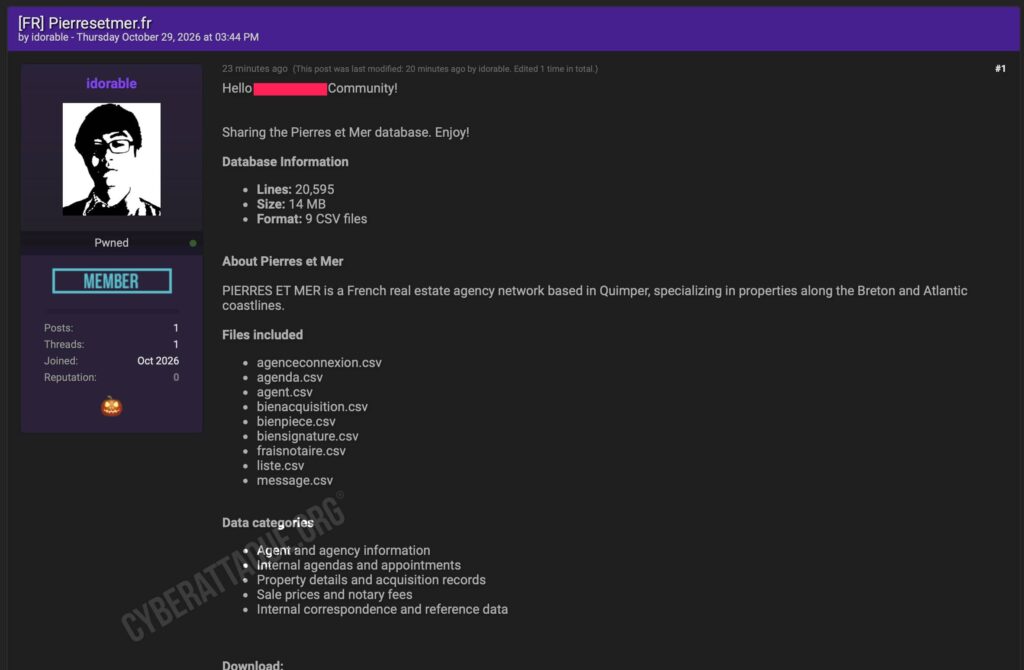
Pierres et Mer, réseau immobilier français spécialisé dans les propriétés du littoral, est visé par une fuite de données révélée ce 29 octobre 2026. Un hacker utilisant le pseudonyme idorable a diffusé une base de données présentée comme provenant de l’entreprise. Cyberattaque.org a analysé les fichiers et identifié 45 551 enregistrements, comprenant des rendez-vous avec des clients, des échanges commerciaux, des caractéristiques détaillées de propriétés, des informations d’utilisateurs et des milliers d’historiques de connexion.
Créé en 1993 et implanté à Quimper, dans le Finistère, Pierres et Mer est spécialisé dans la vente de propriétés en bord de mer en Bretagne et sur la côte Atlantique. L’entreprise accompagne vendeurs et acquéreurs dans leurs projets immobiliers, notamment sur le marché des maisons et propriétés de caractère.
La publication du hacker annonce initialement 20 595 lignes réparties dans neuf fichiers CSV. Mais les fichiers analysés par Cyberattaque.org révèlent un ensemble plus important et beaucoup plus détaillé que cette première description.
45 551 enregistrements répartis dans 16 fichiers distincts
Cyberattaque.org s’est procuré et a analysé les fichiers diffusés. Parmi les 20 fichiers transmis, quatre sont des copies d’autres fichiers. Après suppression de ces doublons, notre analyse porte donc sur 16 fichiers distincts, dont un vide, représentant 45 551 lignes de données.
Le contenu correspond à différentes tables d’un système informatique de gestion immobilière. Contrairement à une simple liste d’adresses email, ces fichiers donnent accès à plusieurs aspects du fonctionnement de l’entreprise.
- 16 784 enregistrements de messagerie, comprenant des communications commerciales et des demandes de renseignements ;
- 12 276 descriptions de pièces immobilières, avec des surfaces, équipements et commentaires ;
- 11 179 historiques de connexion, avec les adresses IP et les dates d’accès ;
- 2 419 événements d’agenda, essentiellement des visites immobilières ;
- 1 576 enregistrements relatifs aux acquisitions, avec des prix, années et références de biens ;
- 348 associations entre biens et utilisateurs dans une table de signatures ;
- 336 associations à des codes utilisateurs ;
- 248 entrées de calcul de frais de notaire ;
- 200 réponses à des questionnaires de contacts ;
- 76 fiches de comptes utilisateurs, comprenant des champs d’identification et d’authentification ;
- 50 enregistrements de sessions utilisateurs ;
- D’autres fichiers de configuration, de tâches et de références internes.
Ces 45 551 lignes ne représentent pas autant de victimes. Plusieurs tables contiennent des informations répétées ou des éléments techniques associés aux mêmes personnes et aux mêmes propriétés.
Les noms de clients et les lieux de visites immobilières apparaissent dans les agendas
L’un des fichiers les plus révélateurs concerne l’agenda des professionnels de Pierres et Mer. Il contient 2 419 événements, dont la quasi-totalité correspond à des visites de biens immobiliers.
Les enregistrements permettent notamment de retrouver :
- La date et l’heure de début et de fin d’une visite ;
- La référence du bien immobilier concerné ;
- Le nom du client ou du prospect dans de nombreux intitulés ;
- Le lieu du rendez-vous, parfois avec une adresse précise ;
- L’identifiant du collaborateur chargé de la visite ;
- Des commentaires ou instructions associés à certains événements.
Les rendez-vous couvrent plusieurs années, avec des enregistrements remontant à 2013 et d’autres datés du 28 octobre 2026, soit la veille de la publication de la fuite.
Nous avons notamment identifié des visites programmées pour des maisons situées dans différentes communes bretonnes, avec des références de propriétés et les noms des personnes attendues.
La diffusion de telles informations pose un problème de confidentialité : elle permet potentiellement d’associer des personnes à des recherches immobilières et à des lieux de rendez-vous précis.
Des échanges d’acheteurs et des demandes de renseignements immobiliers
Le fichier de messagerie contient 16 784 enregistrements, dont 12 261 disposent d’un contenu renseigné. Les données datent principalement de 2019, avec quelques échanges plus anciens.
Une part importante correspond à des communications commerciales répétées, notamment des présentations de biens, des sélections de propriétés et des propositions immobilières.
Mais Cyberattaque.org a également retrouvé des demandes individuelles de prospects. Certains messages contiennent des noms, des numéros de téléphone et des informations sur leurs recherches immobilières.
Les exemples examinés comprennent notamment :
- Des demandes de photographies supplémentaires d’une propriété ;
- Des questions sur le prix d’un bien et son orientation ;
- Des demandes de plans permettant de comprendre la disposition des pièces ;
- Des sollicitations pour organiser une visite ;
- Des questions sur la surface habitable, l’année de construction et les rénovations ;
- Des descriptions de critères de recherche, comme la proximité de la mer, l’exposition d’une maison ou l’absence de travaux.
Ces échanges révèlent parfois les intentions d’achat ou les préférences de personnes ayant contacté l’agence. Les informations pourraient être exploitées pour construire des tentatives d’escroquerie personnalisées.
Les caractéristiques de centaines de propriétés également dévoilées
La fuite comprend aussi une importante quantité de données immobilières. Le fichier bienpiece.csv contient 12 276 enregistrements associés à 730 références de biens distinctes.
Les informations décrivent les pièces de propriétés et comprennent notamment leur surface, leur niveau, les revêtements, certains éléments d’état et des commentaires descriptifs.
Cyberattaque.org a identifié 6 080 enregistrements comportant des remarques renseignées. Ces observations évoquent par exemple des terrasses, des cheminées, des piscines, des systèmes de chauffage, des équipements sanitaires ou encore des éléments de rénovation.
Certains commentaires abordent également des caractéristiques techniques plus précises, comme l’isolation ou la présence de traces d’humidité.
Un autre fichier, consacré aux acquisitions, contient 1 576 enregistrements associés à 671 références immobilières distinctes, avec des montants, des années et des identifiants de biens.
La base comporte également une table de 248 correspondances entre prix de vente et frais de notaire. Sa structure évoque un outil de calcul : ces valeurs ne doivent pas être présentées comme 248 transactions notariales réelles.
11 179 connexions enregistrées jusqu’au 28 octobre 2026
L’élément technique le plus notable concerne les journaux d’authentification. Le fichier utilisateurconnexion.csv contient 11 179 connexions enregistrées entre le 17 février 2025 et le 28 octobre 2026.
Notre analyse a permis d’identifier :
- 620 adresses IP distinctes ;
- 28 identifiants utilisateurs distincts associés aux connexions ;
- Les dates et heures des accès ;
- Des historiques d’utilisation couvrant les années 2025 et 2026.
Ces informations pourraient permettre de reconstituer une partie de l’activité des comptes et de connaître les adresses IP utilisées pour accéder au système.
La présence de journaux aussi récents est particulièrement notable : contrairement à la messagerie, principalement datée de 2019, les historiques de connexion contiennent des événements enregistrés jusqu’à la veille de la divulgation.
Cela ne prouve pas que l’intrusion elle-même s’est produite le 28 ou le 29 octobre. En revanche, les données diffusées comprennent bien des enregistrements récents.
Des champs de mots de passe et d’authentification dans les fichiers
Un autre fichier contient 76 fiches de comptes utilisateurs. Les colonnes comprennent notamment les noms, prénoms, adresses email, numéros de téléphone, identifiants de connexion, rôles et informations de compte.
Cyberattaque.org a également identifié des champs nommés « pwd » et « mdpmail », correspondant à des informations liées aux mots de passe.
Ces valeurs ne sont pas affichées en clair dans les fichiers analysés. Les noms, adresses email et autres champs de cette table apparaissent eux aussi sous une forme encodée ou chiffrée. L’analyse des seules valeurs ne permet pas de déterminer la méthode exacte de protection ni d’affirmer que les mots de passe seraient directement utilisables.
Une autre table contient 50 jetons de session, associés à des connexions anciennes, principalement enregistrées en 2018, avec quelques éléments datés de 2021. Rien ne permet d’établir que ces jetons seraient encore valides aujourd’hui.
Enfin, un fichier de configuration contient une valeur renseignée dans un champ correspondant à une clé de service externe. Sa validité actuelle n’a pas été vérifiée.
Ces éléments montrent que la fuite ne concerne pas seulement les données commerciales de Pierres et Mer : elle comprend également des informations relatives au fonctionnement technique et à l’authentification des utilisateurs.
Des questionnaires clients et des informations de gestion interne
La base contient également 200 réponses à des questionnaires de contacts. Certaines correspondent à des notes chiffrées, tandis que d’autres contiennent des appréciations rédigées librement sur les prestations ou les interlocuteurs.
D’autres fichiers répertorient des tâches, des références internes, des associations entre propriétés et collaborateurs et des paramètres de fonctionnement du système.
En réunissant les différentes tables, il devient possible de rapprocher des événements d’agenda, des références de biens, des identifiants d’utilisateurs et certaines informations commerciales.
C’est précisément cette diversité qui rend la fuite sensible : plusieurs fichiers, pris individuellement, peuvent sembler peu exploitables, mais leur rapprochement permet potentiellement de reconstituer une partie des activités internes de l’entreprise.
Une extraction de base de données plutôt qu’une simple liste de clients
La structure des fichiers suggère que les données proviennent d’un système de gestion immobilière organisé autour de plusieurs tables liées entre elles.
La présence simultanée d’informations commerciales, de paramètres techniques, de données d’utilisateurs et de journaux de connexion est cohérente avec une extraction de plusieurs tables d’une base applicative.
Un tel ensemble pourrait être récupéré à la suite de la compromission d’un accès à la base de données, de l’exploitation d’une faille applicative ou de l’exposition d’une sauvegarde. La méthode réellement utilisée par le hacker idorable n’est toutefois pas établie.
Quels risques pour les acheteurs, vendeurs et agents immobiliers ?
Les risques concernent plusieurs catégories de personnes : les clients ayant demandé des renseignements, les prospects ayant organisé des visites, les propriétaires de biens et les collaborateurs du réseau.
Les informations présentes dans les fichiers pourraient notamment permettre :
- Des tentatives de phishing immobilier, en utilisant une référence de propriété ou une recherche déjà effectuée ;
- L’usurpation d’identité d’un agent immobilier, avec des messages évoquant un rendez-vous ou une transaction ;
- Des fraudes au paiement, notamment lorsqu’un escroc tente de se faire passer pour un professionnel intervenant dans une vente ;
- La divulgation d’informations privées sur des recherches immobilières, des rendez-vous et les caractéristiques de propriétés ;
- Des attaques ciblées contre des comptes professionnels, à partir des informations techniques et des identifiants exposés.
La présence de coordonnées dans certains messages et de noms associés à des visites rend ces scénarios particulièrement concrets. Un faux message évoquant une propriété réellement consultée pourrait sembler beaucoup plus crédible qu’une tentative d’escroquerie générique.
Pierres et Mer n’a pas encore confirmé la fuite
Au 29 octobre 2026, Cyberattaque.org n’a pas identifié de communication publique de Pierres et Mer confirmant cette fuite de données. L’origine de l’extraction, l’identité réelle de son auteur et le périmètre des systèmes éventuellement compromis restent à établir.
L’analyse des fichiers transmis permet néanmoins de constater la présence d’un ensemble structuré de données immobilières et internes, avec des informations récentes et des références cohérentes avec l’activité de l’entreprise.
La principale découverte concerne l’étendue des informations diffusées : au-delà des 20 595 lignes initialement annoncées, les fichiers examinés par Cyberattaque.org représentent 45 551 enregistrements, dont des agendas de visites, des demandes de prospects, des descriptions immobilières détaillées et plus de 11 000 traces de connexion.