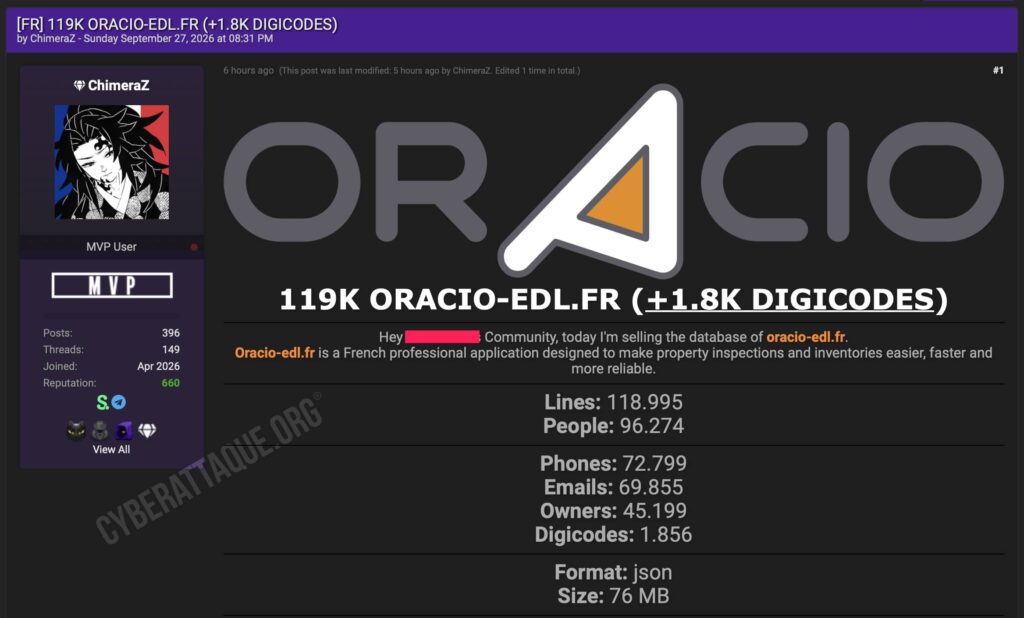
Oracio, application française utilisée par les professionnels pour réaliser et gérer des états des lieux immobiliers, fait l’objet d’une importante revendication de fuite de données. Le hacker ChimeraZ affirme mettre en vente une base de 118 995 lignes concernant environ 96 274 personnes.
La fuite présente une particularité particulièrement préoccupante : les données associent directement propriétaires, locataires et gestionnaires à des adresses précises de logements. ChimeraZ revendique également la présence de 1 856 digicodes.
Une application dédiée aux états des lieux
Oracio est une application éditée par la société française SNEXI. Disponible depuis 2015, elle permet aux professionnels de préparer leurs états des lieux, conserver les informations sur les logements, gérer leurs donneurs d’ordre et générer automatiquement leurs rapports.
Ce fonctionnement explique la présence dans la base d’informations particulièrement détaillées sur les biens immobiliers et les personnes qui les occupent.
Locataires, propriétaires et gestionnaires identifiables
Cyberattaque.org s’est procuré les échantillons diffusés. Les fichiers contiennent notamment les noms des propriétaires et locataires, adresses e-mail, numéros de téléphone ainsi que les coordonnées des gestionnaires immobiliers.
Les données permettent également de connaître précisément le logement concerné : adresse, résidence, bâtiment, étage, numéro de lot, surface, parking, cave ou garage. Des commentaires internes liés aux rendez-vous et aux états des lieux apparaissent aussi dans certaines fiches.
Des digicodes associés directement aux adresses
Le point le plus sensible concerne les codes d’accès aux immeubles. ChimeraZ affirme avoir identifié 1 856 digicodes dans l’ensemble de la base.
Dans l’échantillon de 200 lignes analysé par Cyberattaque.org, plusieurs fiches comportent effectivement un digicode renseigné. Celui-ci apparaît dans la même fiche que l’adresse du logement, le bâtiment, l’étage et parfois le numéro de parking, de cave ou de garage.
Cette association transforme une simple fuite de données personnelles en un risque de sécurité physique : certaines informations pourraient faciliter l’accès à des parties communes d’immeubles ou permettre d’identifier très précisément le domicile d’une personne.
Près de 73 000 téléphones et 70 000 e-mails revendiqués
ChimeraZ annonce également 72 799 numéros de téléphone et 69 855 adresses e-mail. Les données couvriraient par ailleurs 45 199 propriétaires.
La structure des fichiers confirme également la présence de nombreux acteurs de l’immobilier parmi les gestionnaires, avec des coordonnées professionnelles rattachées aux dossiers des logements.
Le ministère des Armées apparaît des milliers de fois
Parmi les propriétaires les plus représentés dans les données, ChimeraZ affirme avoir recensé 2 666 lignes associées au ministère des Armées. Des établissements hospitaliers, bailleurs, sociétés immobilières et autres organisations figurent également parmi les propriétaires les plus présents.
Rien ne permet toutefois d’affirmer que les digicodes revendiqués correspondent aux biens associés au ministère des Armées ou à d’autres sites sensibles.
Une base vendue plus cher avec les codes d’accès
La base de 76 Mo est actuellement proposée à la vente par ChimeraZ. Le hacker demande 100 dollars sans les digicodes et 350 dollars avec les codes d’accès, signe de la valeur particulière accordée à ces informations.
Un risque qui dépasse largement le phishing
Les coordonnées personnelles pourraient naturellement être utilisées pour des campagnes de phishing ciblé en se faisant passer pour une agence immobilière, un bailleur ou un gestionnaire.
Mais la combinaison entre identité, adresse exacte, informations sur le logement et digicode pose surtout un risque supplémentaire pour la sécurité des personnes et des biens. Elle pourrait être exploitée pour identifier un domicile, préparer une intrusion ou faciliter d’autres formes de repérage.
À ce stade, les 96 274 personnes et 1 856 digicodes restent les volumes revendiqués par ChimeraZ. Les échantillons analysés confirment néanmoins la présence de nombreuses fiches immobilières détaillées et de plusieurs codes d’accès associés directement à des adresses.