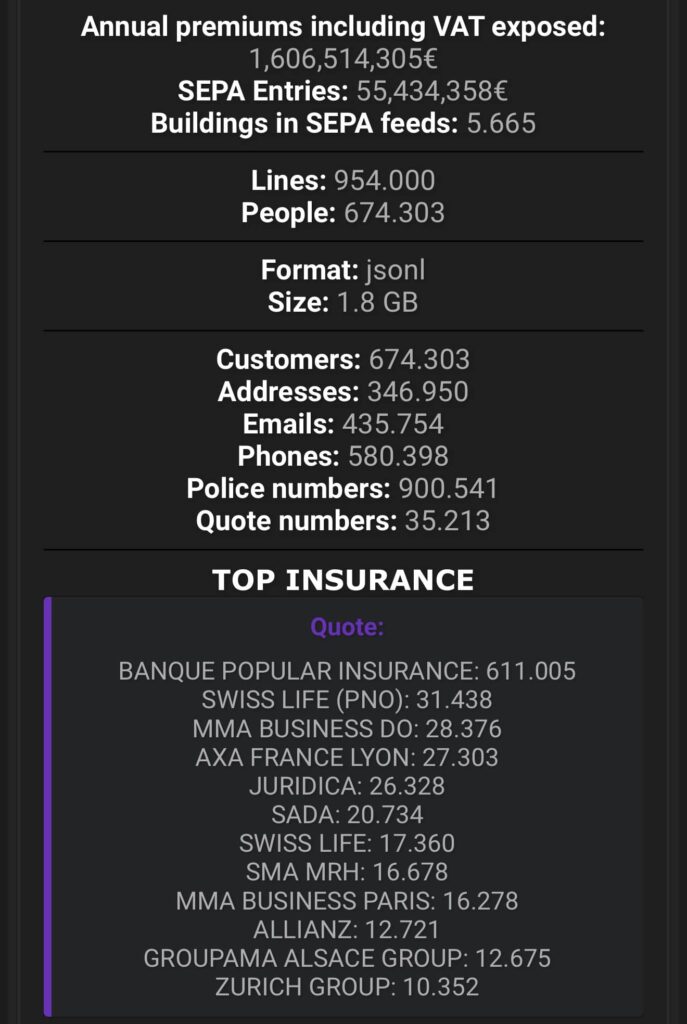
Assurimo, courtier français spécialisé dans l’assurance immobilière, fait l’objet d’une revendication de fuite de données d’une ampleur particulièrement importante. Le hacker ChimeraZ affirme avoir récupéré environ 954 000 lignes représentant 674 303 clients, pour un volume total de près de 1,8 Go.
Les données présentées ne se limitent pas à des coordonnées clients. Elles comprennent des polices d’assurance, devis, adresses de biens immobiliers, informations contractuelles, montants de primes et données liées à des prélèvements. ChimeraZ affirme que la somme des primes annuelles TTC figurant dans les données dépasserait 1,6 milliard d’euros.
Assurimo, un spécialiste de l’assurance immobilière
Assurimo intervient dans le domaine du courtage en assurance immobilière, auprès des particuliers comme des professionnels. Son activité couvre notamment des contrats liés aux propriétaires non occupants, immeubles, habitations, copropriétés ou encore à la protection juridique.
L’entreprise entretient historiquement des liens étroits avec le réseau immobilier Foncia, ce qui apparaît très nettement dans les données revendiquées. ChimeraZ affirme avoir identifié 145 837 adresses utilisant le domaine foncia.com et 14 652 autres en foncia.fr.
674 303 clients et près de 900 000 numéros de police
Le hacker annonce précisément 674 303 clients, 346 950 adresses, 435 754 emails et 580 398 numéros de téléphone dans les fichiers récupérés.
Plus impressionnant encore, l’ensemble contiendrait 900 541 numéros de police d’assurance ainsi que 35 213 numéros de devis. Les 954 000 lignes annoncées ne correspondent donc pas à autant de personnes différentes : un même client peut être associé à plusieurs contrats, biens, devis ou enregistrements.
Les exemples publiés montrent des dossiers comportant notamment le nom et le prénom du client, son adresse postale, son email, son téléphone, son numéro client, son établissement de rattachement et le nombre de polices actives.
Contrats, assureurs et montants des primes visibles
Les données contractuelles sont particulièrement détaillées. Elles peuvent comprendre le numéro de police, la date de début du contrat, son statut, sa date de résiliation éventuelle, le type de contrat, le risque assuré, l’assureur ainsi que le montant annuel TTC de la prime.
Des contrats de type propriétaire non occupant (PNO) apparaissent notamment dans les exemples diffusés, avec l’adresse du client et différentes informations sur le bien ou la couverture souscrite.
ChimeraZ affirme que l’addition des montants de primes annuelles TTC présents dans la base atteint 1 606 514 305 euros. Ce chiffre représente un cumul d’informations contractuelles contenues dans les fichiers et ne correspond évidemment pas à une somme d’argent directement dérobée.
Banque Populaire, Swiss Life, MMA, AXA, Allianz…
De nombreux assureurs apparaissent dans les données. Selon les statistiques fournies par ChimeraZ, plus de 611 000 enregistrements seraient associés à Banque Populaire Assurance.
Des dizaines de milliers de lignes mentionnent également Swiss Life, MMA, AXA, Juridica, SADA, SMA, Allianz, Groupama ou encore Zurich. Ces volumes correspondent à des enregistrements présents dans les données et ne doivent pas être interprétés comme autant de clients uniques pour chaque compagnie.
Des données sur les prélèvements de milliers d’immeubles
La fuite revendiquée comprend également des informations relatives à des prélèvements planifiés. ChimeraZ affirme avoir identifié des données associées à 5 665 immeubles, pour un montant cumulé de plus de 55,4 millions d’euros dans les flux concernés.
Les exemples montrent notamment des numéros d’immeubles, adresses, montants, références de polices d’assurance et statuts de traitement.
Il ne faut cependant pas confondre la présence d’informations relatives à des opérations SEPA avec l’exposition de coordonnées bancaires complètes. Les éléments fournis ne permettent pas, à ce stade, d’affirmer que des IBAN de clients ou de copropriétés figurent dans cet ensemble.
Une API potentiellement accessible sans authentification
Les données publiées par ChimeraZ donnent également un indice particulièrement intéressant sur l’origine de la fuite. Plusieurs fichiers contiennent un champ technique indiquant la source utilisée pour récupérer chaque enregistrement.
Ces références mentionnent des services API permettant de rechercher des polices d’assurance, consulter des devis ou récupérer des informations sur des prélèvements, avec l’indication répétée d’un accès réalisé sans authentification.
Si cette information est confirmée, l’incident pourrait donc être lié à un défaut de contrôle d’accès sur une API : certaines fonctions destinées à des utilisateurs ou applications autorisées auraient pu être interrogées sans présenter de session ou de mécanisme d’authentification valide.
Un tel scénario pourrait expliquer le volume considérable de données récupérées et leur caractère très structuré. Il reste néanmoins impossible de confirmer indépendamment cette origine technique avec les seuls éléments publiés par le hacker.
Des informations suffisamment précises pour des fraudes très crédibles
Le principal danger de cette fuite réside dans la combinaison des informations. Un attaquant pourrait disposer simultanément de l’identité d’un assuré, son téléphone, son email, son adresse, son numéro de police, son assureur, le type de contrat souscrit et parfois le montant exact de sa prime.
Ces données permettent de construire des campagnes de phishing ou d’ingénierie sociale particulièrement convaincantes. Un fraudeur pourrait se faire passer pour Assurimo, Foncia, un syndic ou une compagnie d’assurance en mentionnant un véritable contrat ou une véritable adresse afin de réclamer un paiement, un document ou une modification de coordonnées bancaires.
Dans le contexte de l’immobilier et des copropriétés, les risques concernent également les tentatives de fraude au changement de RIB, de faux appels de fonds ou de fausses régularisations d’assurance.
Une fuite qui dépasse largement une simple liste de clients
L’importance de cette revendication ne tient donc pas uniquement aux 954 000 lignes annoncées. Le niveau de détail des informations contractuelles permettrait de reconstituer une partie importante de la relation entre Assurimo, ses clients, les biens assurés et les compagnies d’assurance.
Les 674 303 personnes annoncées par ChimeraZ constituent toutefois un chiffre fourni par le hacker. De la même manière, les volumes d’emails, téléphones, contrats et montants financiers devront être confirmés par une analyse complète de l’archive ou par Assurimo.
À ce stade, Assurimo n’a pas publiquement confirmé cette cyberattaque ni le périmètre de 954 000 lignes revendiqué. ChimeraZ a néanmoins publié plusieurs milliers d’enregistrements en échantillon pour appuyer sa revendication, ainsi que des éléments techniques laissant penser à une extraction automatisée depuis différentes fonctions d’une API.