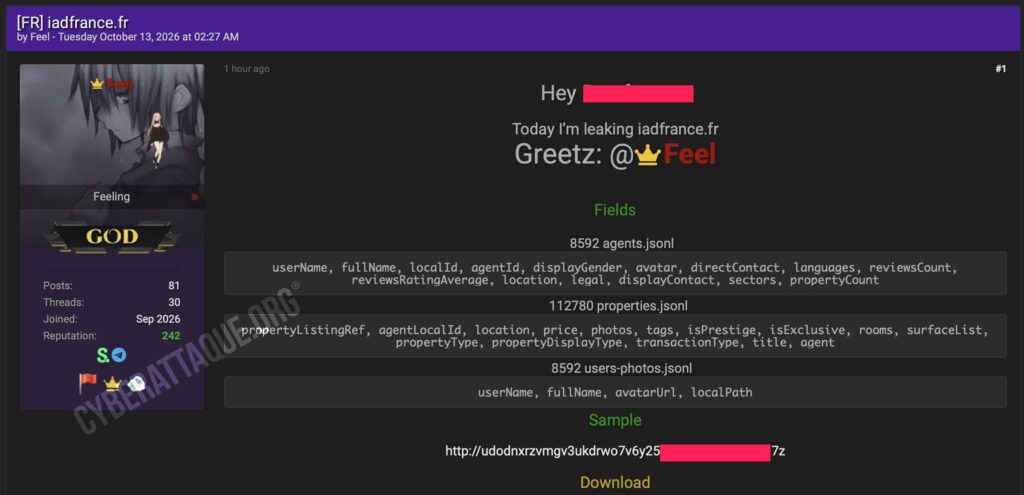
iad France, l’un des principaux réseaux français de mandataires immobiliers, est visé par une nouvelle revendication de fuite de données. Le hacker Feel affirme avoir récupéré puis diffusé un ensemble comprenant 112 780 annonces immobilières et 8 592 profils de conseillers.
Mais contrairement à de nombreuses fuites observées ces dernières semaines, les éléments publiés ne permettent pas, à ce stade, de parler d’une intrusion dans les systèmes internes d’iad. La structure des fichiers ressemble surtout à une aspiration massive des informations accessibles depuis le site public.
Plus de 112 000 biens récupérés
Le plus gros fichier contient exactement 112 780 propriétés. Chaque enregistrement peut comporter la référence de l’annonce, sa localisation, son prix, ses photos, sa surface, son nombre de pièces, le type de bien, le type de transaction ou encore le conseiller iad associé.
Ces données correspondent largement aux informations nécessaires à l’affichage d’une annonce immobilière sur le site. Leur présence dans le fichier ne suffit donc pas à démontrer l’accès à une base confidentielle.
Le volume montre en revanche qu’une quantité importante du catalogue immobilier d’iad a pu être collectée automatiquement puis structurée dans un fichier unique.
8 592 conseillers avec leurs coordonnées et leurs photos
Un second fichier contient 8 592 profils de conseillers immobiliers. On y retrouve notamment le nom d’utilisateur, le nom complet, plusieurs identifiants internes, la localisation, les langues parlées, les secteurs couverts, le nombre de biens disponibles ou encore les avis et leur note moyenne.
Des champs intitulés « directContact » et « displayContact » figurent également dans les données. Ils semblent correspondre aux informations permettant aux visiteurs de contacter les conseillers depuis leur fiche publique.
Le hacker a par ailleurs constitué un troisième fichier contenant 8 592 photographies de profils, avec pour chaque conseiller son nom, l’adresse de son avatar et le chemin utilisé pour enregistrer localement l’image.
Aucun mot de passe ni fichier client annoncé
Le contenu revendiqué est important par son volume, mais il faut éviter de lui attribuer des données qu’il ne contient pas.
La liste des champs diffusée par Feel ne fait apparaître aucun mot de passe, aucune donnée bancaire, aucun document d’identité et aucune base de vendeurs ou d’acheteurs.
Les fichiers décrits concernent essentiellement les conseillers iad, leurs informations professionnelles et les biens publiés sur la plateforme.
Une collecte massive qui ressemble davantage à du scraping
La nature même des données constitue un indice important. Les trois fichiers semblent avoir été reconstruits à partir d’éléments disponibles sur les pages du site : fiches des conseillers, annonces immobilières et photographies associées.
La présence d’identifiants techniques comme agentId, localId ou propertyListingRef ne prouve pas davantage une compromission. Ces références peuvent parfaitement être transmises au navigateur pour permettre au site de charger ses pages et ses contenus.
À ce stade, rien dans la revendication ne démontre donc que Feel ait pénétré le back-office d’iad France ou extrait directement une base de données interne.
Le scénario le plus cohérent avec les éléments publiés est celui d’un scraping automatisé à grande échelle : un programme parcourt les profils et les annonces, récupère les informations retournées par le site puis les assemble dans des fichiers JSONL.
Le risque vient surtout de l’agrégation des données
Même lorsque les informations sont publiques individuellement, leur regroupement dans une base structurée de plusieurs milliers de professionnels facilite considérablement leur exploitation.
Un attaquant dispose ici d’un fichier directement exploitable pour identifier les conseillers, leur zone géographique, leur activité, leurs biens en portefeuille et leurs coordonnées de contact.
Ces données peuvent notamment servir à lancer des campagnes de phishing ciblées contre les mandataires immobiliers, avec de faux messages concernant une annonce, un vendeur, une signature électronique, un document à consulter ou un potentiel acquéreur.
La présence simultanée des annonces et du conseiller associé permet surtout de rendre ces messages particulièrement crédibles : un fraudeur peut citer un véritable bien, son prix ou sa localisation avant d’envoyer un lien malveillant.