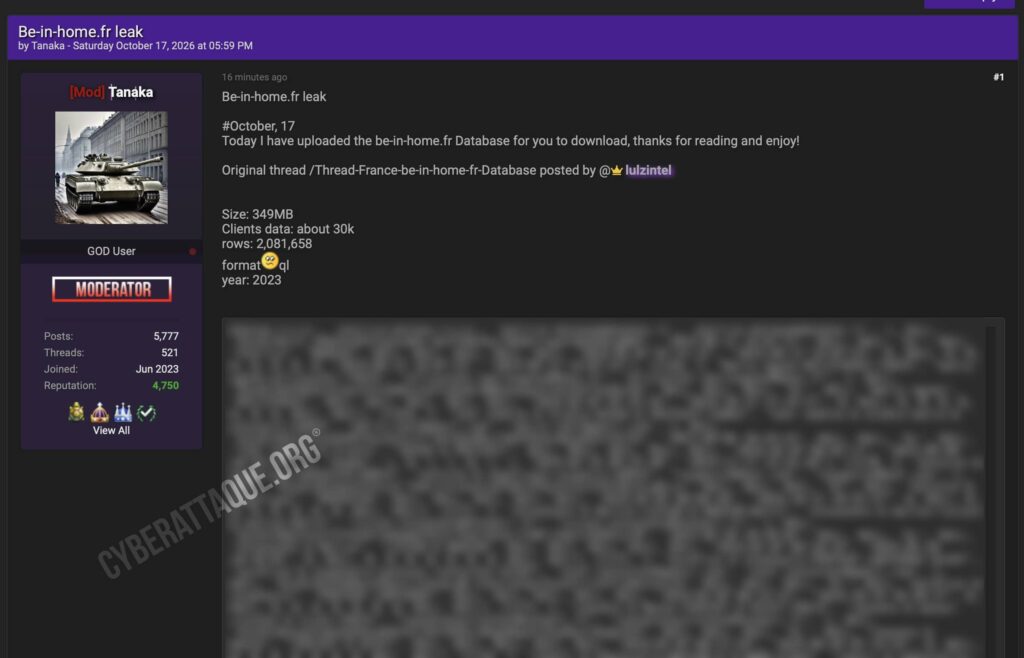
Une importante base de données attribuée à Be-in-Home.fr vient d’être remise en circulation gratuitement. Le hacker Tanaka annonce une archive SQL de 349 Mo contenant 2 081 658 lignes, avec environ 30 000 clients concernés.
La publication date du 17 octobre 2026, mais les éléments fournis indiquent que la base aurait été récupérée en 2023. Il ne s’agit donc pas nécessairement d’une nouvelle intrusion : tout porte plutôt à croire qu’un ancien dump vient de refaire surface.
Be-in-Home centralise bien plus que de simples comptes utilisateurs
Be-in-Home.fr est un service édité par PMB Software destiné au suivi numérique du logement. La plateforme permet notamment aux propriétaires et locataires de gérer les équipements d’un logement, les opérations d’entretien, les consommations énergétiques ou encore les échanges avec leur constructeur.
Le service propose également un espace permettant de centraliser des documents liés au logement, comme des notices, photos, attestations ou documents techniques. Le site est toujours accessible en 2026 et son application Android a encore été mise à jour au début du mois d’octobre.
Cette activité rend la nature d’une éventuelle compromission particulièrement intéressante. Pour l’instant toutefois, les données montrées par le hacker concernent principalement la table des utilisateurs : rien ne permet d’affirmer que les documents stockés par les clients figurent dans l’archive publiée.
Noms, emails, téléphones et mots de passe hachés apparaissent dans les comptes
L’extrait diffusé contient des comptes comportant notamment les noms, prénoms, adresses email, identifiants, numéros de téléphone lorsqu’ils sont renseignés, dates de création, dates de dernière connexion et différents paramètres de notification.
Les mots de passe ne sont pas présents en clair. Cyberattaque.org a identifié dans l’échantillon des empreintes bcrypt, reconnaissables notamment au format utilisé dans le champ password.
La structure comporte également des champs destinés aux connexions via Google, Facebook ou Twitter, ainsi que des informations relatives aux changements de mot de passe et à la validation des adresses email. Leur présence dans la structure ne signifie pas nécessairement qu’ils sont renseignés pour tous les utilisateurs.
Les comptes visibles ont été créés plusieurs années avant la fuite
Les premières lignes fournies permettent aussi de mieux dater la base. De nombreux comptes ont été créés dès 2018, tandis que certaines dates de connexion ou de mise à jour remontent jusqu’en 2023.
Ce point correspond à la date attribuée à l’archive par le hacker. La publication actuelle ressemble donc davantage à la redistribution d’une base récupérée il y a plusieurs années qu’à la preuve d’une compromission survenue en octobre 2026.
2 millions de lignes ne signifient pas 2 millions de victimes
Le chiffre de 2 081 658 lignes doit être interprété avec précaution. Une base SQL complète contient généralement de nombreuses tables : comptes, équipements, réglages, historiques, relations entre objets ou données techniques.
Le hacker évoque lui-même environ 30 000 clients. Il serait donc incorrect de présenter les deux millions de lignes comme autant de personnes différentes.
L’extrait publié correspond d’ailleurs à des enregistrements issus d’une table nommée user. Cyberattaque.org ne dispose pas à ce stade d’un inventaire suffisamment complet de toutes les tables pour déterminer précisément ce que contiennent les deux millions d’enregistrements annoncés.
Les anciens mots de passe restent le principal point de vigilance
L’utilisation de bcrypt réduit fortement le risque par rapport à des mots de passe stockés en clair. Cela n’empêche toutefois pas des attaquants de tenter de retrouver les mots de passe les plus faibles par calcul automatisé.
Le risque devient surtout important lorsqu’un utilisateur a conservé le même mot de passe sur d’autres services. Une combinaison email et mot de passe retrouvée à partir d’une ancienne base peut encore être testée plusieurs années plus tard sur des messageries, réseaux sociaux ou services marchands.
Une vieille base qui reste pertinente parce que le service existe toujours
Le paradoxe de cette fuite tient à son ancienneté. Les données semblent dater au plus tard de 2023, mais Be-in-Home est toujours exploité aujourd’hui par PMB Software.
Une archive ancienne peut donc encore contenir les coordonnées de personnes toujours utilisatrices du service, mais également celles d’anciens clients dont les informations ont continué à circuler plusieurs années après leur extraction initiale.
Pour les utilisateurs concernés, le bon réflexe consiste surtout à considérer comme compromis tout ancien mot de passe utilisé sur Be-in-Home à cette période et à vérifier qu’il n’est plus réutilisé ailleurs. Le vrai problème de cette publication n’est finalement pas sa date : c’est la durée de vie presque illimitée d’une base de données une fois qu’elle a quitté le système qui devait la protéger.