Une base attribuée à Terranota, cabinet français spécialisé dans les formalités d’urbanisme pour les notaires et professionnels de l’immobilier, vient d’être diffusée gratuitement. Le hacker Syrv4x revendique 47 923 lignes pour un fichier de 186 Mo.
L’analyse du fichier réalisée par Cyberattaque.org permet toutefois de préciser ce chiffre : les 47 923 dossiers ne correspondent pas à autant de victimes. Après déduplication, la base contient un peu moins de 43 000 identités distinctes.
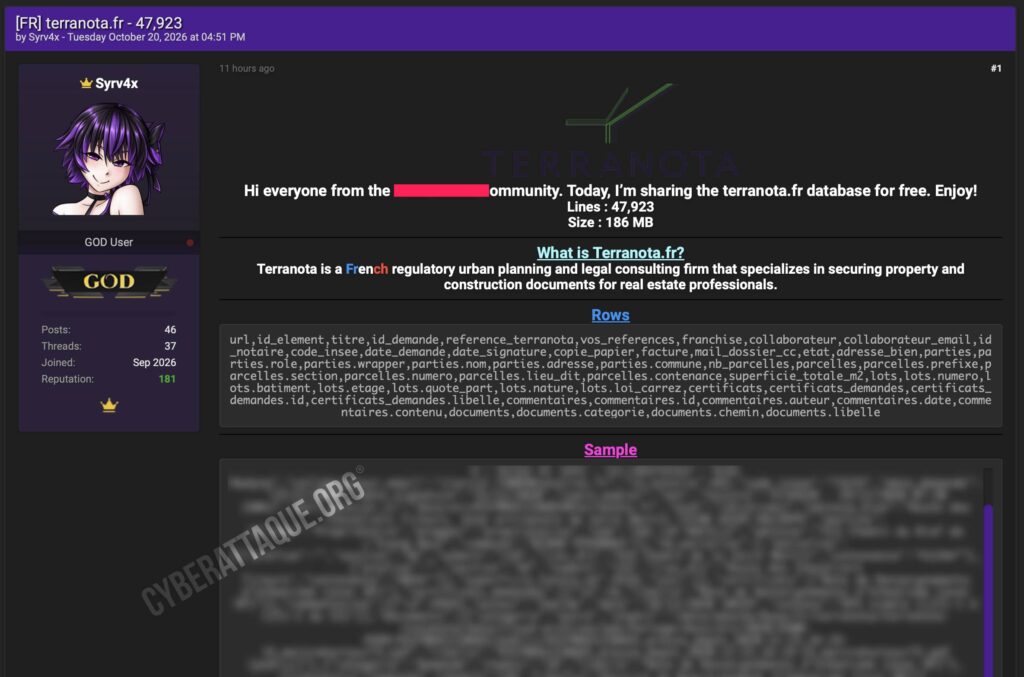
Propriétaires, biens immobiliers et études notariales dans les mêmes dossiers
Les données vont très au-delà d’un simple fichier de contacts. Chaque dossier peut contenir l’adresse exacte d’un bien immobilier, l’identité et l’adresse des parties, les références cadastrales, la superficie des parcelles, les lots de copropriété, le nom du collaborateur de l’étude notariale et son adresse email.
On retrouve également des dates de demandes et de signatures, des références de factures, des commentaires internes ainsi que la liste des documents demandés pour chaque opération : déclaration d’intention d’aliéner, renseignements d’urbanisme, état des risques, assainissement, termites, mérules ou encore extraits cadastraux.
Les données correspondent précisément au fonctionnement d’Instanote
Les recherches de Cyberattaque.org renforcent fortement la cohérence de la fuite. Terranota dispose d’un espace professionnel baptisé Instanote, utilisé pour transmettre et suivre les demandes d’urbanisme.
La documentation publique de cette plateforme décrit précisément les informations demandées aux études : référence du dossier, date de signature, collaborateur, adresse du bien, références cadastrales, lots, identité et adresse des propriétaires, commentaires et documents associés. Ce sont quasiment les mêmes catégories que celles retrouvées dans la base diffusée.
Des chemins internes vers des documents apparaissent dans l’export
Le fichier contient également des métadonnées relatives aux documents de chaque dossier. Certaines lignes font apparaître des chemins internes vers des fichiers PDF stockés dans l’infrastructure Terranota, ainsi que leur nom et leur catégorie.
Cela ne signifie pas que les documents eux-mêmes figurent dans les 186 Mo diffusés : l’archive analysée contient surtout leurs références et leurs emplacements. Ces informations montrent néanmoins que l’extraction semble provenir de l’environnement applicatif utilisé pour gérer les dossiers et non d’une simple collecte de données publiques.
Des dossiers directement liés aux transactions immobilières
Terranota accompagne notamment les études notariales dans les formalités nécessaires aux ventes immobilières. Le cabinet, créé en 2009, indique travailler dans toute la France avec des notaires, avocats, promoteurs et professionnels de la construction.
Son propre espace client permet de suivre les demandes en cours, d’échanger des messages par dossier et de télécharger les pièces produites. Pour certaines formalités, il peut également traiter la nature du bien, son occupation, sa surface, le prix envisagé et les modalités d’une transaction.
Une fuite particulièrement intéressante pour des fraudeurs se faisant passer pour un notaire
Le principal risque vient de la quantité de contexte disponible. Un attaquant peut potentiellement connaître l’identité d’une personne, l’adresse du bien concerné, l’étude ou le collaborateur qui traite le dossier, la référence Terranota et la nature des démarches en cours.
Ces informations pourraient être réutilisées pour fabriquer des emails extrêmement crédibles : faux document à signer, demande urgente d’une étude notariale, prétendue pièce manquante ou changement de coordonnées pour un paiement lié à une opération immobilière.
Terranota met justement en avant auprès des études notariales une « conformité RGPD et confidentialité intégrale » ainsi que la protection des données de leurs clients à chaque étape du traitement.
47 923 dossiers, mais moins de 43 000 personnes différentes
Le chiffre publié par Syrv4x doit donc être correctement interprété. Une personne peut apparaître dans plusieurs opérations immobilières ou plusieurs demandes, tandis qu’un même dossier peut comporter plusieurs parties.
L’analyse du fichier complet par Cyberattaque.org ramène ainsi le périmètre à un peu moins de 43 000 identités distinctes, tout en conservant près de 48 000 dossiers contenant parfois plusieurs parcelles, propriétaires, documents ou commentaires.
L’origine technique de l’extraction reste inconnue
Contrairement à certaines autres publications récentes, Syrv4x ne détaille pas ici la méthode utilisée pour récupérer la base. Aucun élément ne permet donc d’affirmer qu’une faille précise, un compte compromis ou une mauvaise configuration est à l’origine de l’accès.
La présence d’identifiants internes, de commentaires, de références de dossiers, de chemins de stockage et d’URL de consultation liées à Instanote suggère néanmoins un accès à des données issues directement de l’application ou de son environnement de stockage.
Terranota n’a pas encore confirmé la fuite
Au moment de nos recherches, Cyberattaque.org n’a identifié aucune communication publique de Terranota confirmant cette fuite.
Les données analysées présentent néanmoins une forte cohérence avec le fonctionnement officiel d’Instanote et avec les informations que Terranota demande publiquement lors de la création et du traitement d’un dossier. Le principal enjeu sera désormais de déterminer jusqu’où l’attaquant a réellement pu accéder aux documents liés aux transactions, au-delà de la base JSON aujourd’hui diffusée.