Orkyn confirme une cyberattaque ayant entraîné l’accès non autorisé à un fichier contenant des données personnelles et de santé de patients. L’incident a été détecté le 19 septembre 2026 et a conduit l’entreprise à suspendre immédiatement l’accès à l’espace patient « Orkyn & moi ».
Dans un mail adressé aux personnes concernées, dont Cyberattaque.org s’est procuré une copie, Orkyn indique que ses investigations ont confirmé la compromission de certaines données. Des équipes spécialisées en cybersécurité ont été mobilisées afin d’identifier précisément les fichiers concernés et l’étendue de l’incident.
Orkyn est un prestataire de santé à domicile assurant notamment le suivi de patients nécessitant des équipements ou traitements médicaux à domicile. La nature des informations exposées rend donc cet incident particulièrement sensible.
Numéro de Sécurité sociale, identité et coordonnées
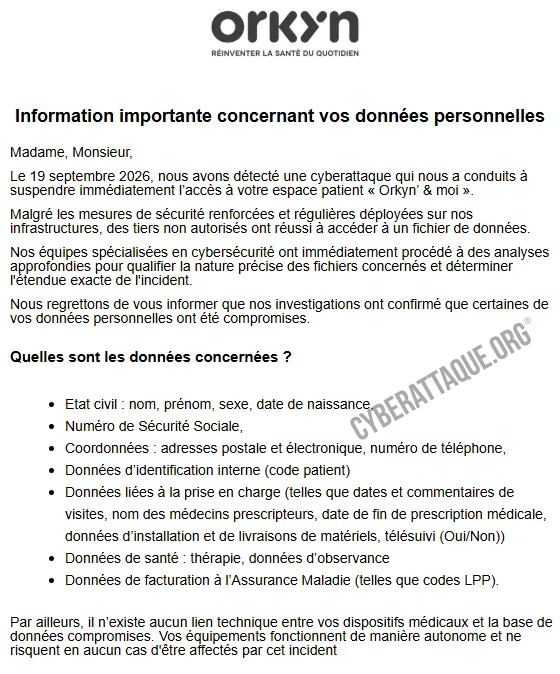
Les données compromises comprennent d’abord de nombreuses informations permettant d’identifier directement les patients : nom, prénom, sexe, date de naissance, numéro de Sécurité sociale, adresse postale, adresse email et numéro de téléphone.
Des données d’identification interne, comme le code patient, sont également concernées.
Des informations directement liées à la prise en charge médicale
La fuite va cependant beaucoup plus loin que de simples coordonnées. Orkyn confirme également l’exposition de données relatives à la prise en charge des patients.
Celles-ci peuvent notamment comprendre les dates et commentaires de visites, le nom des médecins prescripteurs, la date de fin de prescription médicale, des informations sur l’installation et la livraison du matériel ainsi que l’existence ou non d’un télésuivi.
Orkyn mentionne également explicitement des données de santé, dont la thérapie suivie et des informations relatives à l’observance du traitement. Des données de facturation transmises à l’Assurance Maladie, notamment certains codes LPP, figurent également parmi les informations concernées.
Les dispositifs médicaux ne seraient pas touchés
Orkyn tient toutefois à distinguer la compromission de sa base de données du fonctionnement des équipements médicaux installés chez les patients.
L’entreprise affirme qu’il n’existe aucun lien technique entre les dispositifs médicaux et la base de données compromise. Les équipements fonctionneraient de manière autonome et ne seraient donc pas affectés par la cyberattaque.
Comment les attaquants ont-ils accédé aux données ?
La méthode utilisée par les attaquants n’est pas détaillée dans le message adressé aux patients. Orkyn indique simplement que, malgré ses dispositifs de sécurité, des tiers non autorisés ont réussi à accéder à un fichier de données.
À ce stade, il est donc impossible de déterminer publiquement si l’incident provient d’une vulnérabilité applicative, d’identifiants compromis, d’un accès interne détourné ou d’un autre scénario technique.
Orkyn et VitalAire, deux filiales d’Air Liquide Healthcare visées
Orkyn appartient à Air Liquide Healthcare, le pôle santé du groupe Air Liquide, qui regroupe notamment en France Air Liquide Santé, Orkyn et VitalAire.
L’incident intervient quelques jours seulement après une autre affaire concernant VitalAire. Le 19 septembre, un hacker revendiquait le vol de 50 000 dossiers de patients depuis l’extranet VitalWeb, avec notamment des identités, dates de naissance, numéros de Sécurité sociale et coordonnées. Cette précédente revendication n’avait toutefois pas été publiquement confirmée par VitalAire au moment de notre article.
Un cocktail de données particulièrement dangereux
L’association entre identité complète, numéro de Sécurité sociale, coordonnées et informations médicales représente un risque important pour les victimes. Ces éléments peuvent être exploités pour préparer des campagnes de phishing extrêmement ciblées, de l’usurpation d’identité ou des tentatives de fraude se faisant passer pour un professionnel de santé, l’Assurance Maladie ou Orkyn.
La connaissance de la thérapie suivie, des visites ou du nom d’un médecin prescripteur peut également donner une crédibilité particulièrement élevée à de faux messages ou appels.
Le nombre exact de patients concernés n’est pas précisé dans le message consulté par Cyberattaque.org. L’incident est en revanche officiellement confirmé par Orkyn, qui demande aux personnes touchées de redoubler de vigilance face aux emails, SMS et appels téléphoniques suspects.
Un hacker vient de revendiquer l’attaque et propose au téléchargement près de 18 000 profils.