GPS Santé fait l’objet d’une importante revendication de fuite de données. Le hacker Quantique affirme avoir récupéré les informations personnelles d’environ 150 000 personnes après avoir obtenu l’accès à un compte médecin sur une instance de préproduction, puis exploité l’API de la plateforme.
GPS Santé est une plateforme française utilisée pour mettre en relation professionnels de santé et patients, notamment autour de services de prise de rendez-vous et de gestion d’agendas médicaux.
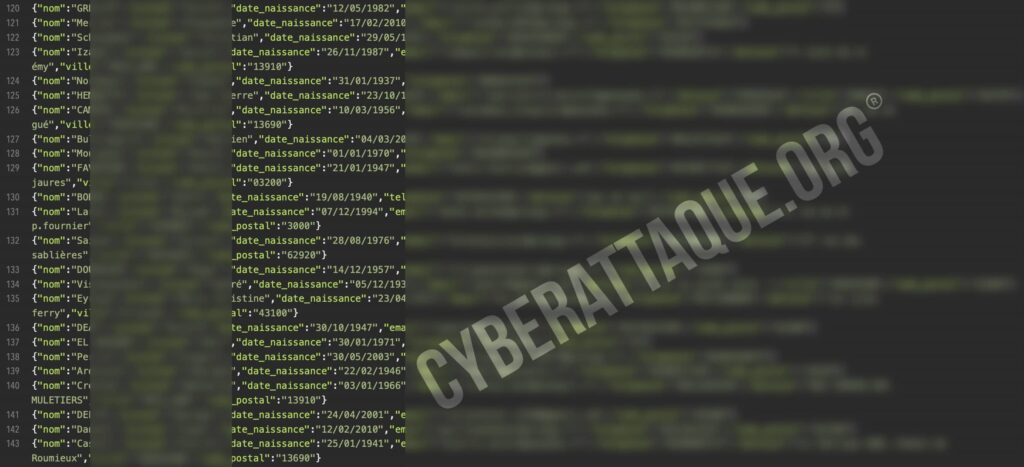
Noms, dates de naissance, téléphones et adresses
Cyberattaque.org s’est procuré le fichier diffusé. Les données observées correspondent à la structure annoncée par Quantique : noms, prénoms, dates de naissance, adresses email, numéros de téléphone, adresses postales, villes et codes postaux.
Les enregistrements concernent des personnes de générations très différentes et contiennent, selon les profils, suffisamment d’informations pour reconstituer une identité particulièrement détaillée. Certaines fiches sont incomplètes, tandis que d’autres associent identité, date de naissance et plusieurs moyens de contact.
Un compte médecin sur la préproduction aurait permis d’interroger l’API
Quantique donne cette fois des détails sur la méthode employée. Il affirme avoir obtenu un compte médecin sur l’environnement de préproduction de GPS Santé, avant d’utiliser cet accès pour récupérer massivement des informations via l’API.
Si ce scénario est confirmé, l’incident ne correspondrait donc pas nécessairement à une extraction directe de la base de données. Il pourrait plutôt révéler un problème de contrôle des accès permettant à un compte authentifié d’obtenir davantage de données que nécessaire.
Une API insuffisamment cloisonnée peut par exemple permettre d’énumérer successivement des utilisateurs ou des patients lorsque le serveur ne vérifie pas correctement que le compte connecté est autorisé à consulter chaque ressource demandée. Il reste toutefois impossible d’affirmer que c’est précisément ce mécanisme qui a été exploité sans analyse technique de GPS Santé.
La préproduction, un point particulièrement sensible
La mention d’un environnement de préproduction est particulièrement importante. Ces infrastructures servent normalement aux tests avant la mise en ligne des évolutions d’un service, mais elles peuvent devenir un point d’entrée critique lorsqu’elles utilisent de véritables données ou disposent d’un accès aux mêmes services que la production.
Dans le scénario revendiqué par Quantique, un simple compte professionnel aurait donc potentiellement permis d’accéder à une quantité de données très supérieure à celles nécessaires à son utilisation normale.
Pas de diagnostic médical dans les fichiers analysés
Les données consultées par Cyberattaque.org ne contiennent pas, dans les éléments observés, de diagnostics, comptes rendus médicaux, ordonnances ou informations sur des pathologies. La fuite concerne avant tout des informations d’identité et de contact.
Le contexte reste néanmoins sensible : ces informations sont revendiquées comme provenant d’une plateforme utilisée dans le secteur de la santé. Il convient donc de ne pas présenter à ce stade cette fuite comme contenant des dossiers médicaux complets.
Des données parfaites pour de faux messages médicaux
Le principal risque concerne désormais le phishing ciblé et l’usurpation d’identité. Avec le nom, la date de naissance, le téléphone, l’adresse email et parfois l’adresse postale d’une victime, un attaquant peut produire des messages particulièrement convaincants.
Dans ce contexte, des campagnes pourraient notamment se faire passer pour GPS Santé, un médecin, un cabinet médical, l’Assurance Maladie ou un autre acteur de santé afin de réclamer un paiement, une confirmation de rendez-vous ou de nouvelles informations personnelles.
À ce stade, les 150 000 personnes restent un volume revendiqué par Quantique. Les données dont dispose Cyberattaque.org sont cohérentes avec les champs annoncés, mais GPS Santé n’a pas encore confirmé publiquement l’incident, son origine ni l’étendue exacte des données récupérées.