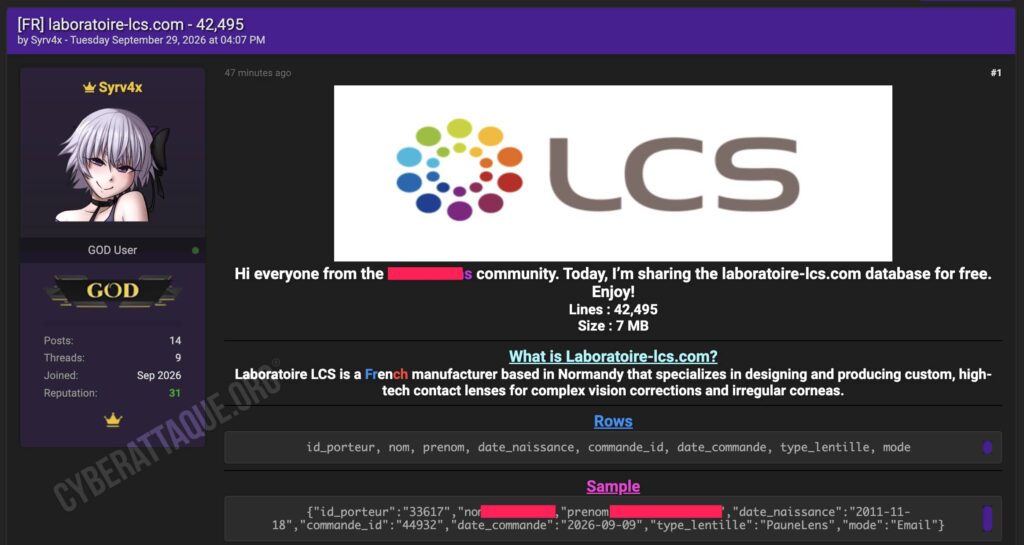
Laboratoire LCS, fabricant français de lentilles de contact de spécialité basé à Caen, fait l’objet d’une fuite de données publiée ce 29 septembre 2026. Le hacker Syrv4x annonce une base de 42 495 lignes contenant des informations sur les porteurs et leurs commandes de lentilles.
L’analyse du fichier récupéré par Cyberattaque.org révèle 30 215 identifiants de porteurs distincts. Les données comprennent notamment les noms, prénoms, dates de naissance, dates de commande et types précis de lentilles commandées.
Un fabricant français de lentilles médicales sur mesure
Créé en 2000, le Laboratoire LCS conçoit et fabrique en Normandie des lentilles de contact de spécialité destinées aux professionnels de santé et à leurs patients. Son catalogue comprend notamment des lentilles rigides, sclérales, hybrides et d’orthokératologie.
Ces dispositifs sont notamment utilisés pour corriger des besoins visuels complexes et certaines pathologies oculaires comme le kératocône, mais aussi après des greffes, traumatismes ou chirurgies.
Près de 10 000 mineurs identifiés dans la base
Cyberattaque.org s’est procuré la base diffusée. Le fichier contient 42 494 enregistrements exploitables correspondant à 30 215 porteurs distincts.
L’analyse des dates de naissance et de commande permet d’identifier environ 9 630 porteurs mineurs au moment de leur commande. Des enfants figurent donc en nombre important dans les données exposées.
Le type exact de lentille commandée est exposé
La fuite ne se limite pas à l’identité des porteurs. Chaque ligne peut associer une personne à une commande précise et au modèle de lentille utilisé.
On retrouve notamment des références correspondant à des lentilles d’orthokératologie, sclérales, rigides ou hybrides. Le type d’équipement peut ainsi donner des indications sur le suivi ophtalmologique d’une personne et, dans certains cas, sur la nature de sa correction ou de sa prise en charge.
Des commandes jusqu’en septembre 2026
Les données couvrent une longue période, avec des commandes présentes depuis 2014. Elles sont surtout particulièrement récentes : Cyberattaque.org a identifié des commandes enregistrées jusqu’au 15 septembre 2026, soit seulement deux semaines avant la publication de la base.
Plus de 9 300 enregistrements correspondent à des commandes effectuées en 2026, ce qui montre qu’une part importante de la fuite concerne des porteurs récemment équipés.
Des données exploitables pour cibler les patients
La combinaison entre identité, date de naissance et équipement ophtalmique rend cette fuite particulièrement sensible. Elle pourrait permettre de préparer des campagnes de phishing en se faisant passer pour le laboratoire, un opticien ou un professionnel de santé.
Un fraudeur pourrait par exemple évoquer le renouvellement d’une lentille, un problème sur une commande ou une demande de prise en charge afin d’obtenir des coordonnées supplémentaires, un paiement ou des documents personnels.
Aucun mot de passe, numéro de Sécurité sociale ou donnée bancaire n’apparaît dans les champs de la base analysée. La méthode ayant permis à Syrv4x de récupérer ces données n’est pas précisée.