Horizane Santé, entreprise française spécialisée dans les produits de santé, d’hygiène et de bien-être, fait l’objet d’une cyberattaque revendiquée ce 24 septembre 2026. Le hacker Jaded affirme avoir compromis une base contenant 8 864 comptes clients actifs et revendique également un accès administrateur.
Entreprise familiale basée à Aix-en-Provence, Horizane Santé conçoit et distribue notamment des dispositifs médicaux, produits d’optique, d’hygiène, de beauté et de parapharmacie commercialisés dans plusieurs milliers de pharmacies et parapharmacies en France et en Europe.
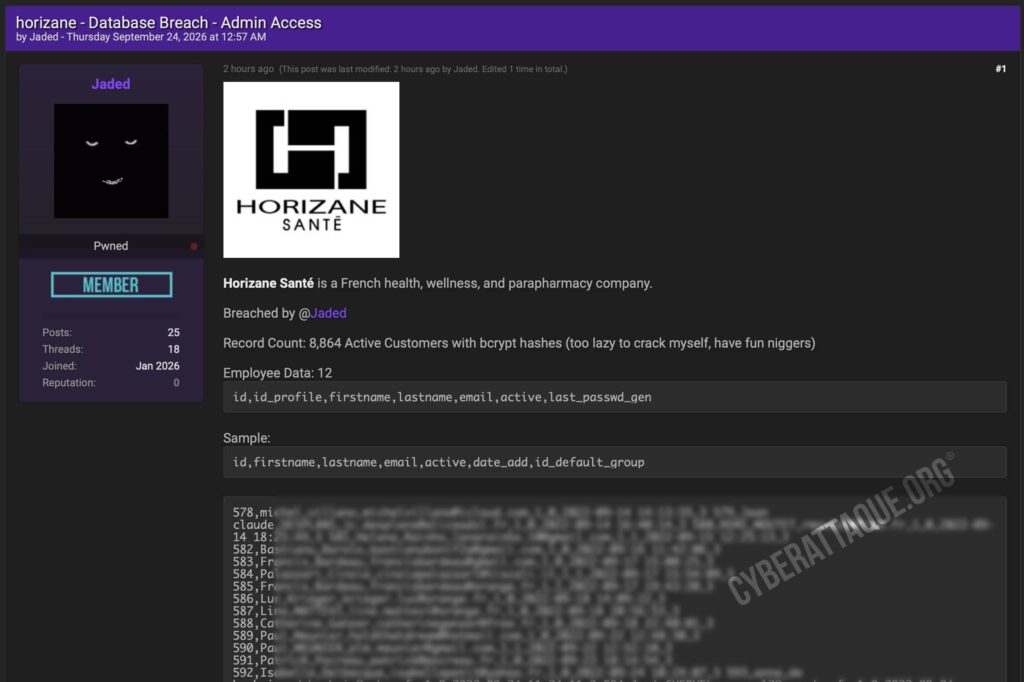
8 864 comptes clients annoncés dans la fuite
Jaded revendique l’accès aux données de 8 864 clients actifs. Selon ses déclarations, les comptes comprendraient également des empreintes de mots de passe protégées avec bcrypt.
Cyberattaque.org s’est procuré les échantillons diffusés. Ceux-ci montrent notamment la présence de noms, prénoms, adresses e-mail, identifiants internes, dates de création de compte et informations liées au statut des utilisateurs.
Les lignes rendues publiques dans l’échantillon remontent notamment à septembre 2022. La base revendiquée pourrait toutefois couvrir une période plus large.
Des mots de passe protégés par bcrypt
Le hacker affirme que les mots de passe présents dans la base seraient stockés sous forme d’empreintes utilisant bcrypt. Cette méthode est conçue pour rendre beaucoup plus coûteuse la récupération du mot de passe original qu’avec un stockage en clair ou des algorithmes anciens.
Cette protection ne rend néanmoins pas les mots de passe totalement inutilisables pour un attaquant : des mots de passe faibles peuvent rester exposés à des tentatives hors ligne. Les utilisateurs ayant réutilisé le même mot de passe sur plusieurs services seraient particulièrement concernés si certains secrets venaient à être retrouvés.
Des données de salariés également revendiquées
La publication mentionne également les données de 12 salariés. Les champs concernés comprendraient notamment leur identité, leur adresse e-mail, leur profil interne, leur statut de compte et la date de dernière génération de mot de passe.
Ces informations pourraient présenter un intérêt particulier dans le cadre d’attaques ciblant l’entreprise, notamment pour préparer des tentatives d’hameçonnage ou d’usurpation de collaborateurs.
Un accès administrateur proposé
Jaded affirme également disposer d’un accès administrateur à l’environnement d’Horizane Santé. Un tel accès pourrait permettre à un attaquant d’aller au-delà de la seule extraction d’une base clients et d’accéder à d’autres fonctions ou informations présentes dans le système.
Selon le niveau de privilèges obtenu, cet accès pourrait notamment permettre de consulter ou modifier des données, gérer certains comptes ou intervenir directement sur des éléments liés à l’administration du service.
Un risque de phishing ciblé pour les clients
Les informations présentes dans la fuite pourraient être utilisées pour envoyer de faux messages se faisant passer pour Horizane Santé : problème de commande, remboursement, programme fidélité ou demande de réinitialisation de mot de passe.
La connaissance du nom et de l’adresse e-mail réellement associés à un compte client augmente la crédibilité de ce type de fraude et pourrait faciliter des campagnes de phishing ciblées.
La cyberattaque revendiquée concernerait ainsi 8 864 comptes clients actifs, auxquels s’ajouteraient les données de 12 salariés ainsi qu’un accès administrateur au système d’Horizane Santé.