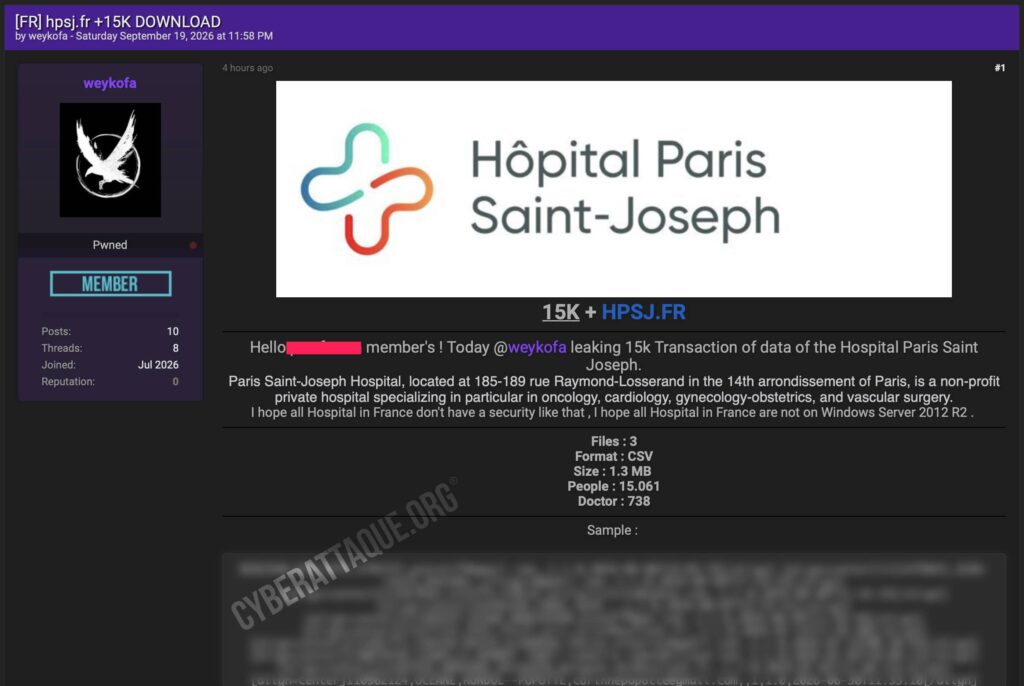
Une fuite de données vise l’Hôpital Paris Saint-Joseph, établissement privé à but non lucratif situé dans le 14e arrondissement de Paris. Le hacker weykofa a publié le 19 septembre 2026 plusieurs fichiers présentés comme provenant de l’hôpital, avec les données de plus de 15 000 patients désormais disponibles au téléchargement.
Cyberattaque.org s’est procuré les fichiers diffusés. Le principal contient 15 060 identifiants patients distincts associés notamment à des noms, adresses e-mail et informations concernant des paiements réalisés auprès de l’établissement.
Identité et historique de paiements dans le fichier
Le fichier le plus sensible comporte pour chaque patient plusieurs informations :
- identifiant patient (IPP) ;
- nom et prénom ;
- adresse e-mail ;
- nombre de transactions réalisées ;
- montant total payé ;
- date de la dernière transaction ;
- pour une partie des dossiers, les quatre derniers chiffres de la carte utilisée.
Aucun numéro complet de carte bancaire n’apparaît dans le fichier consulté par Cyberattaque.org. Les quatre derniers chiffres sont renseignés pour un peu plus de 200 dossiers.
Des données actualisées jusqu’au jour de la publication
Les informations semblent particulièrement récentes. Cyberattaque.org a relevé des transactions allant jusqu’au 19 septembre 2026, soit le jour même où les données ont été publiées.
Les 15 060 lignes représentent plus de 33 000 transactions cumulées. La présence d’un IPP unique pour chaque ligne renforce l’hypothèse selon laquelle le fichier correspond à des patients distincts plutôt qu’à un simple export de transactions individuelles.
Un second fichier consacré aux médecins
Le hacker revendique également les informations de 738 médecins. Le fichier diffusé et consulté par Cyberattaque.org comporte pour sa part 736 lignes et 732 noms distincts, avec les spécialités, établissements d’exercice, services et certaines adresses e-mail professionnelles.
Ce fichier présente toutefois une particularité importante : sa structure contient notamment des URL simplifiées, statuts HTTP et informations correspondant à l’annuaire public de l’hôpital. Il pourrait donc s’agir en grande partie de données collectées depuis le site public et non d’informations dérobées dans une base médicale interne.
Des comptes administrateurs apparaissent dans un troisième fichier
Un troisième ensemble contient une dizaine de comptes associés à une application utilisée avec HPSJ. Les données comportent des adresses e-mail, noms, prénoms et surtout des rôles tels que administrateur, super-user ou concierge.
Des références à Tabhotel apparaissent également dans ce fichier. Ces éléments pourraient indiquer que la fuite provient d’un service ou d’une application périphérique utilisée par l’établissement, plutôt que directement du cœur de son système d’information hospitalier. Les fichiers disponibles ne permettent pas, à eux seuls, d’établir le point d’entrée utilisé.
Pas de dossier médical dans les données observées
Malgré la présence d’identifiants patients, Cyberattaque.org n’a pas observé de diagnostic, compte-rendu médical, ordonnance ou résultat d’examen dans les trois fichiers diffusés.
La fuite reste néanmoins sensible : l’association entre l’identité d’un patient, son adresse e-mail, son identifiant hospitalier et son historique de paiements peut être utilisée pour préparer des tentatives de phishing particulièrement crédibles en usurpant l’identité de l’établissement.
La mise en téléchargement augmente fortement le risque
Les données ne sont pas simplement proposées à la vente ou accompagnées de quelques échantillons : les fichiers sont directement mis à disposition en téléchargement. Cette diffusion facilite leur copie et leur redistribution par d’autres acteurs malveillants.
Il reste maintenant à déterminer l’origine exacte de l’accès, le service compromis et si d’autres informations ont pu être consultées. Les fichiers observés permettent en revanche déjà de confirmer la présence de données concernant plus de 15 000 patients de l’Hôpital Paris Saint-Joseph.