VitalAire confirme avoir été victime d’une cyberattaque ayant permis à des tiers non autorisés d’accéder à un fichier contenant des données personnelles de patients. L’incident, détecté le 19 septembre 2026, avait été révélé après une revendication du hacker HulkSmasher, qui affirme avoir récupéré 50 000 dossiers liés à VitalWeb.
Dans un courrier adressé aux personnes concernées, VitalAire confirme notamment la compromission de noms, prénoms, dates de naissance, numéros de sécurité sociale et coordonnées. L’entreprise précise toutefois qu’aucune donnée de santé ne figure dans la base compromise.
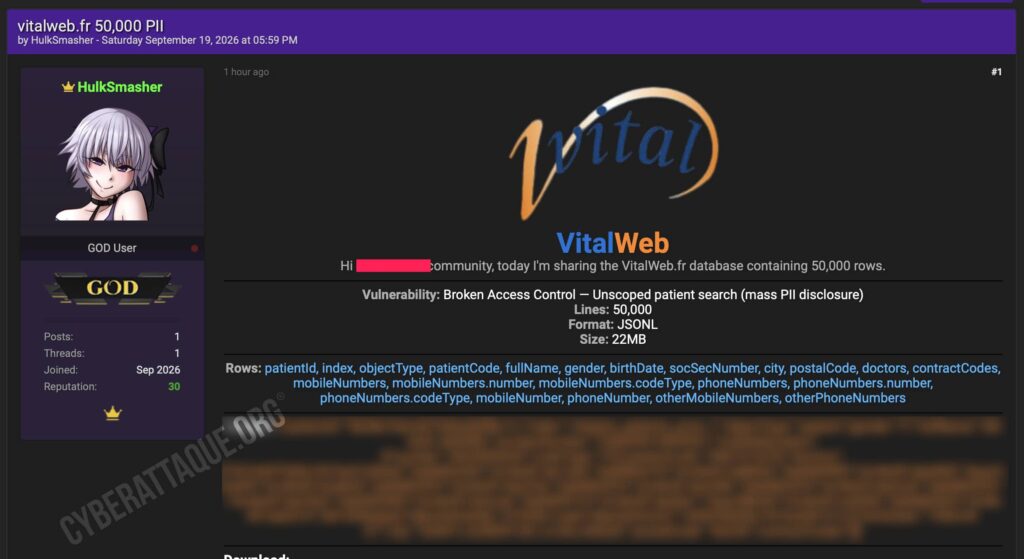
VitalAire confirme une cyberattaque détectée le 19 septembre
VitalAire indique avoir détecté la cyberattaque le 19 septembre 2026 et avoir immédiatement suspendu l’accès à ses extranets destinés aux patients et aux prescripteurs.
Selon l’entreprise, malgré les mesures de sécurité déployées sur ses infrastructures, des tiers non autorisés ont réussi à accéder à un fichier de données. Les investigations menées depuis l’incident ont confirmé que certaines données personnelles avaient été compromises.
VitalAire indique également avoir notifié la CNIL et déposé une plainte auprès du Tribunal compétent.
VitalWeb permet aux professionnels de suivre leurs patients
VitalWeb est un outil proposé par VitalAire, acteur de la santé à domicile, notamment dans l’accompagnement de patients atteints de maladies chroniques. L’extranet permet aux professionnels de santé d’accéder aux informations récentes de leurs patients et aux comptes-rendus liés à leur prise en charge.
VitalAire intervient notamment dans l’apnée du sommeil, l’oxygénothérapie, la ventilation assistée, le diabète ou encore la perfusion à domicile.
Numéros de sécurité sociale et coordonnées confirmés compromis
Le courrier envoyé par VitalAire confirme plusieurs des catégories de données que Cyberattaque.org avait identifiées dans l’échantillon diffusé par l’attaquant.
- nom et prénom ;
- sexe ;
- date de naissance ;
- numéro de sécurité sociale ;
- commune et code postal ;
- données de contact.
L’échantillon analysé par Cyberattaque.org comporte également des codes patients, identifiants associés à des médecins et références liées à la prise en charge. VitalAire ne détaille pas ces champs dans son courrier.
Cyberattaque.org ne reproduit aucune identité, coordonnée ou autre donnée personnelle présente dans les éléments diffusés.
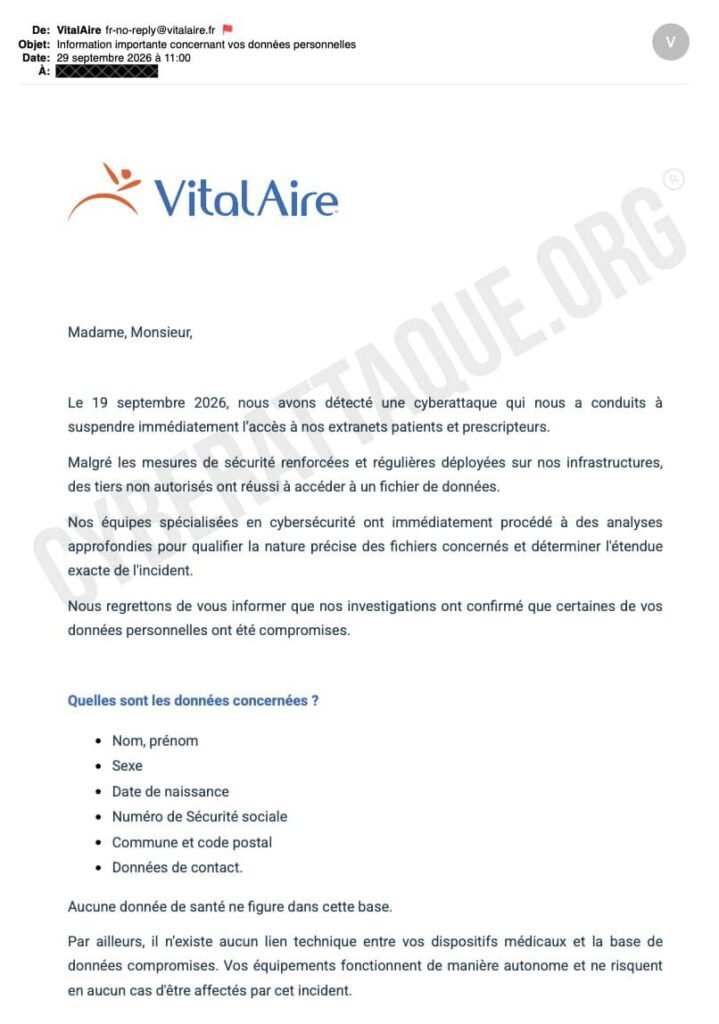
VitalAire affirme qu’aucune donnée de santé n’a été compromise
Dans sa communication aux personnes concernées, VitalAire affirme explicitement qu’« aucune donnée de santé ne figure dans cette base ».
L’échantillon analysé par Cyberattaque.org permet effectivement d’identifier des patients et comporte des informations les reliant à des médecins, mais il ne contient pas directement de diagnostic, de pathologie ou de détail précis sur un traitement.
VitalAire précise également qu’il n’existe aucun lien technique entre les dispositifs médicaux utilisés par les patients et la base de données compromise. Selon l’entreprise, les équipements fonctionnent de manière autonome et ne risquent pas d’être affectés par l’incident.
50 000 dossiers revendiqués par HulkSmasher
Le hacker HulkSmasher affirme de son côté avoir récupéré 50 000 lignes, représentant environ 22 Mo de données au format JSONL. Un élément technique présent dans l’échantillon fait référence à un index intitulé « vitalaire_patients_prod », laissant penser à des données provenant d’un environnement consacré aux patients de VitalAire.
La confirmation envoyée par VitalAire ne précise toutefois ni le nombre total de personnes concernées, ni le volume exact de données exfiltrées. Le chiffre de 50 000 reste donc à ce stade celui revendiqué par l’attaquant et ne correspond pas nécessairement à autant de patients distincts.
Le défaut de contrôle d’accès reste la version du hacker
HulkSmasher affirme avoir exploité un contrôle d’accès défaillant permettant d’effectuer des recherches de patients sans limitation suffisante à ceux qu’un utilisateur était autorisé à consulter.
Une telle faiblesse pourrait permettre à un compte disposant normalement d’un périmètre restreint d’interroger des dossiers appartenant à d’autres professionnels ou structures. VitalAire confirme l’accès non autorisé au fichier, mais ne confirme pas publiquement cette méthode d’intrusion.
Le numéro de sécurité sociale au cœur du risque
La compromission du NIR, communément appelé numéro de sécurité sociale, est désormais confirmée par VitalAire. Associé au nom, à la date de naissance, aux coordonnées et à la localisation d’une personne, il constitue un ensemble d’informations particulièrement sensible et susceptible d’être exploité dans des tentatives d’usurpation d’identité ou de fraude.
Le contexte de VitalAire peut également être utilisé pour rendre des tentatives de phishing plus crédibles. Des fraudeurs pourraient par exemple chercher à se faire passer pour VitalAire, un professionnel de santé ou un organisme d’Assurance maladie en utilisant les informations personnelles compromises.
MyVitalAire reste fermé et les mots de passe seront réinitialisés
VitalAire indique que son portail en ligne MyVitalAire restera fermé le temps d’évaluer la sécurité de ses systèmes. Lors de sa remise en ligne, les utilisateurs devront réinitialiser leur mot de passe.
L’entreprise poursuit ses investigations afin de déterminer précisément l’étendue de l’incident. Reste notamment à connaître le nombre exact de personnes concernées et à déterminer si les 50 000 dossiers revendiqués par HulkSmasher correspondent au périmètre complet de la fuite.