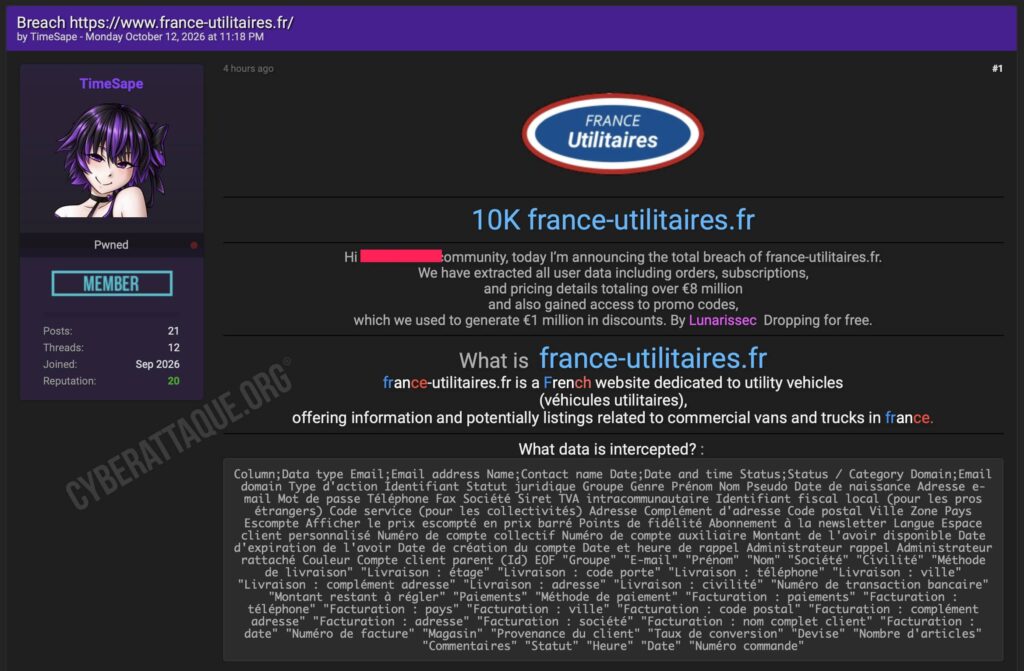
France Utilitaires, site français spécialisé dans la vente de véhicules utilitaires, fait l’objet d’une importante revendication de cyberattaque. Le hacker TimeSape a publié des données qu’il attribue au site, tout en présentant l’opération comme liée à LunarisSec.
La fuite revendiquée concernerait environ 10 000 comptes et comprendrait des données clients, des commandes, des informations de facturation et des éléments liés aux comptes professionnels. Mais les attaquants affirment surtout avoir obtenu un accès leur permettant de modifier ou créer des codes promotionnels.
Cyberattaque.org a pu analyser les éléments diffusés. Ils montrent effectivement des fiches contenant noms, prénoms, emails, numéros de téléphone, adresses, sociétés, SIRET et empreintes de mots de passe. Des données liées aux commandes et aux montants facturés apparaissent également dans les fichiers.
Des comptes de professionnels de l’automobile dans les données
France Utilitaires s’adresse notamment aux professionnels recherchant des véhicules utilitaires et des solutions associées. Les données diffusées montrent de nombreux comptes rattachés à des garages, négociants automobiles, sociétés de transport et autres professionnels du secteur.
Les fiches peuvent contenir le nom du contact, son adresse email, son téléphone, le nom de l’entreprise, son numéro de TVA, son SIRET, son adresse postale et différentes informations de gestion du compte.
Des mots de passe sont bien présents, mais sous forme d’empreintes
Le champ consacré aux mots de passe est renseigné dans les données observées. Cyberattaque.org a notamment identifié plusieurs formats différents.
Certains comptes utilisent des empreintes de type bcrypt, tandis que d’autres semblent reposer sur des mécanismes de hachage beaucoup plus anciens accompagnés d’un sel. Aucun mot de passe en clair n’a été observé dans les éléments analysés.
La présence de ces empreintes reste néanmoins sensible. Lorsque des algorithmes anciens sont utilisés, des mots de passe faibles peuvent parfois être retrouvés par essais massifs. Le risque est ensuite aggravé lorsque les mêmes identifiants sont réutilisés sur d’autres services.
Commandes et montants de plusieurs dizaines de milliers d’euros
La fuite contient également une partie consacrée aux commandes et à la facturation. On y retrouve notamment numéros de commande, coordonnées de livraison, modes de paiement, montants restant à régler, adresses de facturation et commentaires laissés lors de la commande.
Plusieurs opérations portent sur des montants de plusieurs dizaines de milliers d’euros, ce qui correspond à la nature des produits commercialisés. Les données observées remontent sur plusieurs années.
Les attaquants affirment que les informations commerciales présentes dans la base représenteraient plus de 8 millions d’euros. Cyberattaque.org ne dispose toutefois pas de suffisamment d’éléments pour confirmer ce montant global.
Des codes promotionnels auraient été créés après l’intrusion
C’est l’élément le plus inhabituel de la revendication. Les hackers ne prétendent pas avoir seulement téléchargé une base de données : ils affirment également avoir obtenu un accès aux codes promotionnels du site.
Les éléments publiés montrent plusieurs entrées correspondant à des codes de réduction dont les valeurs semblent manifestement anormales, avec des montants extrêmement élevés et des dates de validité allant plusieurs années dans le futur.
LunarisSec affirme avoir utilisé cet accès pour générer jusqu’à 1 million d’euros de remises. Ce chiffre reste toutefois une revendication des attaquants : rien ne permet à ce stade d’établir qu’un million d’euros de réductions ont réellement été consommés ou transformés en pertes financières pour France Utilitaires.
Un simple vol de données ne semble pas suffire à expliquer les preuves
La présence de codes promotionnels apparemment modifiés est importante car elle suggère que les attaquants pourraient avoir obtenu un accès en écriture à une interface d’administration ou à une application métier, et pas uniquement téléchargé une sauvegarde contenant des données anciennes.
La fuite contient par ailleurs des références à des interfaces d’administration et à différentes fonctions de gestion des comptes, commandes et remises.
Il est cependant impossible, avec les seuls éléments publiés, de déterminer si cet accès provenait d’un compte administrateur compromis, d’une vulnérabilité du site, d’un accès direct à la base de données ou d’un autre défaut de sécurité.
Certaines données semblent anciennes
Les éléments diffusés ne correspondent pas uniquement à une photographie récente de l’activité. Plusieurs comptes et commandes observés remontent à 2016, 2020 ou 2021, tandis que certaines entrées sont encore plus anciennes.
La base semble donc contenir un historique important du site. Le volume exact de personnes actuellement concernées reste difficile à déterminer, notamment parce qu’un même professionnel peut apparaître dans plusieurs commandes ou disposer de plusieurs enregistrements.
Un risque important de fraude contre les professionnels
Les données exposées offrent un contexte particulièrement exploitable pour des attaques ciblées. Un fraudeur peut connaître le nom de l’entreprise, son interlocuteur, son téléphone, son adresse et parfois des informations sur ses achats ou commandes.
De faux messages concernant une commande, une livraison, une facture à régulariser ou un véhicule à récupérer pourraient ainsi paraître beaucoup plus crédibles.
La présence d’empreintes de mots de passe ajoute également un risque de compromission de comptes lorsque les utilisateurs réemploient leurs identifiants sur plusieurs services.
La revendication reste à confirmer par France Utilitaires
À ce stade, France Utilitaires n’a pas publiquement confirmé cette cyberattaque. Plusieurs éléments diffusés apparaissent cohérents avec des données issues de son environnement, mais certaines affirmations des hackers restent impossibles à vérifier indépendamment.
C’est notamment le cas du prétendu million d’euros de réductions générées après la compromission. Les éléments disponibles montrent que des codes promotionnels anormaux ont bien été créés ou modifiés, mais pas qu’ils ont réellement entraîné une perte financière équivalente.
L’affaire dépasse néanmoins la simple fuite de données si l’accès permettant de modifier ces paramètres est confirmé. Elle signifierait alors que les attaquants ont été capables non seulement de consulter des informations clients, mais aussi d’agir directement sur certaines fonctions commerciales du site.