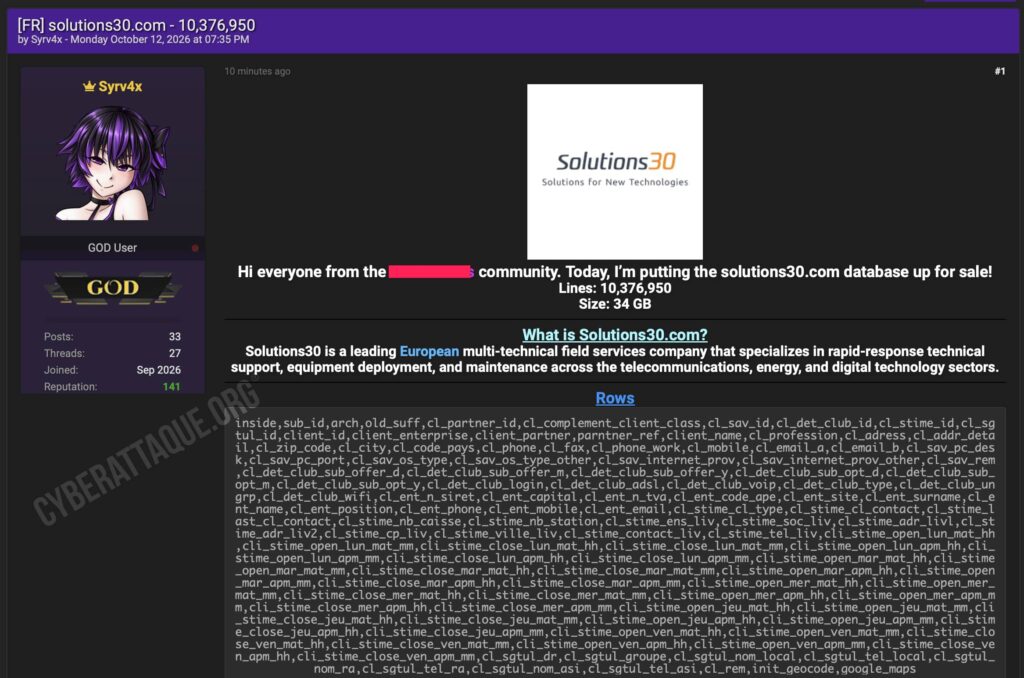
Solutions30, l’un des principaux spécialistes européens des interventions techniques pour les télécoms, l’énergie et l’informatique, fait l’objet d’une revendication de fuite de données particulièrement massive. Le hacker Syrv4x affirme avoir récupéré une base de 34 Go contenant 10 376 950 lignes, désormais proposée à la vente.
Cyberattaque.org s’est procuré un échantillon de 1 500 lignes et a pu en analyser le contenu. Les données correspondent bien à des fiches clients ou contacts utilisées dans l’activité de Solutions30 : noms, adresses postales, téléphones, emails, informations d’entreprise, références de partenaires et nombreuses données liées aux services ou aux interventions.
La portée potentielle dépasse largement les seuls clients directs de Solutions30. Le groupe intervient pour le compte de grandes entreprises qui externalisent l’installation ou la maintenance de leurs équipements. Dans les données analysées apparaissent notamment des références à BNP Paribas, Carrefour, Thales, Fnac, Renault, Allianz, Dassault ou encore la Banque de France.
Solutions30 intervient directement chez des millions de particuliers et d’entreprises
Créé en France en 2003 sous le nom de PC30, Solutions30 s’est progressivement transformé en un important groupe européen de services techniques de proximité.
L’entreprise intervient notamment dans les télécommunications, la fibre, l’informatique, les équipements de paiement, l’énergie, les bornes de recharge ou encore les bâtiments connectés. Solutions30 revendique aujourd’hui un réseau de plus de 16 000 techniciens et plus de 80 000 interventions quotidiennes en Europe.
Cette position particulière explique pourquoi une base issue de Solutions30 peut contenir des informations associées à un très grand nombre d’entreprises différentes : les techniciens interviennent directement chez les utilisateurs pour le compte des donneurs d’ordre.
Plus de 10 millions d’identifiants revendiqués
Syrv4x annonce 10 376 950 lignes. Dans son propre décompte, le hacker affirme avoir identifié 10 362 136 identifiants uniques.
Il revendique également 981 883 adresses email uniques, 6 826 526 numéros de téléphone uniques et près de 3,9 millions de noms distincts.
Ces chiffres proviennent du hacker et Cyberattaque.org ne dispose pas des 34 Go permettant de les recompter intégralement. Ils ne doivent surtout pas être interprétés comme 10,3 millions de personnes différentes : une même personne peut disposer de plusieurs fiches ou être associée à plusieurs interventions.
Ce que montrent réellement les 1 500 lignes analysées
L’échantillon obtenu par Cyberattaque.org contient 1 500 identifiants clients différents.
Sur ces 1 500 fiches, nous avons relevé 1 309 adresses postales renseignées, 1 482 codes postaux, 840 numéros de téléphone, 468 numéros de mobile et 277 adresses email principales.
La structure prévoit également des champs pour la profession, les coordonnées professionnelles, le SIRET, le nom et la fonction d’un contact d’entreprise, ainsi que plusieurs références internes permettant de rattacher chaque fiche à un partenaire ou à un type de prestation.
Des informations internes sur de grands groupes apparaissent aussi
La fuite ne contient pas uniquement des coordonnées de particuliers. Certaines fiches comportent des informations organisationnelles liées aux entreprises dans lesquelles Solutions30 intervient.
Dans notre échantillon, 221 enregistrements contiennent par exemple des références à BNP Paribas. Certaines fiches détaillent plusieurs niveaux successifs d’organisation interne : groupe, direction, entité, service ou agence.
Nous avons également retrouvé des références à Carrefour, Thales, Fnac, Renault, Allianz, Dassault et à la Banque de France.
Cela ne signifie pas que ces entreprises ont elles-mêmes été piratées. Elles peuvent simplement apparaître parce que Solutions30 a réalisé des prestations ou géré des contacts pour leur compte. La liste publiée par Syrv4x revendique d’ailleurs plus de 160 contrats, clients ou catégories d’intervention, dans la banque, la distribution, les télécommunications, l’énergie et l’informatique.
Une partie de la base semble remonter à l’époque de PC30
L’analyse révèle également que la base ne semble pas constituée uniquement de données récentes.
Plusieurs champs font encore directement référence à l’ancien nom PC30 et à des services d’accès à Internet. Certaines fiches comportent par exemple des identifiants ADSL ou VoIP, le type d’offre souscrite ou l’ancien fournisseur d’accès.
Parmi les enregistrements où une date d’abonnement est encore renseignée, Cyberattaque.org a retrouvé des années allant de 2008 à 2014. Cela montre qu’au moins une partie du fichier correspond à des données historiques conservées depuis de nombreuses années.
Solutions30 est justement l’héritier de PC30, société créée initialement pour installer des modems, ordinateurs et routeurs pour le compte des fournisseurs d’accès à Internet français.
Pas de mots de passe ni de données bancaires observés dans l’échantillon
Malgré l’ampleur du fichier, Cyberattaque.org n’a pas observé de mot de passe, numéro de carte bancaire ou IBAN dans les 1 500 lignes analysées.
Certains anciens profils contiennent en revanche des identifiants associés à des services ADSL ou téléphoniques, ainsi que des informations techniques sur les équipements ou les fournisseurs utilisés.
Des champs de commentaires libres sont également renseignés dans 544 des 1 500 fiches. Ils peuvent contenir des coordonnées complémentaires, le nom d’un contact ou des informations relatives à l’organisation interne d’un client.
Un fichier particulièrement dangereux pour l’usurpation de techniciens
Le risque principal ne vient donc pas d’un accès immédiat à un compte bancaire, mais de la quantité de contexte disponible pour préparer une fraude.
Un attaquant disposant du nom, du téléphone, de l’adresse et du fournisseur ou partenaire associé à une personne peut facilement se présenter comme un technicien chargé d’une intervention. Une fausse opération sur une box Internet, la fibre, un compteur, un terminal de paiement ou un équipement professionnel peut devenir particulièrement crédible lorsque le fraudeur connaît déjà une partie de l’environnement de sa victime.
Pour les entreprises, les informations sur les fonctions et l’organisation interne peuvent également faciliter des campagnes de phishing très ciblées contre des salariés ou des prestataires.
Une extraction massive dont l’origine reste inconnue
Syrv4x ne donne aucune indication sur la méthode utilisée pour récupérer les données. Impossible donc de savoir s’il s’agit d’une intrusion récente dans l’infrastructure de Solutions30, d’un ancien serveur, d’une application métier ou d’une sauvegarde récupérée ailleurs.
La structure du fichier ressemble fortement à celle d’un outil métier ou CRM utilisé pour centraliser des fiches clients et les informations nécessaires aux interventions. Plusieurs noms de champs et références techniques semblent par ailleurs provenir d’anciennes applications liées à PC30.
Le caractère historique de certaines données rend également impossible, pour le moment, de déterminer quelle proportion des plus de 10 millions de lignes correspond encore à des clients ou contacts actuels.
Solutions30 n’a pas encore confirmé la fuite
Au moment de la rédaction, Solutions30 n’a publié aucune communication confirmant cette revendication.
La société indique officiellement réaliser plus de 80 000 interventions par jour et avoir dépassé les 65 millions d’interventions depuis sa création. Une base contenant plusieurs millions d’anciennes fiches est donc cohérente avec l’échelle historique de son activité, sans pour autant permettre de valider le volume revendiqué par le hacker.
La revendication reste donc à confirmer dans son intégralité. L’échantillon analysé par Cyberattaque.org établit néanmoins qu’un ensemble de véritables données clients et professionnelles attribuées à Solutions30 circule actuellement, avec des coordonnées personnelles et des informations liées à des interventions réalisées pour de nombreux grands groupes.