WeFix, spécialiste français de la réparation de smartphones appartenant au groupe Fnac Darty, fait l’objet d’une revendication de fuite de données. Le hacker Syrv4x affirme avoir récupéré puis diffusé gratuitement 6 009 lignes attribuées à l’entreprise.
Le volume peut sembler relativement faible pour un réseau national, mais l’explication apparaît dans la structure même des fichiers : il ne s’agit vraisemblablement pas de la base complète des clients WeFix. Les données correspondent à des dossiers de réparation provenant de flux spécifiques liés notamment aux assurances et aux partenaires.
Les exemples diffusés permettent également d’écarter la piste d’un seul magasin. Un dossier est envoyé vers le corner WeFix installé dans le Darty de Cabriès, tandis qu’un autre provient d’une boutique Bouygues Telecom de Blagnac avant d’être orienté vers l’atelier WeFix. Les données semblent donc couvrir plusieurs points de vente et plusieurs circuits de prise en charge.
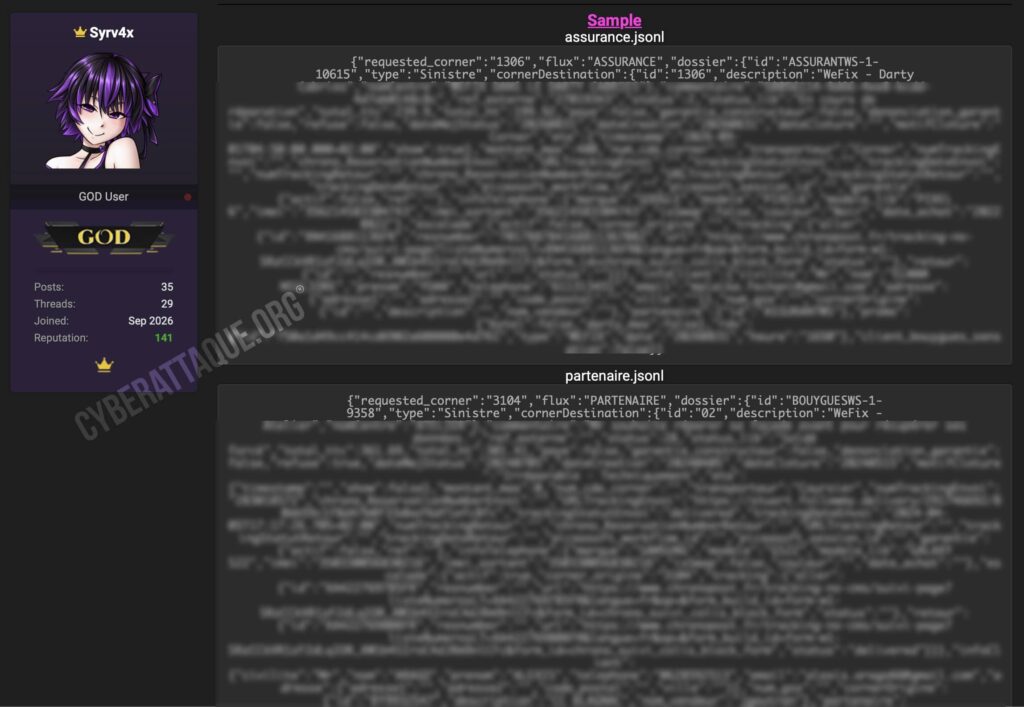
Les 6 009 lignes ne viennent pas d’une seule boutique
Dans les deux fichiers annoncés par Syrv4x : « assurance.jsonl » et « partenaire.jsonl ». Leur nom correspond déjà à des circuits particuliers de traitement des réparations et non à une base générale regroupant tous les clients de l’enseigne.
Les données comportent également un champ « flux ». Dans les exemples publiés, celui-ci prend notamment les valeurs « ASSURANCE » et « PARTENAIRE ».
Les dossiers ne sont pas rattachés au même point de vente. Le premier exemple contient l’identifiant de corner 1306, qui correspond bien au point de vente WeFix – Darty Cabriès. Un second dossier porte un autre identifiant et fait référence à la boutique Bouygues Telecom CC Blagnac.
Un sous-ensemble très spécifique de l’activité WeFix
WeFix exploite plus d’une centaine de points de réparation et indique prendre en charge plusieurs dizaines de milliers de réparations chaque mois. Les 6 009 dossiers revendiqués seraient donc étonnamment faibles s’ils représentaient l’ensemble de sa clientèle.
En revanche, ce volume devient beaucoup plus cohérent s’il correspond uniquement à certains parcours de réparation liés à des assureurs, des opérateurs ou d’autres partenaires.
La présence répétée de champs comme partenaire.id, requested_corner, cornerOrigine ou cornerDestination renforce cette lecture. Le système semble permettre de faire circuler un dossier depuis un partenaire ou un magasin d’origine vers un corner ou un atelier chargé de la réparation.
Bouygues Telecom apparaît directement dans les dossiers
L’un des exemples est particulièrement parlant. Le dossier porte l’identifiant partenaire « BOUYGUESWS » et mentionne comme origine le CC Blagnac.
Cette référence correspond bien à une boutique Bouygues Telecom située dans le centre commercial de Blagnac. WeFix et Bouygues Telecom disposent par ailleurs d’un partenariat permettant aux clients de l’opérateur de faire réparer leur téléphone via le réseau WeFix.
La présence de Bouygues dans le fichier ne signifie donc absolument pas que l’opérateur a été piraté. Les données peuvent simplement être présentes parce qu’un dossier de réparation a été transmis à WeFix depuis une boutique Bouygues Telecom.
IMEI et historique complet de la réparation
Les informations revendiquées sont en revanche beaucoup plus détaillées qu’une simple liste de clients.
Chaque dossier peut contenir le nom et prénom du client, son numéro de téléphone, son adresse email et parfois son adresse postale.
La partie consacrée au smartphone comporte la marque, le modèle, la couleur, la date d’achat et surtout le numéro IMEI, l’identifiant unique associé à l’appareil. Un second IMEI peut également apparaître lorsqu’un téléphone est remplacé.
Les dossiers comprennent ensuite de nombreux éléments sur la réparation : date de création, statut, montant TTC et HT, garantie constructeur, motif de clôture, montant maximal pris en charge, rendez-vous et commentaires.
Les numéros de suivi des téléphones apparaissent aussi
Lorsque l’appareil doit être transporté, la base prévoit également les informations de suivi du colis.
On retrouve notamment le transporteur, les numéros de suivi aller et retour, les références de réservation et les URL permettant de suivre l’expédition. Les exemples publiés comportent des références à Chronopost et à des livraisons par coursier.
Ces informations peuvent révéler le parcours d’un téléphone entre une boutique, un atelier et son propriétaire. Elles sont particulièrement sensibles lorsqu’elles sont associées à l’identité du client et à l’IMEI de son appareil.
Des commentaires parfois très personnels sur les téléphones
Un champ de commentaire accompagne également certains dossiers. Il peut servir à expliquer le problème rencontré par le client ou les circonstances de la réparation.
Dans l’un des exemples diffusés, le commentaire explique ainsi que le propriétaire souhaite réparer la partie avant de son téléphone afin de récupérer les données stockées sur l’appareil.
Ce type de remarque peut donner davantage de contexte à un attaquant et rendre une tentative de phishing particulièrement crédible.
Des dossiers encore actifs en 2026
Les données ne semblent pas correspondre uniquement à une ancienne archive. L’un des dossiers publiés a été créé et mis à jour le 31 août 2026, soit quelques semaines seulement avant la revendication.
Il concerne un sinistre alors indiqué comme « en cours de réparation ». D’autres exemples remontent à 2024, ce qui montre que l’extraction pourrait couvrir plusieurs années de dossiers.
Un système de gestion des réparations plutôt qu’une base clients
Plusieurs champs techniques font également référence à PiceaSoft, une solution utilisée dans le secteur pour gérer le cycle de vie des appareils mobiles, notamment le diagnostic, la réparation et d’autres opérations réalisées sur les smartphones.
Les références piceasoft_workflow_id et piceasoft_session_id présentes dans la structure renforcent l’idée que les fichiers proviennent d’un environnement opérationnel de gestion des réparations et non du fichier marketing général de WeFix.
Cela ne permet cependant pas d’affirmer que PiceaSoft est à l’origine de la fuite. Les champs peuvent simplement enregistrer les identifiants nécessaires aux interactions entre plusieurs outils utilisés par WeFix.
Le risque de faux messages de réparation est particulièrement crédible
Les données revendiquées offrent un scénario évident pour les fraudeurs. Un faux message peut mentionner le véritable modèle du téléphone, son réparateur, son opérateur partenaire, le statut de la réparation ou encore son expédition.
Une demande de paiement complémentaire, un faux problème de livraison ou une prétendue validation nécessaire avant le retour de l’appareil pourraient alors être beaucoup plus difficiles à identifier comme frauduleux.
Une revendication qui reste à confirmer par WeFix
À ce stade, WeFix n’a pas publiquement confirmé cette revendication de fuite de données.
Les éléments diffusés permettent néanmoins de préciser sensiblement son périmètre. Les 6 009 lignes ne semblent pas provenir d’une seule boutique et ne correspondent vraisemblablement pas non plus à l’ensemble des clients de WeFix.
La structure et les exemples disponibles pointent plutôt vers un ensemble de dossiers de réparation issus de plusieurs points de vente et de plusieurs partenaires, notamment des circuits d’assurance et Bouygues Telecom.
La méthode utilisée par Syrv4x pour récupérer ces données reste inconnue. Il faudra désormais déterminer si l’accès concernait directement un système de WeFix, une interface utilisée par ses partenaires ou un autre composant de la chaîne de gestion des réparations.