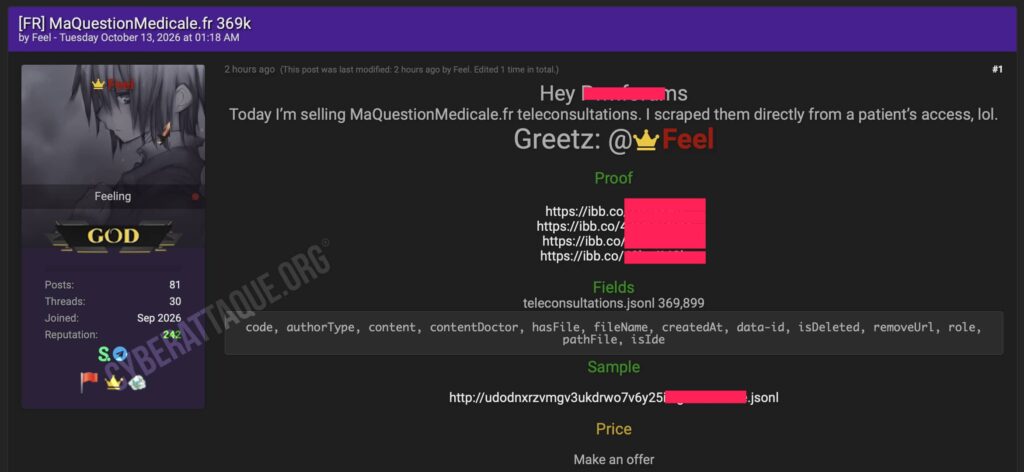
MaQuestionMedicale.fr, plateforme française de télémédecine permettant aux patients d’échanger à distance avec des professionnels de santé, fait l’objet d’une revendication particulièrement sensible. Le hacker Feel affirme avoir récupéré 369 899 enregistrements liés à des téléconsultations et propose désormais les données à la vente.
Le pirate affirme surtout avoir réalisé cette collecte directement depuis l’accès d’un patient. Si ce scénario est exact, l’affaire pourrait donc être liée non pas à l’intrusion classique dans une base de données, mais à un problème de contrôle des droits permettant à un compte légitime d’accéder à des échanges qui ne lui appartiennent pas.
Cyberattaque.org s’est procuré un échantillon de 1 000 enregistrements. Son contenu confirme qu’il ne s’agit pas d’une simple liste de comptes : les données contiennent de véritables messages échangés dans un contexte médical entre patients et médecins, avec des références à des ordonnances, examens, certificats et autres documents de santé.
369 899 lignes ne signifient pas 369 899 patients
Le chiffre annoncé par Feel doit être interprété correctement. Le fichier revendiqué contient 369 899 lignes, mais sa structure correspond à des messages ou objets liés aux téléconsultations et non à autant de patients différents.
Dans les 1 000 lignes analysées par Cyberattaque.org, chaque entrée dispose notamment d’un auteur, d’un contenu, d’une date de création et d’indicateurs permettant de savoir si un fichier est associé au message.
Parmi ces 1 000 enregistrements, 553 sont attribués à un médecin et 447 à un patient. Le fichier ressemble donc bien à une extraction d’échanges réalisés autour de téléconsultations plutôt qu’à un simple export de comptes utilisateurs.
Des échanges médicaux apparaissent directement dans les données
Le contenu est particulièrement sensible. Cyberattaque.org a retrouvé dans l’échantillon des messages concernant des symptômes, traitements, prescriptions, résultats d’examens, certificats médicaux ou examens d’imagerie.
Nous ne reproduirons évidemment aucun de ces échanges. Contrairement à une fuite contenant seulement un nom ou une adresse email, ces messages peuvent révéler directement l’état de santé et le parcours médical d’une personne.
Le terme « ordonnance » apparaît par exemple dans plus de 200 messages de l’échantillon. D’autres échanges font référence à des prescriptions, analyses, radios, échographies, certificats ou feuilles de soins.
278 messages associés à un fichier dans notre échantillon
Autre élément important : sur les 1 000 enregistrements analysés, 278 indiquent la présence d’un fichier associé.
Parmi eux, 225 correspondent à des messages envoyés par un médecin et 53 à des messages provenant d’un patient. Plusieurs conversations font explicitement référence à l’envoi d’une ordonnance ou d’un document médical.
La structure récupérée comporte également des références permettant normalement d’accéder au téléchargement des fichiers. Cyberattaque.org n’a toutefois pas cherché à télécharger ces documents et ne peut donc pas déterminer combien de pièces jointes sont réellement accessibles dans les données proposées par le hacker.
Une partie des conversations remonte à 2019
L’ancienneté des données est également notable. Sur les 1 000 lignes examinées, 989 sont datées de 2019 et 11 de 2020.
L’échantillon fourni par Feel semble donc correspondre à une partie ancienne de l’activité de la plateforme. Il ne permet pas de déterminer jusqu’à quelle date s’étendent les 369 899 enregistrements revendiqués, mais montre que des échanges médicaux vieux de plus de six ans figurent dans les données actuellement proposées à la vente.
Un simple compte patient aurait-il permis de parcourir les consultations ?
C’est probablement le point le plus inquiétant de la revendication. Feel affirme avoir récupéré ces informations « directement depuis l’accès d’un patient ».
L’échantillon contient effectivement des références techniques correspondant à des fonctions internes liées aux messages, au téléchargement de documents et à leur archivage.
Si le hacker dit vrai sur la méthode utilisée, cela pourrait évoquer un défaut de contrôle d’accès : un utilisateur authentifié serait alors capable de demander au serveur des ressources appartenant à d’autres consultations en modifiant ou en parcourant leurs identifiants.
Ce type de vulnérabilité est parfois appelé IDOR ou BOLA. Le serveur vérifie bien que l’utilisateur est connecté, mais contrôle mal s’il est réellement autorisé à consulter l’objet demandé.
Il ne s’agit pour l’instant que du scénario décrit par le hacker. Cyberattaque.org ne dispose pas des éléments techniques permettant de confirmer que cette faiblesse est réellement à l’origine de l’extraction.
Des données parmi les plus sensibles qui puissent fuiter
Le risque dépasse largement celui d’une campagne de spam. Les informations de santé bénéficient d’un caractère particulièrement sensible car elles peuvent révéler une maladie, un traitement, un examen médical ou simplement le fait qu’une personne ait consulté un médecin.
Ces informations peuvent être utilisées pour construire des tentatives de fraude extrêmement crédibles : faux message d’un médecin, d’une pharmacie, d’un laboratoire ou de l’Assurance Maladie, prétendue ordonnance disponible, résultat médical à consulter ou demande de paiement liée à une consultation.
Le caractère intime des conversations crée également un risque supplémentaire de chantage ou d’atteinte à la vie privée lorsque certains échanges concernent des pathologies ou situations personnelles que les victimes n’ont jamais rendues publiques.
Une fuite qui reste à confirmer par MaQuestionMedicale
Feel revendique au total 369 899 enregistrements, mais Cyberattaque.org ne dispose que d’un échantillon de 1 000 lignes. Il est donc impossible de déterminer à ce stade le nombre réel de patients concernés.
Il est également trop tôt pour savoir si les pièces jointes médicales elles-mêmes ont été récupérées en masse ou si seules leurs références apparaissent dans l’extraction.
En revanche, l’échantillon permet déjà de confirmer un point essentiel : de véritables échanges médicaux attribués à MaQuestionMedicale circulent actuellement entre les mains d’un hacker, avec plusieurs centaines de messages faisant référence à des prescriptions ou documents de santé.
Au moment de la rédaction, MaQuestionMedicale n’a pas publiquement confirmé cette revendication. L’origine exacte de l’accès et le périmètre réel de la fuite restent donc à établir.