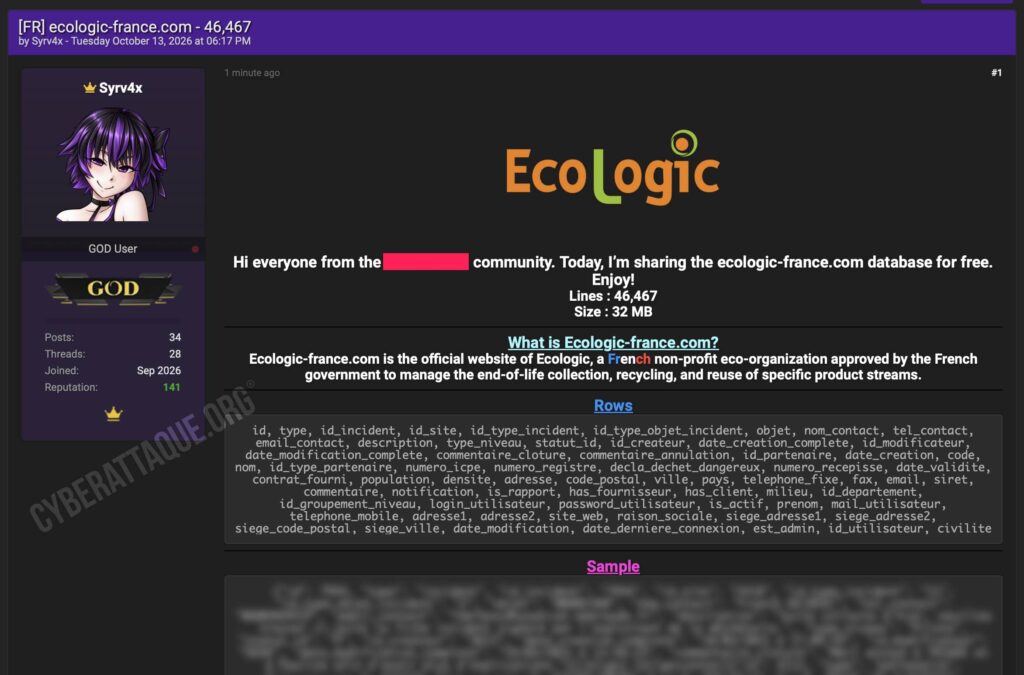
Ecologic, éco-organisme français agréé par les pouvoirs publics pour organiser la collecte et le recyclage de plusieurs catégories de déchets, fait l’objet d’une revendication de fuite de données. Le hacker Syrv4x affirme avoir récupéré une base de 46 467 lignes pour environ 32 Mo, qu’il a mise à disposition gratuitement.
Ce volume ne correspond toutefois pas à 46 467 personnes. La base mélange plusieurs types d’enregistrements et une même personne peut apparaître à plusieurs reprises. D’après l’analyse des données, environ 12 000 personnes différentes seraient réellement concernées.
Les données revendiquées ne correspondent pas à un simple fichier de contacts. Elles proviennent visiblement d’un outil métier et mélangent incidents, partenaires et comptes utilisateurs, avec de nombreux champs internes liés au fonctionnement quotidien d’Ecologic.
Les fichiers diffusés montrent notamment des fiches d’incidents avec les coordonnées des interlocuteurs, des partenaires avec leurs informations administratives et des utilisateurs avec leur login, leurs coordonnées et une valeur associée au mot de passe.
46 467 lignes, environ 12 000 personnes
Le chiffre avancé par Syrv4x doit donc être interprété avec précaution. Les 46 467 lignes revendiquées représentent des enregistrements et non autant de victimes uniques.
Une ligne peut correspondre à un incident, une fiche partenaire ou un compte utilisateur. Un même interlocuteur peut également être rattaché à plusieurs incidents ou apparaître dans plusieurs parties de la base.
En tenant compte de ces répétitions, le périmètre humain apparaît nettement inférieur au volume brut : moins de 12 000 personnes distinctes sont concernées.
Des incidents opérationnels apparaissent dans la fuite revendiquée
Une partie des enregistrements correspond à des incidents déclarés dans l’environnement d’Ecologic.
Les champs publiés prévoient notamment l’identifiant de l’incident, le site concerné, son objet, le nom du contact, son téléphone, son adresse email, une description, son niveau, son statut ainsi que les dates de création et de modification.
Des zones de commentaires sont également présentes pour documenter la clôture ou l’annulation des incidents. L’un des exemples diffusés par Syrv4x fait ainsi référence à un incident remonté après une collecte en déchèterie, avec les coordonnées de l’interlocuteur et un commentaire interne sur le traitement du dossier.
La fuite revendiquée pourrait donc exposer non seulement des coordonnées professionnelles, mais aussi une partie des échanges opérationnels entre Ecologic et les structures intervenant dans la collecte et le traitement des déchets.
Des collectivités et partenaires dans la base
Une deuxième catégorie d’enregistrements concerne les partenaires d’Ecologic.
Les données revendiquées prévoient notamment le nom de la structure, son adresse, son téléphone, son email, son numéro SIRET ainsi que plusieurs informations administratives liées à son activité.
Des champs concernent également les numéros ICPE, les récépissés, les déclarations liées aux déchets dangereux, la présence de contrats ou encore différentes informations utilisées dans la gestion des partenaires.
L’un des exemples publiés concerne ainsi une structure médico-sociale enregistrée comme partenaire, avec ses coordonnées professionnelles et son numéro SIRET.
Des comptes utilisateurs avec login et valeur de mot de passe
La partie consacrée aux comptes utilisateurs est plus sensible.
Les champs annoncés comprennent le login utilisateur, une valeur associée au mot de passe, le prénom, le nom, l’email, les numéros de téléphone, l’adresse, l’entreprise, la date de création du compte, la dernière connexion ainsi qu’un indicateur permettant de savoir si le compte dispose de droits administrateur.
Dans l’un des exemples publiés, un compte professionnel associé à Castorama apparaît avec son login, ses coordonnées et une valeur dans le champ password_utilisateur. Le compte aurait été créé en 2013 puis modifié en 2025.
Il ne faut toutefois pas présenter ces valeurs comme des mots de passe en clair. Les chaînes publiées ne sont pas directement lisibles et semblent correspondre à une donnée transformée ou chiffrée. Sans connaître précisément le fonctionnement de l’application, impossible d’affirmer si elles peuvent être exploitées pour retrouver le mot de passe d’origine.
La structure ressemble à une extraction d’un outil métier
L’organisation des données revendiquées est très différente d’une simple base marketing.
Les nombreux identifiants techniques reliant sites, incidents, partenaires et utilisateurs, ainsi que les commentaires internes et les informations de suivi, donnent plutôt l’image d’une extraction provenant d’une application utilisée dans la gestion opérationnelle d’Ecologic.
Syrv4x ne précise cependant pas comment il affirme avoir obtenu ces données. Rien ne permet donc de déterminer si la revendication résulte d’une intrusion directe dans les systèmes d’Ecologic, d’un accès compromis, d’une vulnérabilité applicative ou d’un environnement tiers.
Des données exploitables pour cibler les partenaires
Le principal risque vient du niveau de contexte fourni par les données revendiquées. Un attaquant peut potentiellement connaître le nom d’une structure partenaire, son interlocuteur, ses coordonnées et certains incidents déjà traités avec Ecologic.
Ce type d’information peut être utilisé pour fabriquer des emails de phishing particulièrement crédibles, en se faisant passer pour Ecologic, un opérateur de collecte ou un autre partenaire connu de la victime.
Les comptes utilisateurs exposés représentent également un risque supplémentaire si certaines valeurs associées aux mots de passe sont exploitables ou si les mêmes identifiants ont été réutilisés sur d’autres services.
Une revendication qui reste à confirmer par Ecologic
À ce stade, Ecologic n’a pas publiquement confirmé cette fuite de données.
Le volume de 46 467 lignes, l’origine de l’accès et l’étendue exacte des données reposent donc sur la revendication de Syrv4x et sur les fichiers mis en téléchargement.
L’analyse permet cependant de préciser un point important : ces 46 467 lignes ne correspondent pas à 46 467 victimes. Le nombre de personnes différentes concernées est inférieur à 12 000, la base étant composée de nombreux incidents et enregistrements rattachés aux mêmes utilisateurs ou partenaires.
Les éléments diffusés montrent néanmoins un ensemble structuré attribué à Ecologic comprenant des incidents internes, des partenaires et des comptes utilisateurs. Il reste désormais à déterminer l’origine exacte de l’accès ayant permis cette extraction.