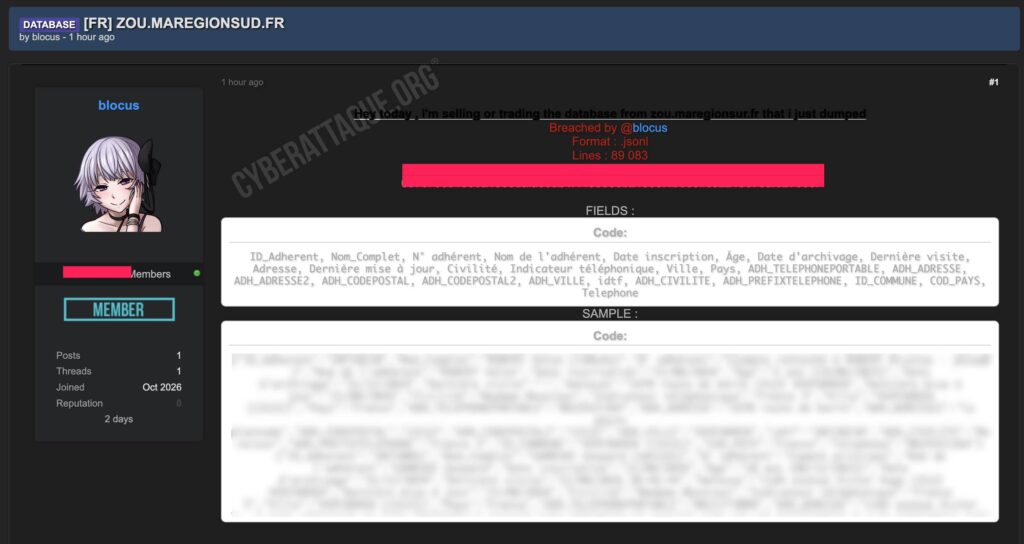
Une base attribuée à ZOU!, le réseau de transport de la Région Sud, est proposée à la vente par un hacker utilisant le pseudonyme blocus. Il affirme avoir extrait 89 083 lignes depuis l’environnement zou.maregionsud.fr.
Les données présentées comme preuve comprennent des noms, dates de naissance, âges, adresses postales, numéros de téléphone, adresses email et identifiants d’adhérents. Plusieurs enfants apparaissent dans l’échantillon diffusé, certains âgés de seulement quelques années.
Des enfants apparaissent directement dans les données
Cyberattaque.org s’est procuré l’échantillon publié par le hacker. Celui-ci contient plusieurs comptes appartenant à des mineurs, parfois rattachés à un autre compte présenté comme principal.
Pour chaque profil, la base peut contenir le nom complet, la date de naissance permettant de calculer l’âge, l’adresse complète, la commune, le numéro de téléphone, l’adresse email, la date d’inscription et la date de dernière utilisation du compte.
Cette structure est cohérente avec un service de transport accueillant notamment des élèves et leurs représentants légaux. ZOU! propose en particulier le Pass ZOU! Études, destiné aux jeunes et aux scolaires de la Région Provence-Alpes-Côte d’Azur.
Des inscriptions datant d’août 2026
Les données présentées ne ressemblent pas à une vieille archive oubliée depuis plusieurs années. Plusieurs fiches de l’échantillon ont été créées ou mises à jour en août 2026, soit seulement deux mois avant la revendication.
On retrouve par exemple des dates d’inscription comprises entre le 9 et le 21 août 2026. Certaines fiches disposent également d’une date de dernière visite enregistrée le même jour.
La base contient en outre des dates d’archivage allant jusqu’en 2029, laissant penser à des comptes toujours présents dans le système de gestion plutôt qu’à un simple export historique.
89 083 lignes ne signifient pas nécessairement 89 083 personnes
Le hacker annonce précisément 89 083 lignes, mais ne donne aucun nombre de personnes uniques. Il est donc impossible d’affirmer que 89 083 usagers différents sont concernés.
L’échantillon montre notamment l’existence de comptes principaux et de comptes rattachés. Plusieurs membres d’une même famille peuvent ainsi apparaître individuellement dans la base tout en partageant certaines coordonnées.
Téléphones, emails et adresses permettent de cibler directement les familles
La combinaison des informations exposées augmente fortement le risque de fraude. Un attaquant pourrait connaître simultanément l’identité d’un enfant, son âge, son adresse familiale, le téléphone associé au compte et l’adresse email utilisée pour les démarches ZOU!.
Ces éléments peuvent être exploités pour créer des campagnes de phishing particulièrement crédibles en se faisant passer pour ZOU!, la Région Sud ou un service chargé d’un abonnement de transport : renouvellement du Pass, problème de dossier, remboursement ou demande de mise à jour des coordonnées.
Le portail ZOU! collecte effectivement des données de mineurs
Le caractère familial des données n’est pas inhabituel pour le service. Dans son registre de traitements, la Région Sud indique que le portail ZOU! collecte notamment pour les mineurs nom, prénom, âge, date de naissance, adresse postale, email, téléphone et photographie. Pour le Pass ZOU! Études, des informations relatives à la famille et à la scolarité peuvent également être traitées.
Pour l’année scolaire 2026-2027, la Région a par ailleurs déployé un nouveau parcours entièrement en ligne permettant de créer un compte, transmettre les justificatifs nécessaires et suivre son dossier de transport scolaire.
Aucune méthode d’intrusion communiquée
Le hacker affirme avoir « dumpé » la base, mais ne donne aucune indication sur la méthode utilisée. Il est donc impossible de savoir si les données proviennent d’une faille dans une application, d’un compte compromis, d’une interface insuffisamment protégée ou d’un accès direct à une base de données.
Les informations visibles ressemblent toutefois à un export structuré d’un système de gestion des adhérents plutôt qu’à une collecte effectuée uniquement à partir de pages publiques.
La revendication reste à confirmer par la Région Sud
À ce stade, Cyberattaque.org n’a identifié aucune confirmation publique de la Région Sud concernant cette revendication. Le volume de 89 083 lignes reste donc celui annoncé par le hacker.
L’échantillon contient néanmoins des données suffisamment détaillées et récentes pour justifier une vigilance particulière, notamment en raison de la présence de mineurs et de coordonnées permettant d’identifier précisément leur foyer.