La fuite attribuée à Axialys est beaucoup plus importante qu’un simple export de numéros de téléphone. Le hacker Syrv4x vient de publier gratuitement une archive de 209 Mo contenant plus de 63 000 dossiers liés à des signalements de fraude, spam SMS, spam vocal et services téléphoniques surtaxés.
Cyberattaque.org s’est procuré le fichier complet et en a analysé le contenu. Il contient précisément 63 035 enregistrements JSON, contre 63 036 lignes annoncées par le hacker, probablement en raison d’une différence de comptage lors de l’export.
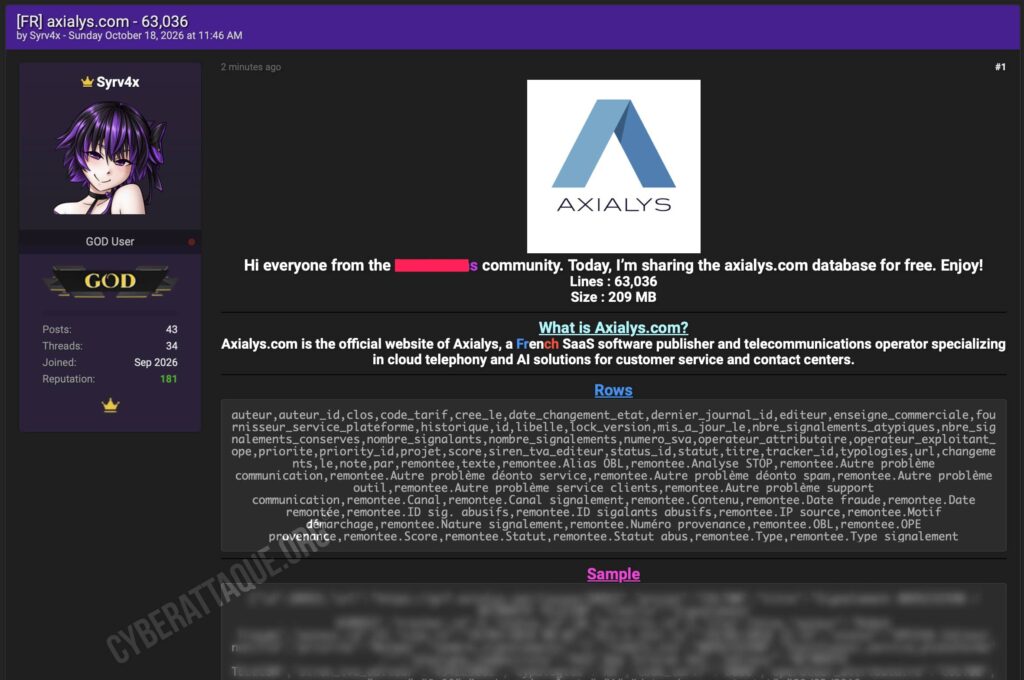
Une base encore alimentée le matin même de sa publication
Premier constat important : il ne s’agit absolument pas d’une ancienne archive datant uniquement de 2018. Les dossiers analysés couvrent une période allant du 3 août 2016 au 18 octobre 2026.
Cyberattaque.org a identifié 1 660 dossiers créés en 2026, dont 234 depuis le début du mois d’octobre. Les deux enregistrements les plus récents ont été créés le 18 octobre 2026 à 6h45, soit seulement quelques heures avant la publication de la base par Syrv4x.
Cet élément montre que la source à l’origine de l’extraction était toujours activement alimentée au moment de la fuite.
Plus de 220 000 remontées de fraude dans les historiques
Les 63 035 lignes correspondent à des dossiers de traitement, mais chacune peut contenir plusieurs signalements dans son historique. Cyberattaque.org dénombre ainsi plus de 220 000 remontées structurées dans l’ensemble du fichier.
Parmi elles, 108 795 sont classées comme du spam SMS, 53 458 comme du spam vocal et 57 672 dans une catégorie « Autre ».
Les canaux utilisés permettent également de comprendre l’origine des informations : plus de 127 000 remontées proviennent du SMS, près de 80 000 d’un annuaire inversé et plus de 12 000 d’un formulaire web.
Près de 200 000 témoignages ou messages apparaissent en clair
La partie la plus sensible se trouve dans le champ consacré au contenu du signalement. Cyberattaque.org a identifié 197 081 remontées comportant du texte.
Il peut s’agir du contenu exact d’un SMS reçu, mais également d’un témoignage rédigé par une personne expliquant les circonstances d’un appel, d’un démarchage ou d’une tentative de fraude. Certains récits contiennent suffisamment de contexte pour révéler des situations personnelles, des conversations ou des méthodes précises utilisées par les fraudeurs.
Le champ « Numéro provenance » est par ailleurs renseigné plus de 101 000 fois et représente environ 50 950 valeurs différentes. Une petite partie des remontées contient également des adresses IP.
54 305 numéros SVA différents apparaissent dans les dossiers
La base ne sert pas uniquement à stocker les plaintes. Chaque dossier suit également le numéro concerné, son opérateur, l’éditeur du service et les actions prises à son encontre.
Cyberattaque.org a identifié 54 305 numéros SVA différents dans les 63 035 dossiers. Les fichiers comportent également les noms des enseignes commerciales et éditeurs, leurs identifiants d’entreprise, les opérateurs attributaires, les codes tarifaires et différentes typologies de signalement.
Les statuts montrent qu’il s’agit bien d’un véritable outil opérationnel : 23 871 dossiers sont marqués comme clos, 13 839 comme « éditeur notifié », 7 148 indiquent qu’un numéro a été suspendu et 3 357 qu’un numéro a été résilié. Plus de 1 700 dossiers mentionnent également une mise en demeure de l’éditeur.
Les traces correspondent à un outil interne de lutte contre la fraude
Les enregistrements renvoient vers des adresses du type grf.axialys.net/issues/…. Leur structure ressemble à un outil de ticketing avec auteur, priorité, historique, changements de statut et commentaires internes.
La quasi-totalité des dossiers a été créée automatiquement par un compte baptisé « Robot Fraude ». Des historiques font également apparaître l’Association Française du Multimédia Mobile, aujourd’hui connue sous le nom d’af2m, qui intervient notamment dans la gestion du dispositif 33700 consacré aux spams vocaux et SMS.
Axialys travaille toujours aujourd’hui dans l’écosystème des numéros SVA et publiait encore en 2026 des informations concernant les règles déontologiques de l’af2m et la lutte contre les usages abusifs.
La fuite pourrait concerner bien plus qu’Axialys
Les fichiers citent de nombreux opérateurs télécoms, éditeurs et fournisseurs de services. Ils permettent de suivre pendant dix ans la manière dont des dizaines de milliers de numéros ont été signalés, examinés puis éventuellement suspendus ou résiliés.
Cela ne signifie pas que ces entreprises ont été compromises. Elles apparaissent parce que l’outil semble justement avoir été utilisé pour centraliser et traiter les remontées de l’écosystème télécom français.
Des données destinées à lutter contre les fraudeurs désormais accessibles à tous
Le paradoxe est important : une base conçue pour traiter les arnaques téléphoniques, spams et comportements abusifs se retrouve désormais elle-même diffusée publiquement.
Au-delà des informations techniques sur les opérateurs et les numéros, les textes des signalements peuvent aider un attaquant à comprendre précisément les scénarios de fraude rencontrés, identifier certains numéros ou réutiliser des éléments réels pour fabriquer des campagnes de phishing plus crédibles.
Surtout, la présence de dossiers créés le matin même de la publication change complètement la lecture de cette fuite : contrairement à ce que pouvait laisser penser l’exemple de 2018 diffusé par Syrv4x, les données semblent avoir été extraites d’un système encore utilisé en octobre 2026.