Le hacker ChimeraZ revendique une nouvelle fuite visant Blissim, le service français de box beauté et de vente de cosmétiques en ligne. Il affirme avoir récupéré 1 916 599 lignes liées aux moyens de paiement, représentant une archive de 688 Mo.
La publication du 18 octobre 2026 évoque 399 236 paiements et 97 187 enregistrements comportant le nom d’un titulaire. Mais l’analyse de la structure montre qu’il faut nuancer fortement le terme de « payment logs » employé par le hacker : les données ressemblent surtout à des moyens de paiement enregistrés pour des achats ou abonnements récurrents.
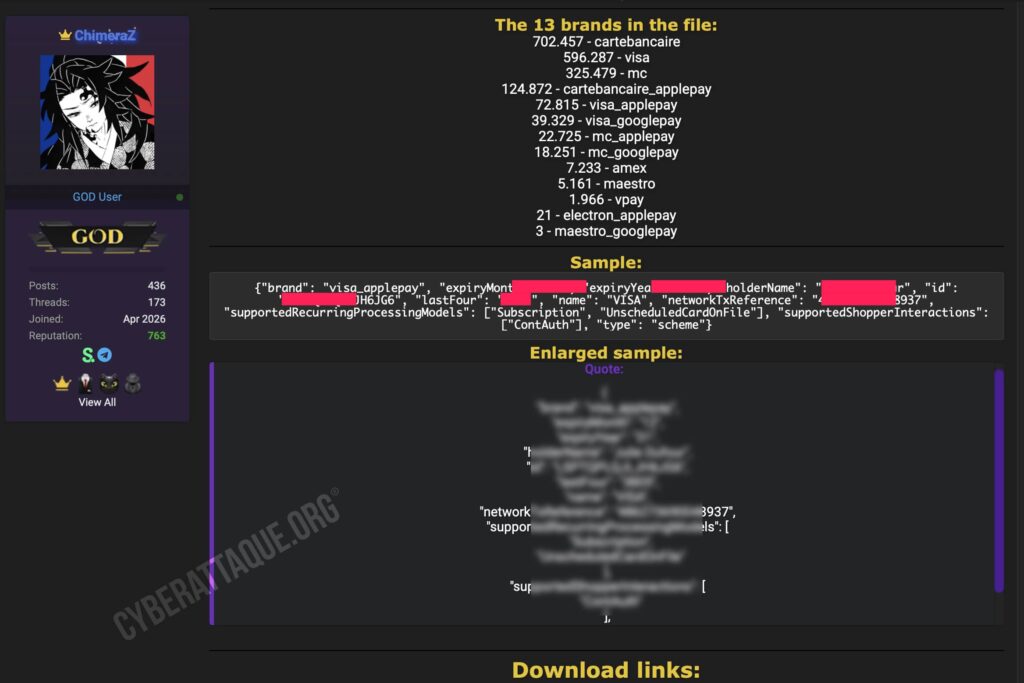
Visa, Mastercard, Apple Pay et Google Pay dans les 1,9 million de lignes
ChimeraZ répartit les 1 916 599 lignes entre 13 catégories. On retrouve notamment 702 457 cartes bancaires françaises, 596 287 Visa, 325 479 Mastercard, mais également des paiements associés à Apple Pay, Google Pay, American Express, Maestro et V Pay.
La somme de ces 13 catégories correspond exactement aux 1 916 599 lignes revendiquées. Cela ne signifie donc pas que près de deux millions de clientes différentes sont concernées : une même personne ou une même carte peut apparaître plusieurs fois dans l’archive.
Les données correspondent presque champ pour champ au format d’Adyen
L’échantillon publié contient notamment les champs brand, expiryMonth, expiryYear, holderName, id, lastFour, networkTxReference, supportedRecurringProcessingModels et supportedShopperInteractions.
Cette structure correspond presque exactement à celle utilisée par Adyen pour retourner les informations d’un moyen de paiement enregistré. Blissim confirme par ailleurs officiellement utiliser Adyen comme prestataire de paiement et précise que l’intégralité des coordonnées bancaires est collectée par ce prestataire.
Le champ id correspond notamment au jeton identifiant un moyen de paiement stocké, tandis que networkTxReference peut contenir une référence de transaction du réseau Visa ou Mastercard.
Pas de numéro de carte complet ni de cryptogramme dans l’échantillon
Point important : Cyberattaque.org n’a identifié dans l’exemple publié ni numéro de carte bancaire complet ni cryptogramme CVV.
La fiche montre en revanche le nom du titulaire, les quatre derniers chiffres de la carte, son mois et son année d’expiration, son réseau de paiement ainsi qu’un identifiant technique associé au moyen de paiement enregistré.
Ces jetons et références techniques ne doivent donc pas être confondus avec les données complètes imprimées sur une carte bancaire. Un identifiant de moyen de paiement Adyen n’est pas, à lui seul, l’équivalent d’un numéro de carte permettant directement de réaliser un achat.
Certaines cartes sont encore valables plusieurs années
La fuite ne semble pas se limiter à des cartes expirées. Dans l’exemple communiqué par ChimeraZ, le moyen de paiement expire en 2031 et est indiqué comme compatible avec les paiements récurrents de type Subscription et UnscheduledCardOnFile.
Cette information est cohérente avec le modèle économique de Blissim, qui propose des abonnements mensuels automatiquement renouvelés et nécessite donc de conserver un moyen permettant d’effectuer les prélèvements suivants.
La fuite ne démontre pas un piratage d’Adyen
Le format des données peut immédiatement faire penser à Adyen, mais rien ne permet d’affirmer que le prestataire de paiement lui-même a été compromis.
Lorsqu’une application interroge Adyen, le prestataire peut lui retourner les informations nécessaires pour afficher une carte déjà enregistrée : marque, expiration, quatre derniers chiffres ou identifiant du moyen de paiement.
Ces réponses peuvent ensuite apparaître dans des logs, caches ou bases applicatives côté marchand. Une compromission de l’infrastructure de Blissim, d’un outil interne ou d’un stockage de logs pourrait donc produire une archive de cette forme sans aucun accès direct aux systèmes d’Adyen. L’origine technique exacte reste inconnue.
97 187 noms associés à des informations bancaires partielles
Le risque principal vient de la combinaison des informations. ChimeraZ affirme que 97 187 enregistrements contiennent le nom du titulaire. Associé au type de carte, à sa date d’expiration et à ses quatre derniers chiffres, cet ensemble peut être particulièrement efficace pour du phishing ou de l’usurpation du service client.
Un fraudeur pourrait par exemple prétendre contacter une cliente au sujet de son abonnement Blissim ou d’un problème de paiement en citant les véritables derniers chiffres et la date d’expiration de sa carte afin de rendre son message beaucoup plus crédible.
À ce stade, Cyberattaque.org n’a identifié aucune confirmation publique de Blissim concernant cette fuite. Le volume de 1 916 599 lignes et les 399 236 paiements restent donc ceux annoncés par ChimeraZ. Les éléments publiés montrent en revanche qu’il ne s’agit pas de 1,9 million de numéros de carte complets : la fuite porte sur des métadonnées et jetons associés à des moyens de paiement enregistrés, ce qui change fortement la nature du risque.