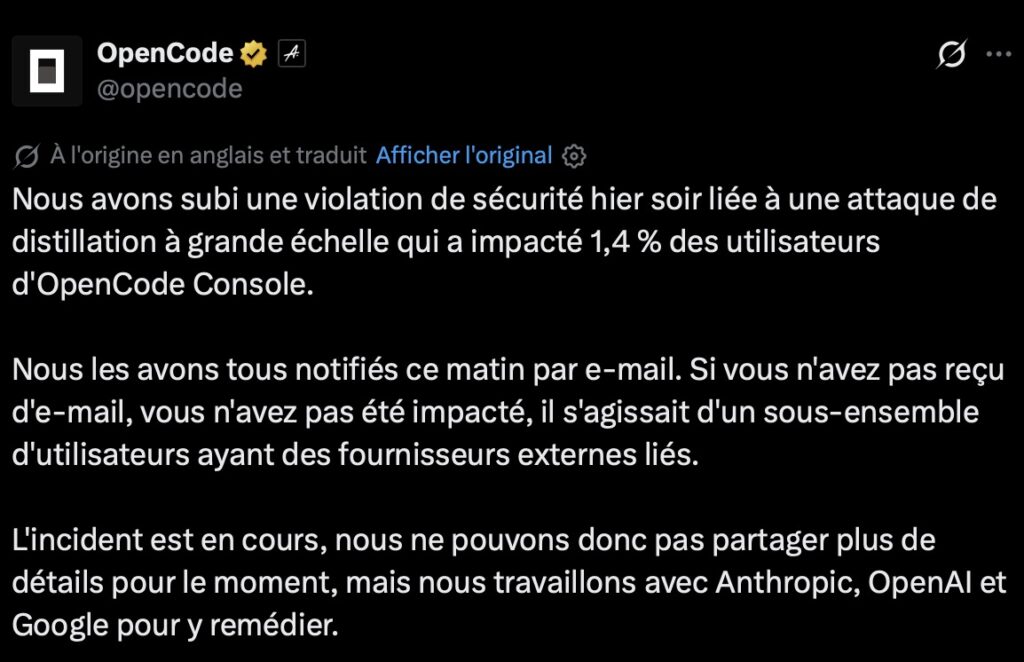
OpenCode confirme avoir subi une violation de sécurité dans la nuit du 16 au 17 octobre 2026. L’incident touche 1,4 % des utilisateurs d’OpenCode Console et concerne exclusivement, selon l’entreprise, un sous-ensemble d’utilisateurs ayant connecté des fournisseurs d’intelligence artificielle externes.
Dans les notifications adressées aux personnes concernées, OpenCode indique qu’un accès non autorisé à un ancien système en cours de démantèlement pourrait avoir exposé les clés de fournisseurs tiers enregistrées dans leurs espaces de travail, notamment des clés permettant d’utiliser les API d’OpenAI, Anthropic ou Google.
OpenCode avait les clés permettant d’utiliser les modèles au nom de ses clients
OpenCode est un agent de développement open source permettant d’utiliser de nombreux modèles d’intelligence artificielle. Son service OpenCode Console permet notamment aux entreprises et développeurs de connecter leurs propres comptes chez des fournisseurs comme OpenAI, Anthropic ou Google.
La documentation d’OpenCode précise que, dans cette configuration, Console conserve l’identifiant du fournisseur dans le workspace et l’ajoute automatiquement aux requêtes envoyées vers son API. Les utilisateurs d’une équipe peuvent ainsi exploiter les modèles sans connaître directement la clé enregistrée.
C’est précisément cette fonctionnalité qui est concernée par l’incident. Les clés enregistrées uniquement en local dans le client OpenCode ne sont pas mentionnées dans l’alerte actuelle.
Un ancien système aurait permis d’atteindre les clés API
Les premiers éléments disponibles permettent également de mieux comprendre la formulation utilisée par OpenCode. L’entreprise parle publiquement d’une « attaque de distillation à grande échelle », mais la distillation ne semble pas constituer en elle-même le moyen utilisé pour pénétrer dans son infrastructure.
La notification envoyée aux utilisateurs concernés évoque d’abord un accès non autorisé à un système legacy qu’OpenCode était en train de retirer. Des clés de fournisseurs enregistrées dans les workspaces auraient ensuite pu être exposées.
Ces clés pourraient alors avoir été utilisées pour générer massivement des requêtes vers différents modèles. C’est cette deuxième étape qu’OpenCode associe à une opération de distillation.
Pourquoi quelqu’un lancerait des millions de requêtes vers GPT, Claude ou Gemini ?
Dans le domaine de l’intelligence artificielle, la distillation consiste à utiliser les réponses d’un modèle puissant pour entraîner ou améliorer un autre modèle. La technique est parfaitement légitime lorsqu’elle est réalisée avec autorisation, mais peut devenir une attaque lorsqu’un acteur cherche à aspirer industriellement les capacités d’un modèle concurrent.
Anthropic et OpenAI ont justement documenté en 2026 plusieurs campagnes de distillation adversariale utilisant des centaines de milliers, voire des millions de requêtes afin de collecter les réponses ou le raisonnement de modèles avancés.
Dans le cas d’OpenCode, des clés API compromises offriraient un moyen particulièrement intéressant pour un attaquant : les requêtes seraient effectuées avec les comptes et les quotas des véritables propriétaires des clés, compliquant la détection tout en faisant supporter la consommation à ces derniers.
Des factures peuvent grimper très rapidement
Le risque immédiat pour les personnes concernées est donc principalement financier. Une clé API permet d’envoyer des requêtes qui sont ensuite facturées directement par le fournisseur. La documentation d’OpenCode confirme d’ailleurs que, pour les fournisseurs externes connectés à Console, ce sont bien ces derniers qui facturent les tokens consommés.
Plusieurs utilisateurs ont déjà signalé en ligne des consommations inhabituelles sur leurs comptes Anthropic ou Google. Ces témoignages restent individuels et OpenCode n’a pas communiqué de montant global lié à l’incident.
1,4 % des utilisateurs de Console, pas 1,4 % de tous les utilisateurs d’OpenCode
Le chiffre annoncé doit également être correctement interprété. OpenCode ne dit pas que 1,4 % de l’ensemble des utilisateurs de son logiciel open source sont touchés, mais 1,4 % des utilisateurs de son service OpenCode Console.
L’entreprise n’a pas communiqué le nombre absolu de comptes concernés ni la proportion exacte des utilisateurs de Console qui avaient enregistré un fournisseur externe. Impossible donc, pour le moment, de traduire ce pourcentage en nombre de victimes.
Les personnes concernées ont reçu un email
OpenCode affirme avoir identifié les comptes concernés et les avoir tous prévenus par email dans la matinée du 17 octobre. L’entreprise précise explicitement que les utilisateurs n’ayant reçu aucune notification ne sont pas concernés par l’incident actuellement identifié.
Les utilisateurs avertis doivent notamment révoquer et remplacer les clés de fournisseurs enregistrées dans leur workspace et contrôler leurs historiques d’utilisation chez OpenAI, Anthropic, Google ou tout autre service connecté afin de détecter d’éventuelles requêtes qu’ils n’auraient pas générées.
L’incident est toujours en cours
OpenCode indique travailler directement avec Anthropic, OpenAI et Google pour contenir l’opération. Au moment de la publication de cette alerte, l’entreprise considère toujours l’incident comme en cours et refuse donc de détailler davantage la méthode employée par l’attaquant.
Aucune indication ne permet pour l’instant d’affirmer que des mots de passe, conversations, dépôts de code ou données bancaires d’utilisateurs ont été récupérés. Le périmètre confirmé concerne pour le moment les clés de fournisseurs externes potentiellement exposées dans certains workspaces Console. Un retour technique complet sera nécessaire pour comprendre comment un système en cours de démantèlement permettait encore d’atteindre des secrets capables de générer des dépenses chez plusieurs géants de l’IA.