L’Isep, l’une des écoles françaises spécialisées dans le numérique, l’informatique et la cybersécurité, se retrouve à son tour confrontée à une fuite de données. Le hacker ChimeraZ vient de diffuser gratuitement trois fichiers présentés comme provenant de l’école, en revendiquant 5 091 lignes et 5 088 personnes.
Cyberattaque.org s’est procuré l’archive complète et a analysé son contenu. Les fichiers contiennent bien plusieurs milliers de profils associés à l’Isep, avec notamment les noms, prénoms, adresses email institutionnelles, promotions et statuts d’élèves.
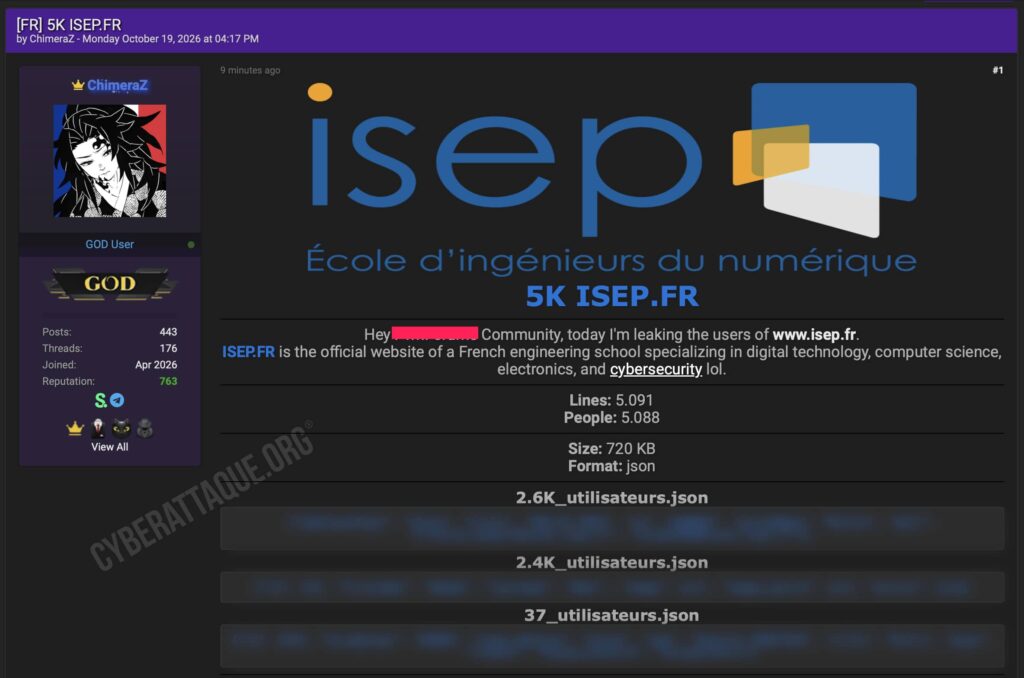
Le chiffre de 5 088 personnes est trompeur
L’analyse des fichiers apporte toutefois une correction importante à la revendication du hacker. L’archive contient en réalité 5 090 enregistrements répartis dans trois fichiers de 2 450, 2 604 et 36 lignes.
Mais ces trois fichiers ne correspondent pas à autant de personnes différentes. Cyberattaque.org a retrouvé au moins 2 385 mêmes couples nom/prénom présents simultanément dans les deux principaux exports.
En normalisant les noms, l’ensemble représente environ 2 670 identités distinctes. Ce chiffre reste une estimation, des homonymes ou variations d’écriture pouvant fausser légèrement le comptage, mais une chose est claire : les 5 088 « personnes » revendiquées par ChimeraZ correspondent essentiellement à l’addition de plusieurs bases qui se recoupent.
2 604 élèves dans ce qui ressemble à un annuaire interne
Le fichier le plus intéressant contient 2 604 profils, tous identifiés par le champ « employeeType: eleve ». Sa structure ressemble fortement à celle d’un annuaire informatique : nom, prénom, type d’utilisateur, promotion et liste d’adresses email.
Cyberattaque.org y a comptabilisé 5 387 adresses email différentes. La grande majorité utilisent le domaine @eleve.isep.fr, avec également plusieurs adresses en @isep.fr. Chaque profil dispose d’au moins deux adresses dans cet export.
La nomenclature des promotions montre également que les données sont récentes : 1 499 profils font référence à l’année universitaire 2026-2027. D’autres correspondent aux promotions 2025-2026 et 2024-2025, ainsi qu’à d’anciens cursus.
Un second fichier contient 2 450 comptes utilisateurs
Le deuxième export comprend 2 450 comptes avec un identifiant numérique, un prénom, un nom et un indicateur permettant de savoir si le compte est actif.
2 438 comptes sont marqués comme actifs contre seulement 12 inactifs. Surtout, la très grande majorité de ces utilisateurs sont également présents dans le fichier de 2 604 élèves, ce qui laisse penser à deux applications ou services différents utilisant une population commune d’étudiants.
Un troisième export fait apparaître élèves, salariés et comptes externes
Le dernier fichier, annoncé comme contenant 37 utilisateurs mais comprenant réellement 36 enregistrements, est différent. Cyberattaque.org y retrouve 24 élèves, 9 membres du personnel et 2 utilisateurs externes, ainsi qu’un compte dont le type n’est pas renseigné.
Les données comprennent cette fois un identifiant employé, le type d’utilisateur, le nom, la ville, le pays et le fuseau horaire. Un compte technique faisant explicitement référence à Moodle apparaît également dans cet export.
Cet élément peut suggérer qu’au moins une partie des informations provient d’un environnement lié aux outils pédagogiques de l’école, mais il ne suffit pas à démontrer que Moodle lui-même a été compromis.
Pas de mots de passe dans les fichiers analysés
La bonne nouvelle est que Cyberattaque.org n’a identifié aucun mot de passe, hash de mot de passe, numéro de téléphone ou adresse postale dans les trois fichiers fournis par ChimeraZ.
La fuite reste néanmoins exploitable. Disposer du véritable nom d’un étudiant, de ses adresses Isep et surtout de sa promotion exacte facilite considérablement les campagnes de phishing ciblées.
Un attaquant pourrait par exemple se faire passer pour l’administration, le service informatique ou un enseignant et envoyer un faux message concernant Moodle, un changement d’emploi du temps, une inscription, un document pédagogique ou une réinitialisation de compte.
Trois bases différentes, mais probablement le même système d’identité derrière
La structure de l’archive est probablement l’élément le plus intéressant de cette fuite. ChimeraZ ne semble pas avoir simplement récupéré une liste publique d’étudiants : les mêmes personnes apparaissent sous des formats différents dans plusieurs ensembles de données.
Le premier présente des attributs typiques d’un annuaire d’identité, le deuxième des comptes applicatifs et le troisième des informations liées à différents types d’utilisateurs.
Plusieurs scénarios restent possibles : compromission d’une application interne, accès à une API, compte administratif détourné ou extraction depuis plusieurs services connectés à un annuaire central. Aucun élément fourni par le hacker ne permet pour l’instant d’identifier le point d’entrée.
Une fuite particulièrement embarrassante pour une école du numérique
L’incident est forcément symbolique pour une école qui forme précisément des ingénieurs dans les domaines du numérique, des réseaux et de la cybersécurité. Mais la présence d’une formation en sécurité informatique ne protège évidemment pas une organisation contre une compromission de ses propres systèmes.
À ce stade, aucune confirmation publique de l’Isep concernant cette fuite n’a été identifiée. L’analyse réalisée par Cyberattaque.org montre néanmoins que les fichiers sont fortement cohérents entre eux et contiennent des promotions correspondant à l’année universitaire 2026-2027.
Le véritable périmètre reste désormais à déterminer : les trois exports diffusés pourraient n’être qu’une partie des informations auxquelles ChimeraZ affirme avoir eu accès.