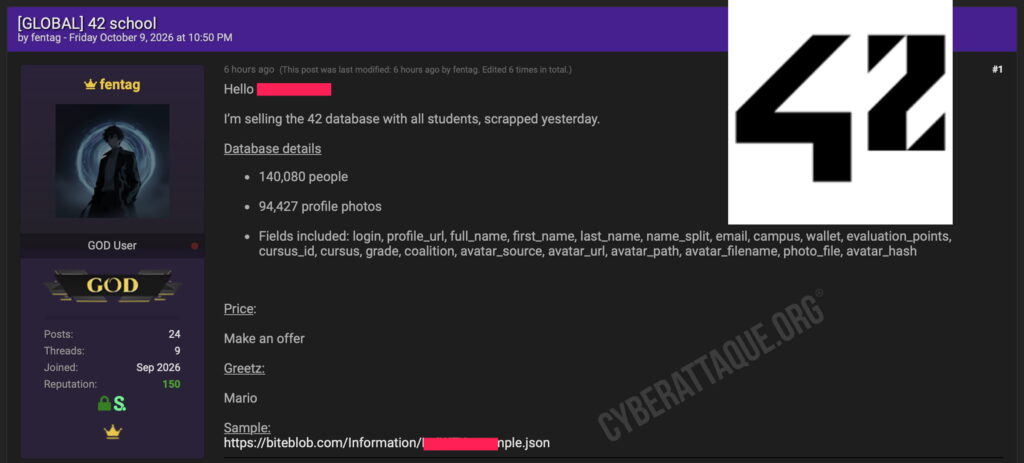
42, le réseau international d’écoles d’informatique né en France, fait l’objet d’une importante vente de données. Le hacker fentag affirme avoir collecté 140 080 profils provenant de l’environnement numérique de 42, accompagnés de 94 427 photographies de profil.
La collecte aurait été réalisée le 8 octobre 2026, soit la veille de la mise en vente. Le hacker parle lui-même de scraping et non d’une intrusion dans les serveurs de l’école. À ce stade, rien ne permet donc d’affirmer que le système d’information de 42 a été directement compromis.
Cyberattaque.org a pu consulter un échantillon de 1 000 profils. Les données observées correspondent bien à des comptes du réseau 42, répartis sur de nombreux campus à travers le monde, dont plusieurs campus français.
42, un réseau d’écoles d’informatique né à Paris
42 est un réseau international d’écoles d’informatique gratuites dont le premier campus a ouvert à Paris. Son modèle repose notamment sur une pédagogie sans cours magistraux, avec des projets informatiques, des évaluations entre étudiants et les célèbres périodes de sélection appelées « Piscines ».
Le réseau s’est depuis largement internationalisé avec des campus en Europe, en Afrique, en Asie, au Moyen-Orient ou encore en Amérique. Les données proposées à la vente ne concernent donc pas uniquement 42 Paris mais semblent provenir de l’annuaire global utilisé par le réseau.
140 080 profils récupérés en une seule collecte
Fentag affirme avoir récupéré précisément 140 080 profils. Pour chacun d’entre eux, différents éléments peuvent être présents : nom, prénom, nom complet, login, adresse email, campus et URL de profil.
Mais la collecte ne s’arrête pas à l’identité. Elle comprend aussi différentes informations directement liées au parcours au sein de 42 : cursus suivi, grade, points d’évaluation, wallet interne ou encore coalition d’appartenance.
L’échantillon montre par exemple des profils associés à Paris, Lyon, Nice, Le Havre, Mulhouse, Angoulême ou Perpignan, mais également à Madrid, Barcelone, Berlin, Abu Dhabi, Bangkok, Londres, Rabat, Khouribga ou encore Kuala Lumpur.
94 427 photos de profil auraient également été récupérées
Le second chiffre important concerne les images. Le hacker affirme avoir téléchargé 94 427 photographies de profil associées aux comptes récupérés.
Les données comprennent notamment l’adresse de l’image, son chemin sur l’infrastructure utilisée par 42 ainsi que différents identifiants permettant de la rattacher au compte correspondant.
L’association entre une identité, une adresse email, un campus et une photographie augmente sensiblement la valeur de la base pour des opérations de phishing ou la création de faux profils.
Les données semblent provenir des profils de l’Intra 42
Les informations observées permettent également de mieux comprendre l’origine probable de la collecte. Les profils disposent d’adresses renvoyant vers profile.intra.42.fr, l’environnement utilisé pour les profils des membres du réseau.
Les photographies sont de leur côté associées à l’infrastructure utilisée par 42 pour héberger les avatars des utilisateurs.
Tout indique donc une aspiration automatisée de profils accessibles depuis l’écosystème Intra de 42. En revanche, les éléments disponibles ne permettent pas de savoir si ces informations étaient librement accessibles sur Internet, consultables uniquement depuis un compte authentifié ou récupérables à cause d’un défaut de contrôle d’accès.
140 080 profils ne signifie pas 140 080 étudiants actuels
La présentation faite par le vendeur doit également être nuancée. Fentag parle de l’ensemble des étudiants de 42, mais l’échantillon contient différents types de comptes.
On y retrouve notamment des profils d’étudiants et de participants aux Piscines, mais également des références à des alumni, des comptes techniques ou des membres du staff.
Le chiffre de 140 080 correspond donc plus vraisemblablement au nombre de profils récupérés dans l’annuaire qu’au nombre d’étudiants actuellement inscrits dans le réseau 42.
Des informations très précises sur le parcours des utilisateurs
Le fichier présente une particularité : il ne contient pas uniquement des coordonnées mais également des éléments propres au fonctionnement pédagogique de 42.
Les champs observés peuvent notamment révéler le niveau, le cursus, le grade, les points d’évaluation ou le nombre de crédits virtuels disponibles dans le wallet. Certaines fiches permettent également d’identifier la coalition à laquelle appartient l’utilisateur.
Des cursus tels que la C Piscine, les Discovery Piscines ou différentes formations autour du développement, de Python, de la cybersécurité ou de l’intelligence artificielle apparaissent dans les profils.
Aucun mot de passe dans les données observées
La base présentée ne contient en revanche aucun mot de passe ni hash de mot de passe. Aucun document d’identité, numéro de téléphone, adresse postale ou donnée bancaire n’apparaît non plus parmi les champs annoncés.
Il s’agit donc avant tout d’une exposition massive de profils numériques et académiques, avec une quantité importante de photographies personnelles.
Un terrain idéal pour cibler les étudiants en informatique
Ces informations peuvent néanmoins être particulièrement intéressantes pour des attaquants. Les utilisateurs de 42 constituent par définition une population très présente dans le secteur informatique et technologique.
La connaissance du véritable login, campus, cursus, niveau et adresse email d’une personne permettrait par exemple de construire de faux messages se faisant passer pour l’administration du campus, l’équipe technique de l’Intra ou un autre étudiant.
Un fraudeur pourrait évoquer une évaluation, un problème avec l’Intra, un projet, une coalition ou une connexion au compte afin d’inciter sa victime à se rendre sur une fausse page d’authentification.
Une collecte par scraping plutôt qu’un piratage démontré
À ce stade, il faut donc éviter de présenter cette affaire comme une compromission certaine des infrastructures internes de 42. Fentag affirme lui-même avoir « scrapé » les profils le 8 octobre.
Le scraping consiste à automatiser la consultation puis l’enregistrement d’un grand nombre de pages ou de données. Il peut concerner des informations publiques, mais également des interfaces normalement réservées à certains utilisateurs lorsque leurs contrôles d’accès permettent une extraction massive.
La principale question est donc désormais de comprendre comment un seul acteur a pu collecter 140 080 profils et près de 95 000 photos en peu de temps, et quelles restrictions étaient normalement appliquées à l’accès à ces informations.
À ce stade, les chiffres de 140 080 profils et 94 427 photographies restent ceux avancés par fentag. L’échantillon consulté par Cyberattaque.org confirme néanmoins la présence de profils issus de nombreux campus du réseau 42 et de données directement associées à leur activité sur l’Intra.