Le Conservatoire national des arts et métiers (Cnam) est visé par deux importantes publications de données attribuées au même hacker, Syrv4x. Le 2 octobre 2026, celui-ci a d’abord mis en vente une base revendiquée de 882 918 lignes, avant de diffuser gratuitement quelques minutes plus tard 15 984 fiches provenant de l’application ADAGE, utilisée pour la gestion des enseignants et intervenants.
Les deux ensembles sont distincts. Le premier regroupe principalement des identités, dates et lieux de naissance et identifiants internes. Le second est beaucoup plus détaillé et concerne spécifiquement les enseignants, avec leurs coordonnées, diplômes, CV et parcours professionnels.
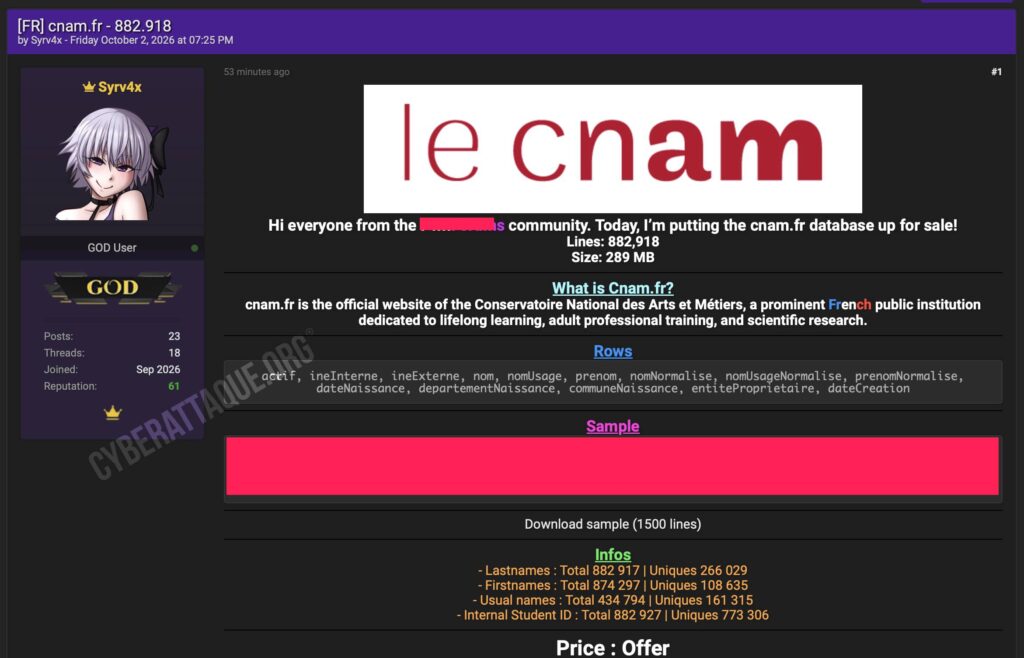
882 918 lignes contenant identités et dates de naissance
La première base, proposée à la vente par Syrv4x, représenterait environ 289 Mo pour 882 918 lignes. Elle contient notamment les noms, noms d’usage, prénoms, dates de naissance, départements et communes de naissance, ainsi que l’entité du Cnam à laquelle l’enregistrement est rattaché.
Des champs ineInterne et ineExterne apparaissent également dans la structure. Le hacker revendique 773 306 identifiants internes uniques. Le chiffre de 882 918 lignes ne doit donc pas être présenté comme autant de personnes uniques.
Cyberattaque.org s’est procuré l’échantillon diffusé. Les données observées correspondent à la structure annoncée et permettent d’associer directement une identité à une date et un lieu de naissance ainsi qu’à un identifiant interne.
L’échantillon contient des enregistrements créés sur une période particulièrement longue : certains remontent au début des années 2000, tandis que d’autres ont été créés en 2026. Cela laisse entrevoir une base historique constituée sur de nombreuses années.
Une seconde base dédiée aux enseignants publiée gratuitement
Peu après cette mise en vente, Syrv4x a publié gratuitement une seconde extraction provenant cette fois de adage.cnam.fr. ADAGE, pour Application de Dialogue pour l’Agrément des Enseignants, est utilisée pour la gestion et l’agrément des enseignants et intervenants du Cnam.
Cyberattaque.org s’est procuré le fichier diffusé. Celui-ci contient 15 983 profils distincts, soit un volume quasiment identique aux 15 984 lignes annoncées par le hacker.
Adresses, téléphones, diplômes et parcours professionnels
Cette seconde extraction est particulièrement détaillée. Les fiches contiennent notamment les noms, prénoms, dates et lieux de naissance, adresses postales, emails, numéros de téléphone fixe et mobile.
Mais ADAGE contient également des informations directement liées au recrutement et à l’agrément des enseignants : niveau de diplôme, domaine de formation, profession, statut, expériences professionnelles et expériences d’enseignement.
Les données permettent parfois de retrouver les entreprises dans lesquelles la personne a travaillé, les fonctions occupées, les périodes concernées, les universités ou écoles dans lesquelles elle est intervenue ainsi que des descriptions détaillées de ses missions.
Des références vers les CV des enseignants
Autre élément sensible : les fiches ADAGE contiennent des références vers les curriculum vitae déposés par les enseignants, avec notamment le nom du document et une adresse associée au fichier dans l’environnement du Cnam.
Les données diffusées permettent ainsi de relier une identité complète à son adresse personnelle, sa date de naissance, son téléphone, ses diplômes et une grande partie de son parcours professionnel. Les éléments disponibles ne permettent toutefois pas d’affirmer que l’ensemble des fichiers PDF correspondant aux CV a également été récupéré.
Deux extractions distinctes revendiquées par le même hacker
Syrv4x indique explicitement que la base ADAGE consacrée aux enseignants est distincte des 882 918 lignes proposées à la vente. Les deux publications ont néanmoins été réalisées le même soir et par le même acteur.
Il est actuellement impossible de déterminer si les deux ensembles ont été obtenus à partir d’un même accès initial ou s’ils résultent de deux méthodes différentes. Syrv4x ne fournit aucune explication technique permettant de connaître l’origine de la compromission.
L’accès peut avoir résulté d’une vulnérabilité, d’identifiants compromis, d’un défaut de contrôle d’accès ou d’un autre mécanisme. Rien ne permet à ce stade de privilégier l’un de ces scénarios.
Des données particulièrement utiles pour l’usurpation d’identité
La première base associe des informations d’état civil particulièrement stables : nom, prénom, date et lieu de naissance. Ces données peuvent être exploitées dans des tentatives d’usurpation d’identité ou servir à enrichir d’autres fichiers déjà détenus par des cybercriminels.
Les profils ADAGE offrent quant à eux un niveau de précision idéal pour du phishing ciblé. Un attaquant pourrait se faire passer pour le Cnam, une université, un employeur ou un service administratif en mentionnant de véritables fonctions, diplômes ou expériences professionnelles de sa victime.
À ce stade, le Cnam n’a pas encore confirmé publiquement ces deux expositions ni leur origine. La base ADAGE diffusée et l’échantillon de la seconde base consultés par Cyberattaque.org sont néanmoins cohérents avec les structures et catégories de données revendiquées par Syrv4x.