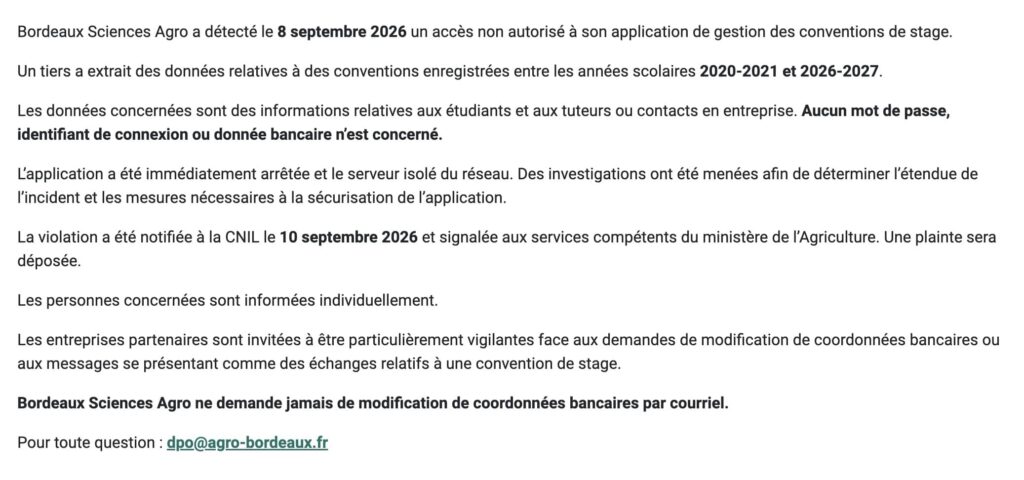
Bordeaux Sciences Agro confirme une violation de données ayant touché son application de gestion des conventions de stage. L’établissement a détecté le 8 septembre 2026 un accès non autorisé ayant permis à un tiers d’extraire des informations relatives à des conventions enregistrées sur plusieurs années.
La fuite concerne des conventions couvrant une période particulièrement large, allant des années scolaires 2020-2021 à 2026-2027. Des informations relatives aux étudiants mais également aux tuteurs et contacts au sein des entreprises d’accueil ont été récupérées.
Une grande école publique spécialisée dans l’agronomie
Bordeaux Sciences Agro, officiellement École Nationale Supérieure des Sciences Agronomiques de Bordeaux Aquitaine, est un établissement public d’enseignement supérieur et de recherche placé sous la tutelle du ministère chargé de l’Agriculture.
Installée à Gradignan, dans l’agglomération bordelaise, l’école forme notamment des ingénieurs agronomes et entretient de nombreux liens avec des entreprises et organismes accueillant ses étudiants dans le cadre de stages.
Des données extraites sur près de six années universitaires
L’établissement indique qu’un tiers est parvenu à extraire des données contenues dans son application de gestion des conventions de stage. La compromission ne concerne donc pas uniquement l’année universitaire actuelle.
Le périmètre annoncé comprend des conventions enregistrées entre 2020-2021 et 2026-2027, soit plusieurs promotions successives d’étudiants et potentiellement un nombre important d’entreprises partenaires.
Bordeaux Sciences Agro ne précise toutefois pas publiquement le nombre de conventions extraites ni le nombre exact de personnes concernées.
Étudiants, tuteurs et contacts en entreprise concernés
Les données touchées sont décrites par l’école comme des informations relatives aux étudiants ainsi qu’aux tuteurs ou contacts dans les entreprises.
L’établissement ne publie pas la liste détaillée des champs effectivement récupérés. Une convention de stage permet néanmoins, par nature, d’établir une relation entre un étudiant, son établissement et l’organisme qui l’accueille. Il convient toutefois de ne pas considérer que toutes les informations habituellement présentes dans une convention ont nécessairement été extraites : Bordeaux Sciences Agro ne le confirme pas.
L’école apporte en revanche une précision importante : aucun mot de passe, identifiant de connexion ou donnée bancaire n’est concerné par l’incident.
L’application arrêtée et le serveur isolé
Après la détection de l’accès non autorisé le 8 septembre, Bordeaux Sciences Agro indique avoir immédiatement arrêté l’application concernée et isolé son serveur du réseau.
Des investigations ont ensuite été menées afin de déterminer l’étendue de l’incident et les mesures nécessaires pour sécuriser l’application. L’établissement ne précise pas pour le moment la vulnérabilité ou la méthode utilisée par l’attaquant pour obtenir l’accès.
La CNIL notifiée deux jours après la découverte
La violation de données a été notifiée à la CNIL le 10 septembre 2026, soit deux jours après sa détection. Bordeaux Sciences Agro indique également avoir signalé l’incident aux services compétents du ministère de l’Agriculture.
L’établissement annonce par ailleurs qu’une plainte sera déposée. Les personnes identifiées comme concernées par la fuite sont informées individuellement.
Les entreprises partenaires également appelées à la vigilance
L’un des principaux risques identifiés concerne désormais les tentatives de phishing et de fraude utilisant le contexte réel d’un stage. Un attaquant disposant d’informations sur une relation entre un étudiant et une entreprise pourrait tenter de se faire passer pour l’école, le stagiaire ou un interlocuteur de l’entreprise.
Bordeaux Sciences Agro adresse d’ailleurs une mise en garde spécifique à ses partenaires et leur demande d’être particulièrement vigilants face aux demandes de modification de coordonnées bancaires ou aux messages présentés comme étant liés à une convention de stage.
L’école rappelle qu’elle ne demande jamais de modification de coordonnées bancaires par email. Ce type de fraude pourrait notamment chercher à détourner un paiement en profitant d’informations permettant de rendre le message plus crédible.
Le volume exact de la fuite reste inconnu
L’incident est donc officiellement confirmé par Bordeaux Sciences Agro, tout comme l’extraction effective de données depuis l’application de gestion des conventions de stage.
Le nombre de personnes concernées et le volume total de données récupérées ne sont en revanche pas communiqués. L’attaque porte potentiellement sur plusieurs années de relations entre étudiants et entreprises partenaires, avec des conventions enregistrées jusqu’à l’année scolaire 2026-2027.