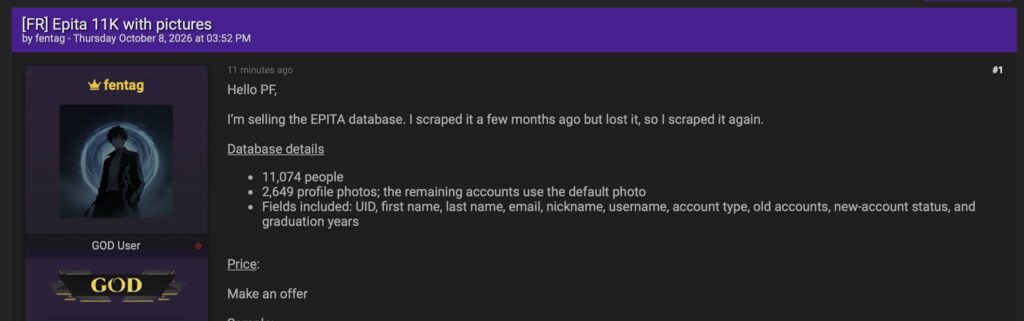
EPITA, école française d’ingénieurs spécialisée dans l’informatique et le numérique, fait l’objet d’une importante exposition de données. Un hacker utilisant le pseudonyme fentag affirme avoir récupéré les informations de 11 074 profils liés à l’école, accompagnées de 2 649 photographies personnelles, avant de proposer l’ensemble à la vente.
Le vendeur ne présente toutefois pas l’opération comme une intrusion dans les systèmes d’EPITA. Il affirme avoir obtenu les informations par scraping, c’est-à-dire en automatisant la récupération de données depuis une interface ou un service accessible en ligne.
À ce stade, aucun élément ne permet donc d’affirmer que le système d’information de l’école a été piraté. L’origine exacte de l’exposition et les conditions d’accès à l’interface utilisée restent à déterminer.
Une école d’ingénieurs spécialisée dans l’informatique
EPITA est une école française d’ingénieurs spécialisée dans l’informatique, la cybersécurité, l’intelligence artificielle et plus largement les technologies numériques. Elle forme chaque année plusieurs promotions d’étudiants sur différents campus en France.
Les données proposées à la vente semblent justement provenir d’un environnement permettant de rechercher ou consulter des profils associés à l’établissement, avec des informations sur les comptes et les années de promotion.
Noms, emails EPITA, identifiants et années de promotion
Selon fentag, la base comprend précisément 11 074 personnes. Les informations revendiquées incluent notamment les noms, prénoms, adresses email, noms d’utilisateur, pseudonymes, identifiants numériques et années de diplomation.
Des champs permettent également de connaître le type de compte, l’existence d’anciens comptes ou encore si un nouveau compte a été créé.
Les exemples présentés comportent notamment des adresses institutionnelles en @epita.fr, ce qui renforce le lien entre les profils diffusés et l’environnement numérique de l’école.
2 649 photographies personnelles récupérées
La revendication comporte également un volet plus inhabituel : 2 649 photographies de profil auraient été récupérées avec les données.
Les autres comptes utiliseraient une image générique par défaut. Les données présentées comprennent en effet un champ permettant d’associer chaque profil à une image ou à un chemin vers sa photographie.
Ces photos ajoutent une dimension supplémentaire à l’exposition puisqu’elles permettent de relier directement une identité numérique à un visage, avec des risques de réutilisation pour de faux profils ou certaines tentatives d’usurpation d’identité.
Les données semblent provenir d’un moteur de recherche de profils
La structure montrée dans les exemples apporte plusieurs indices sur l’origine possible de la collecte. Les réponses comprennent des champs tels que hits, totalHits, indexUid ou processingTimeMs, généralement associés au fonctionnement d’un moteur de recherche ou d’un index de données.
Chaque profil dispose également d’une URL ou d’une référence permettant apparemment d’accéder à sa fiche. Ces éléments sont cohérents avec l’existence d’un annuaire numérique ou d’une interface permettant de rechercher les membres de l’école.
Ils ne permettent cependant pas de savoir si cette interface était totalement publique, accessible uniquement après authentification ou exposée à cause d’un défaut de contrôle d’accès.
Le hacker affirme avoir aspiré la base deux fois
Fentag apporte lui-même un élément intéressant sur la chronologie. Il affirme avoir déjà scrapé les données d’EPITA plusieurs mois auparavant, avant de perdre la copie obtenue.
Il aurait alors procédé récemment à une nouvelle collecte complète. Cette déclaration suggère que l’interface ou le mécanisme permettant d’accéder aux informations serait resté exploitable sur une période relativement longue.
Cette version reste toutefois celle du hacker et ne permet pas de déterminer dans quelles conditions précises les informations ont réellement été récupérées.
Pas de mots de passe dans les données présentées
Les éléments communiqués ne font apparaître aucun mot de passe, hash de mot de passe, donnée bancaire ou document d’identité.
La fuite revendiquée semble donc principalement concerner des données permettant d’identifier et de contextualiser les membres de l’école : identité, adresse email, compte utilisateur, photographie et promotion.
Un fichier idéal pour cibler précisément les étudiants
Même sans mot de passe, la combinaison de ces informations peut être particulièrement utile pour mener des campagnes de phishing ciblées.
Un attaquant pourrait notamment se faire passer pour l’administration d’EPITA, un service informatique ou une association étudiante en utilisant le nom, l’adresse email institutionnelle et l’année de promotion de sa victime pour rendre son message plus crédible.
Les photographies et pseudonymes peuvent également faciliter la création de faux comptes sur des réseaux sociaux, tandis que les informations collectées peuvent être croisées avec d’autres bases de données compromises.
Une exposition de données qui ne prouve pas une cyberattaque contre EPITA
Le terme de cyberattaque doit ici être utilisé avec prudence. Fentag indique lui-même avoir procédé par scraping via un compte d’étudiant et rien dans les éléments disponibles, ne démontre qu’il ait compromis un serveur ou obtenu un accès administrateur aux systèmes d’EPITA.
En revanche, si des milliers de profils accompagnés de photographies et d’informations internes pouvaient réellement être collectés automatiquement depuis une interface, la question des contrôles d’accès et de la quantité de données exposées par ce service se pose directement.
Les chiffres de 11 074 profils et 2 649 photos restent pour le moment ceux avancés par le vendeur. EPITA n’a pas publiquement confirmé cette exposition à ce stade et l’origine technique exacte de la collecte reste encore à établir.