L’École nationale vétérinaire d’Alfort (EnvA) fait l’objet d’une alerte de sécurité après une publication du hacker lucifer3d, associé au pseudonyme lux_root. Celui-ci affirme avoir identifié une faille de sécurité affectant le domaine vet-alfort.fr et avoir obtenu des accès à des ressources internes de l’établissement.
Fondée en 1766 et située notamment à Maisons-Alfort, l’EnvA est l’une des écoles nationales vétérinaires françaises. Elle assure des missions de formation, de recherche et de soins vétérinaires, avec plusieurs structures cliniques et hospitalières.
Des identifiants administrateurs et des sessions encore actives revendiqués
Dans son message, lux_root affirme avoir pu accéder à des éléments internes, ainsi qu’à des identifiants administratifs, adresses email, mots de passe et cookies de session. Le hacker précise également que certains de ces cookies seraient toujours valides au moment de sa publication.
Les captures d’écran diffusées viennent partiellement appuyer cette revendication. Elles montrent notamment une interface liée au profiler Symfony avec une session authentifiée disposant des rôles ROLE_ADMIN et ROLE_USER, ainsi que plusieurs rôles internes supplémentaires.
Une autre capture affiche des objets utilisateurs contenant différents champs liés aux comptes, notamment des adresses email et des éléments relatifs à l’authentification. Les valeurs les plus sensibles ont été masquées dans les images rendues publiques.
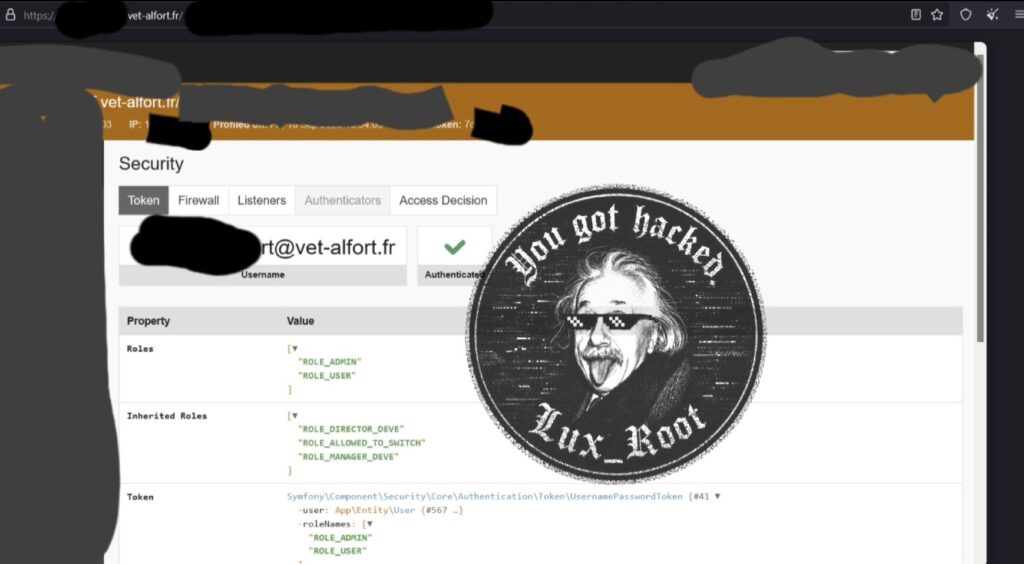
Une exposition potentiellement critique
Ce type de situation peut notamment se produire lorsqu’un outil de debug ou de profiling reste accessible, lorsqu’un contrôle d’accès est mal configuré ou lorsqu’une session disposant de privilèges élevés est récupérée par un attaquant.
Si les cookies de session revendiqués sont effectivement toujours actifs, ils pourraient permettre de réutiliser une session authentifiée sans connaître directement le mot de passe. L’impact dépend toutefois des privilèges associés aux comptes concernés et des protections mises en place côté serveur.
Le hacker affirme ne vouloir publier aucune donnée
Dans son message, lux_root indique qu’aucune donnée n’est proposée à la vente et qu’aucune information ne sera rendue publique. Il présente sa publication comme une simple alerte.
À ce stade, aucun élément ne permet d’établir qu’une base complète aurait été exfiltrée ou diffusée. La revendication apparaît néanmoins crédible au regard des captures publiées, sans qu’il soit encore possible de confirmer précisément l’étendue de l’accès ni le nombre de comptes concernés.
L’incident n’a pour le moment pas fait l’objet d’une confirmation officielle de l’École nationale vétérinaire d’Alfort.