Cours Thalès, organisme français de soutien scolaire et de préparation aux formations sélectives, fait l’objet d’une importante fuite de données. Le hacker Alduin affirme avoir exploité une vulnérabilité de type IDOR pour récupérer massivement des informations de facturation liées aux clients et élèves de l’établissement.
Créé en 2007, Cours Thalès accompagne notamment des lycéens et étudiants dans la préparation du baccalauréat, des études de médecine et de différents concours. Les données exposées associent dans de nombreux cas l’identité de la personne ayant réglé la formation à celle de l’élève inscrit.
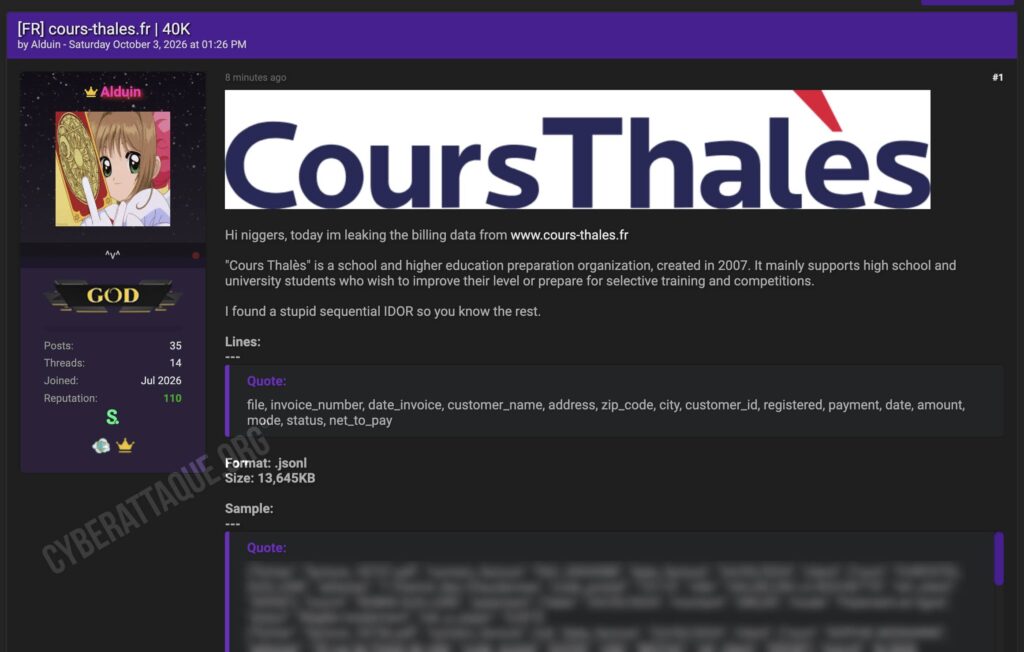
40 070 enregistrements récupérés
Cyberattaque.org s’est procuré le fichier diffusé. Il contient exactement 40 070 enregistrements de facturation. L’analyse permet d’identifier plus de 10 000 références clients distinctes et plus de 10 000 noms d’élèves inscrits.
Les données couvrent une période allant de mai 2023 à octobre 2026, montrant que l’extraction ne concerne pas uniquement des opérations récentes.
Parents, élèves, adresses et montants des formations
Les fiches peuvent contenir le nom du client, son adresse postale complète, son code postal, sa ville, une référence client ainsi que le nom de l’élève inscrit.
Les informations financières sont également détaillées : numéro et date de facture, montant réglé, mode de paiement, statut de la facture et somme restant éventuellement à payer.
Certains règlements atteignent plusieurs milliers d’euros. Le fichier permet donc potentiellement de savoir qu’une famille a inscrit un enfant chez Cours Thalès, d’identifier la personne qui a payé la formation et de connaître le montant exact facturé.
Plus de 10 000 factures identifiables
Cyberattaque.org a identifié plus de 10 000 numéros de factures distincts dans le fichier. Plus de 10 000 enregistrements comportent également des informations confirmant un règlement effectué, principalement via un paiement en ligne.
En revanche, les données analysées ne contiennent pas de numéro complet de carte bancaire, cryptogramme ou IBAN. Les informations portent sur la facturation et le règlement des prestations, et non sur les coordonnées bancaires utilisées pour effectuer le paiement.
Le hacker affirme avoir exploité une IDOR
Alduin affirme avoir découvert une IDOR utilisant des identifiants séquentiels. Ce type de vulnérabilité apparaît lorsqu’une application permet d’accéder à une ressource en modifiant simplement son identifiant dans une requête, sans vérifier suffisamment que l’utilisateur est autorisé à consulter l’objet demandé.
Dans un tel scénario, un attaquant peut automatiser les requêtes en faisant varier les identifiants les uns après les autres et ainsi aspirer un grand nombre de factures ou de fiches. La méthode précise revendiquée par Alduin n’a toutefois pas encore été confirmée par Cours Thalès.
Des élèves potentiellement mineurs concernés
La nature même de l’activité de Cours Thalès rend cette exposition particulièrement sensible. L’organisme accompagne notamment des élèves dès le lycée : certaines personnes dont le nom apparaît comme « inscrit » peuvent donc être mineures.
Les données ne contiennent pas leur date de naissance et ne permettent donc pas d’établir précisément combien de mineurs sont concernés. Elles peuvent cependant permettre de relier le nom d’un élève à celui d’un parent ou d’un payeur, à une adresse et à une dépense de formation.
De faux remboursements ou relances particulièrement crédibles
Ces informations offrent plusieurs scénarios de phishing ciblé. Un cybercriminel pourrait se faire passer pour Cours Thalès en mentionnant le véritable nom de l’élève, celui du parent, un montant réellement facturé ou une ancienne échéance.
De faux messages concernant un remboursement, un solde restant à payer, une réinscription ou une nouvelle facture pourraient ainsi sembler particulièrement crédibles et servir à récupérer des coordonnées bancaires ou d’autres informations personnelles.
À ce stade, Cours Thalès n’a pas encore confirmé publiquement l’incident ni la vulnérabilité revendiquée. Le fichier analysé par Cyberattaque.org confirme néanmoins la présence de dizaines de milliers d’enregistrements de facturation correspondant à la structure annoncée par Alduin.