Le site officiel des Républicains (LR), parti politique français présidé par Bruno Retailleau, a été victime d’une cyberattaque ce vendredi 16 octobre 2026. Des hackers soutenant les mobilisations du 17 octobre ont pris le contrôle de l’affichage du site republicains.fr pour y publier un long manifeste politique. Les auteurs revendiquent également le vol de l’intégralité des données des membres, des échanges internes et des messages privés du parti.
Les pirates menacent désormais de transmettre ces informations aux journalistes et aux médias d’investigation si leurs revendications ne sont pas prises au sérieux. Ils ont fixé un ultimatum au 20 octobre 2026, en précisant que la suppression de leur message pourrait également entraîner la divulgation des données prétendument dérobées.
Si le piratage du site est confirmé, la réalité de l’exfiltration de données reste à établir. Les Républicains assurent avoir immédiatement pris en charge l’incident et indiquent n’avoir constaté aucune fuite de données à ce stade.
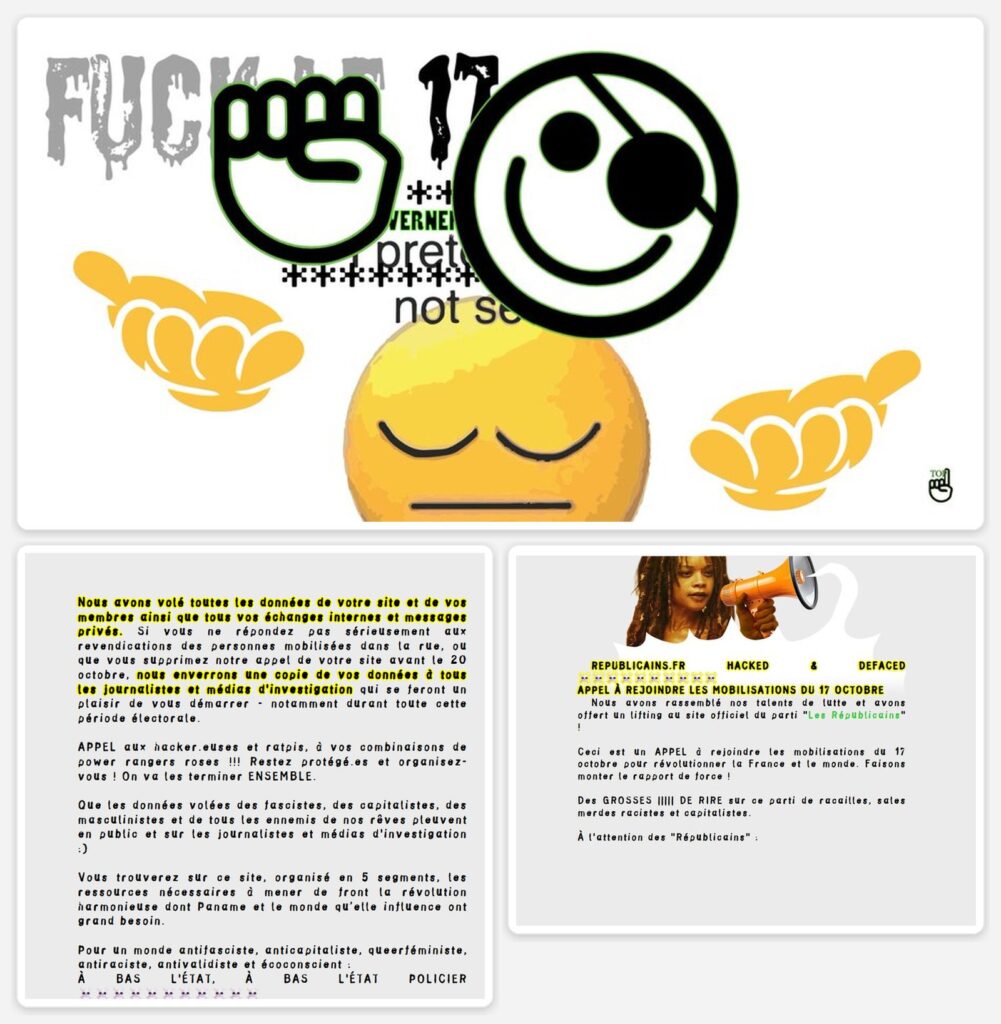
« Nous avons volé toutes les données de votre site et de vos membres »
Le message publié par les pirates ne se limite pas à une revendication de piratage. Ses auteurs affirment avoir récupéré des informations particulièrement sensibles concernant le fonctionnement interne du parti.
« Nous avons volé toutes les données de votre site et de vos membres ainsi que tous vos échanges internes et messages privés. »
Cette déclaration constitue le principal élément de la revendication. Les hackers prétendent avoir obtenu un accès bien plus important que celui nécessaire à la modification des pages publiques du site Internet.
La formulation employée laisse entendre qu’ils détiendraient non seulement les informations enregistrées sur le site, mais également des données relatives aux adhérents et des communications confidentielles échangées au sein de l’organisation.
Si ces affirmations étaient vérifiées, l’incident pourrait potentiellement exposer des informations personnelles et politiques, ainsi que des échanges internes concernant le fonctionnement du parti.
Aucun volume de données, aucun nombre d’adhérents concernés et aucun échantillon permettant de confirmer cette exfiltration n’ont cependant été rendus publics. Le vol reste une revendication des pirates et ne doit pas être confondu avec la compromission avérée du site Internet.
Les pirates menacent de transmettre les données aux journalistes
Les auteurs du piratage ont directement adressé leur message aux dirigeants des Républicains. Ils conditionnent la non-divulgation des informations prétendument volées à une réponse politique aux revendications des manifestants.
Leur ultimatum comporte deux conditions : le parti doit prendre au sérieux les revendications des personnes mobilisées et ne pas supprimer le manifeste pirate de son site avant le 20 octobre 2026.
Dans le cas contraire, les hackers annoncent qu’ils transmettront une copie des données aux journalistes et aux médias d’investigation, en soulignant explicitement l’importance de la période électorale à venir.
Les auteurs ne réclament donc aucune rançon financière. Leur objectif affiché est d’utiliser les informations prétendument dérobées comme moyen de pression politique.
Ils vont même plus loin dans leur communiqué en appelant à la diffusion publique de données volées appartenant à ceux qu’ils présentent comme des adversaires idéologiques, notamment les fascistes, les capitalistes et les masculinistes.
La menace vise ainsi directement la confidentialité des informations détenues par le parti, mais également les conséquences médiatiques qu’une éventuelle divulgation pourrait provoquer dans le contexte de l’élection présidentielle de 2027.
Un manifeste politique en cinq parties publié sur le site officiel
Les hackers ont remplacé le contenu habituel du site par une page entièrement consacrée aux manifestations du 17 octobre, avec une bannière portant l’inscription « REPUBLICAINS.FR HACKED & DEFACED ».
Dans leur communiqué, ils affirment avoir rassemblé leurs compétences pour offrir un « lifting » au site officiel des Républicains et transformer celui-ci en plateforme de mobilisation.
Le site piraté était organisé autour de cinq rubriques : Communiqué, Revendications, Action, Guides et Fun. Cette présentation particulièrement élaborée dépassait le simple affichage d’un message de revendication traditionnel.
Les auteurs appelaient explicitement à rejoindre les mobilisations du samedi 17 octobre pour transformer la société et accentuer la pression sur les responsables politiques.
Le manifeste défendait plusieurs positions idéologiques, notamment antifascistes, anticapitalistes, queerféministes, antiracistes, antivalidistes et écologistes. Il comportait également des slogans hostiles à l’État et aux forces de l’ordre.
Les hackers dénonçaient notamment les violences policières, les discriminations et la répression des mobilisations étudiantes. Ils appelaient les lycéens, étudiants, travailleurs, artistes et indépendants à rejoindre les manifestations.
Ces revendications s’inscrivent dans un contexte de mobilisation sociale, particulièrement chez les jeunes, avec des appels à manifester et à organiser des blocages dans plusieurs villes françaises.
Macron, Le Pen, Bardella et Retailleau visés par des animations
Le manifeste pirate se distinguait également par ses nombreux visuels, animations et détournements de personnalités politiques françaises.
Les auteurs avaient notamment intégré une animation montrant le logo des Républicains exploser, ainsi que des représentations similaires visant Emmanuel Macron, Marine Le Pen, Jordan Bardella, Bruno Retailleau et Raphaël Glucksmann.
À l’inverse, Jean-Luc Mélenchon apparaissait entouré de cœurs, tandis que Bally Bagayoko était représenté sous les traits d’un personnage de Dragon Ball, transformé en Super Saiyan.
Le contraste entre ces différentes représentations traduisait les sympathies et oppositions politiques affichées par les auteurs du manifeste. Il ne permet toutefois pas d’établir une quelconque implication des personnalités représentées dans l’opération.
Les hackers ont également utilisé des références à la culture populaire, aux jeux vidéo, aux mangas et à la musique. Une rubrique intitulée « Fun » proposait une playlist destinée à accompagner les manifestations, avec notamment des morceaux de Diam’s, France Gall, Michael Jackson ou encore des références musicales à One Piece.
Cette mise en scène montre que les auteurs ne cherchaient pas uniquement à revendiquer une intrusion informatique, mais également à transformer le site du parti en support de communication politique et militante.
Un appel aux hackers et une référence aux « Power Rangers roses »
Un passage du communiqué s’adresse directement à d’autres pirates informatiques. Les auteurs invitent les « hacker.euses » à s’organiser et évoquent de manière explicite les « combinaisons de power rangers roses ».
Cette référence n’est pas anodine. Elle renvoie à une opération de hacktivisme devenue particulièrement médiatisée à la fin de l’année 2025, lors du 39e Chaos Communication Congress (39C3), organisé à Hambourg, en Allemagne.
Lors de cet événement, une hacktiviste utilisant le pseudonyme Martha Root, vêtue d’un costume de Power Ranger rose, avait présenté ses investigations contre plusieurs plateformes fréquentées par des suprémacistes blancs.
L’opération avait notamment visé WhiteDate, un site de rencontres destiné aux suprémacistes blancs, ainsi que deux plateformes associées, WhiteChild et WhiteDeal. La hacktiviste avait publiquement démontré ses capacités d’accès à ces systèmes et déclenché leur suppression lors de sa présentation.
Le communiqué publié sur le site des Républicains semble donc faire directement référence à cette opération et à sa dimension spectaculaire.
Cette référence ne constitue cependant pas une preuve d’implication de Martha Root dans le piratage des Républicains. Les auteurs peuvent simplement s’inspirer de cette figure du hacktivisme pour encourager d’autres opérations similaires.
Des guides de manifestation et d’autodéfense numérique intégrés au site piraté
Les hackers ont également consacré une partie importante de la page à des ressources destinées aux manifestants. Leur rubrique « Guides » rassemblait de nombreux contenus concernant la participation aux rassemblements, la protection des personnes et la sécurité numérique.
Parmi les ressources présentées figuraient notamment des guides sur les droits des manifestants, la documentation des violences policières, les outils de cartographie hors ligne, les premiers secours et la protection de l’identité des personnes photographiées ou filmées.
Les auteurs évoquaient également l’utilisation de messageries comme Signal et Telegram pour partager des informations et organiser les mobilisations.
Plusieurs références concernaient directement la protection numérique, dont des guides d’autodéfense informatique, des outils de masquage des visages dans les vidéos et des initiatives encourageant le recours à des services numériques alternatifs.
La page comportait enfin une liste de matériel à emporter en manifestation, ainsi que des liens de téléchargement associés à une sélection musicale. Les pirates affirmaient avec humour que ces fichiers ne contenaient aucun logiciel malveillant, sans qu’une vérification technique indépendante de ces téléchargements ait été établie.
L’ensemble transformait le site officiel des Républicains en un véritable espace de propagande militante, mêlant revendications politiques, ressources pratiques et références culturelles.
Une cyberattaque de type défacement, dont le périmètre reste à préciser
Le piratage du site des Républicains relève d’une technique appelée défacement ou defacement. Elle consiste à modifier sans autorisation les contenus visibles d’un site Internet pour y afficher un autre message, souvent dans un objectif de revendication ou de démonstration.
Dans le cas présent, les pirates ont remplacé les contenus institutionnels par un manifeste complet. Des traces de cette page ont également été retrouvées sur des adresses internes du domaine republicains.fr.
Au cours de la matinée du 16 octobre, le site a connu plusieurs changements d’affichage. Le message pirate a temporairement disparu avant de réapparaître. Vers 12h30, les visiteurs pouvaient également tomber sur une page noire présentant uniquement une série d’astérisques.
Les Républicains indiquent que l’incident a été immédiatement pris en charge et que les opérations de rétablissement du site ont été engagées. Le parti précise que l’attaque concerne son site institutionnel, et non le site de campagne de Bruno Retailleau.
La méthode d’intrusion employée par les pirates n’est pas connue. Aucun élément public ne permet d’établir si les auteurs ont exploité une vulnérabilité technique, récupéré des identifiants d’administration ou utilisé un autre accès non autorisé.
Le contrôle de l’affichage public du site ne démontre pas automatiquement un accès aux bases de données ou aux messageries internes, même si les hackers affirment avoir compromis ces informations.
Les données des adhérents politiques représentent un enjeu particulièrement sensible
La menace de divulgation revendiquée par les pirates présente un caractère particulièrement sensible en raison de la nature des informations potentiellement concernées.
Contrairement à une fuite de données commerciales classique, une base d’adhérents à un parti politique peut révéler les opinions et engagements politiques des personnes qui y figurent.
Ces informations relèvent des catégories particulières de données personnelles protégées par l’article 9 du RGPD. Leur exposition pourrait notamment faciliter des opérations de harcèlement ciblé, des tentatives d’hameçonnage ou l’identification publique de personnes ayant choisi de ne pas rendre leur engagement politique visible.
La revendication concernant les messages privés et les communications internes pourrait également avoir des conséquences importantes si leur vol était confirmé, particulièrement dans le contexte de préparation de l’élection présidentielle de 2027.
À ce stade, les Républicains déclarent n’avoir constaté aucune fuite de données. Aucun élément public ne permet de confirmer les affirmations des hackers concernant l’extraction de fichiers d’adhérents ou de communications confidentielles.
Une revendication de cyberattaque politique à quelques mois de la présidentielle
Le choix de la cible et de la date apparaît directement lié aux objectifs affichés par les auteurs. En piratant le site institutionnel d’un parti politique national à la veille d’une journée de mobilisation, les hackers ont cherché à détourner un canal officiel de communication pour diffuser leur propre message.
Le communiqué associe explicitement l’action informatique à une volonté de contestation politique. Les auteurs encouragent d’autres hackers à participer à des actions similaires et présentent la divulgation d’informations confidentielles comme un moyen de pression sur leurs adversaires idéologiques.
L’identité des pirates demeure inconnue. Aucun pseudonyme collectif clairement identifiable n’est associé à la revendication et aucun élément ne permet de relier formellement cette opération à une organisation politique ou à un groupe de hackers déjà connu.
Cette cyberattaque intervient alors que les formations politiques françaises préparent l’élection présidentielle de 2027, période durant laquelle la confidentialité des fichiers militants, des stratégies électorales et des échanges internes représente un enjeu important.
Le site officiel des Républicains a bien été piraté le 16 octobre 2026. Les auteurs revendiquent désormais le vol des données du parti et menacent de les transmettre aux médias si leur ultimatum du 20 octobre n’est pas respecté. La réalité de cette exfiltration reste cependant non démontrée, tandis que le parti affirme n’avoir constaté aucune fuite à ce stade.