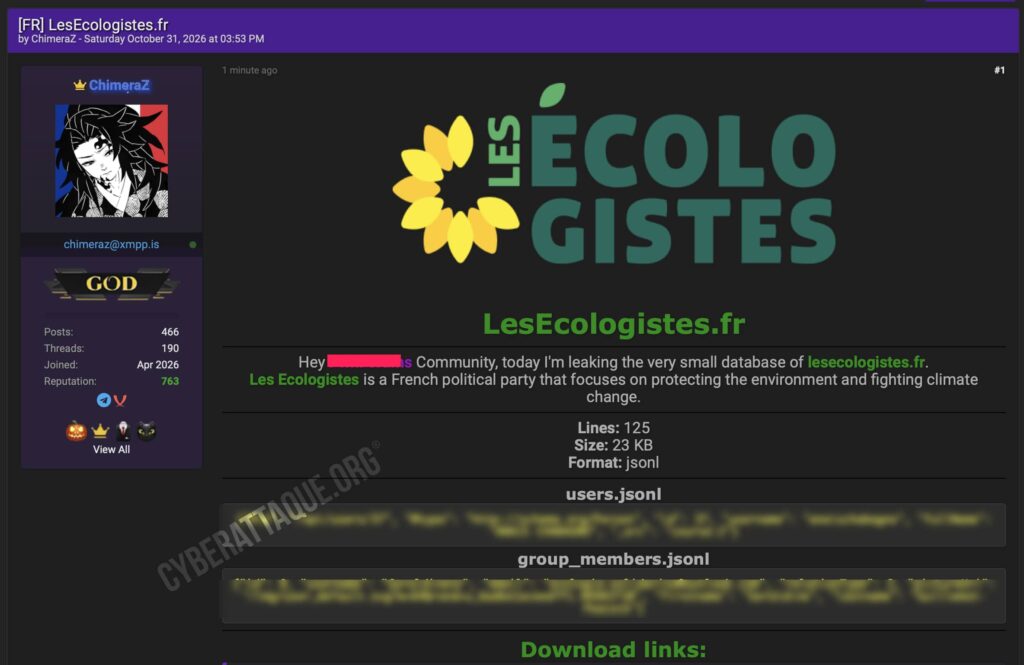
Les Écologistes, le parti politique français anciennement connu sous le nom d’Europe Écologie Les Verts (EELV), sont visés par une revendication de fuite de données ce samedi 31 octobre 2026. Un hacker utilisant le pseudonyme ChimeraZ a diffusé deux fichiers contenant des noms, pseudonymes, identifiants de comptes et adresses email associés à des utilisateurs de services numériques.
Cyberattaque.org s’est procuré et a analysé l’intégralité des deux fichiers. Ils contiennent effectivement 125 enregistrements, mais leur recoupement révèle seulement 79 identifiants de comptes distincts, dont 53 associés à une adresse email. Cette différence s’explique par la présence des mêmes utilisateurs dans les deux bases.
Les Écologistes constituent un parti politique français engagé dans les questions environnementales et sociales. Le mouvement dispose de groupes locaux, de commissions thématiques et de plusieurs plateformes numériques permettant à ses membres et sympathisants de participer à des actions, d’échanger et de suivre des formations.
125 lignes diffusées, mais seulement 79 comptes distincts
Le 31 octobre 2026 à 15 h 53, le hacker ChimeraZ annonce avoir publié une petite base attribuée au domaine lesecologistes.fr. Les fichiers représentent environ 23 Ko au format JSONL.
Notre analyse a permis de vérifier précisément leur composition :
- 72 fiches utilisateurs dans le fichier users.jsonl ;
- 53 fiches de membres de groupes dans group_members.jsonl ;
- 46 comptes présents dans les deux fichiers ;
- 79 identifiants de comptes distincts après rapprochement ;
- 53 adresses email différentes, toutes renseignées dans le fichier des membres de groupes.
Les 46 correspondances ont pu être vérifiées grâce aux identifiants numériques, aux pseudonymes et aux noms des utilisateurs. Les informations concordent entre les deux fichiers.
Le hacker présente donc 125 enregistrements et non 125 personnes différentes. Le nombre d’individus réels concernés ne peut pas être établi uniquement à partir de ces identifiants.
Des noms, prénoms, pseudonymes et adresses email dans les données diffusées
Le fichier le plus sensible est group_members.jsonl. Il contient 53 fiches, dont chacune comporte une adresse email associée à des informations nominatives.
Cyberattaque.org y a identifié les catégories de données suivantes :
- Les noms et prénoms des utilisateurs ;
- Les pseudonymes utilisés sur la plateforme ;
- Les adresses email personnelles ou professionnelles ;
- Les identifiants numériques des comptes ;
- Un champ précisant le type de relation avec un groupe ;
- Des références aux images de profil des utilisateurs.
Les 53 adresses email sont distinctes et présentent toutes une structure valide. Parmi elles, 29 utilisent Gmail. D’autres sont associées à Orange, Outlook, Proton, iCloud ou à des domaines personnalisés.
Les fiches sont relativement complètes : aucune des 53 entrées ne présente de nom, de prénom, de pseudonyme ou d’adresse email manquant.
En revanche, aucun mot de passe, numéro de téléphone, adresse postale, date de naissance ou information bancaire ne figure dans les fichiers examinés.
Des comptes associés à des formations et des groupes de discussion
Le second fichier, users.jsonl, contient 72 profils comportant principalement un identifiant numérique, un pseudonyme et un nom complet.
Une particularité technique attire l’attention : chaque enregistrement possède une référence de provenance associée à un cours.
Sur les 72 fiches, 69 portent la référence « course:2 » et trois la référence « course:4 ». Cette structure suggère une extraction liée à des espaces de formation ou à des groupes d’utilisateurs, plutôt qu’à un système central de gestion des adhésions.
Les Écologistes disposent justement d’une structure de formation baptisée Académie Verte, proposant des contenus pédagogiques, des webinaires et des formations destinés aux militants, aux sympathisants et aux personnes intéressées par l’écologie politique.
Le mouvement utilise également des plateformes permettant de rejoindre des groupes locaux ou thématiques.
La structure des fichiers est compatible avec ce type de services, mais ne permet pas d’identifier avec certitude la plateforme dont ils proviennent. Il serait donc prématuré de conclure à une compromission de l’Académie Verte ou de l’espace national des adhérents.
46 correspondances révèlent des données issues d’un même ensemble d’utilisateurs
Le rapprochement des deux fichiers permet de mieux comprendre leur organisation.
Pour 46 comptes, les identifiants numériques et les pseudonymes correspondent exactement entre les deux ensembles. Les noms et prénoms renseignés concordent également.
Cette cohérence indique que les données reposent vraisemblablement sur un référentiel commun d’utilisateurs, même si elles ont été exportées depuis deux catégories distinctes.
Les 26 profils présents uniquement dans le premier fichier ne disposent pas d’une adresse email dans les données publiées. À l’inverse, sept comptes du second fichier ne figurent pas dans la liste des 72 profils.
Ces correspondances renforcent la cohérence technique des fichiers, mais ne prouvent pas qu’un hacker a pénétré dans un système protégé. Certaines plateformes permettent en effet de consulter des profils ou des listes de participants à travers des interfaces et API accessibles publiquement.
Les adresses email étaient-elles normalement accessibles au public ?
C’est la principale question soulevée par cette publication.
Les pseudonymes, noms affichés et images de profil peuvent correspondre à des informations volontairement rendues visibles sur une plateforme communautaire.
La présence des adresses email pose toutefois une question supplémentaire concernant la confidentialité des comptes. Selon les règles de fonctionnement des services concernés, ces coordonnées peuvent être réservées aux administrateurs ou aux utilisateurs autorisés.
La politique de confidentialité de la plateforme participative des Écologistes prévoit notamment que l’adresse email utilisée à l’inscription ne soit pas rendue publique. Il n’est cependant pas établi que les fichiers diffusés proviennent de cette plateforme précise.
Une extraction depuis une API insuffisamment protégée pourrait permettre de récupérer des informations sans compromettre directement un serveur. À l’inverse, si les données sont issues d’une interface publique, leur collecte ne constitue pas nécessairement une intrusion informatique.
Le hacker n’a présenté aucun élément technique démontrant une exploitation de vulnérabilité, un accès administrateur ou le vol d’une base privée.
Un risque particulier lorsque les données concernent un mouvement politique
Même limité à quelques dizaines d’utilisateurs, un fichier associant identités, adresses email et participation à des activités politiques peut présenter des risques.
Les informations pourraient servir à préparer des tentatives d’hameçonnage ciblées, des messages frauduleux usurpant l’identité d’un groupe politique ou des campagnes de harcèlement.
Le rapprochement d’une adresse email avec un profil nominatif peut également faciliter l’identification d’une personne utilisant habituellement un pseudonyme.
Le RGPD accorde une protection renforcée aux informations révélant les opinions politiques. Toutefois, la présence d’une personne dans ces fichiers ne démontre pas son adhésion aux Écologistes ni ses convictions personnelles. Elle pourrait simplement avoir participé à une formation, une discussion ou une initiative ouverte.
Une fuite documentée, mais aucune preuve de piratage du parti
Au 31 octobre 2026, aucune communication officielle des Écologistes confirmant une intrusion liée à cette publication n’a été identifiée.
L’analyse de Cyberattaque.org permet néanmoins d’établir précisément le contenu des fichiers : 125 lignes réparties dans deux ensembles, correspondant à 79 identifiants distincts, avec 53 adresses email associées à des profils nominatifs.
Leur structure révèle des références de cours, des relations entre utilisateurs et groupes, ainsi que des identifiants cohérents entre les deux fichiers. Ces caractéristiques évoquent davantage un export d’une plateforme communautaire ou de formation qu’une base nationale d’adhérents.
La publication de ces informations mérite donc l’attention, notamment pour les adresses email nominatives, mais rien ne démontre actuellement une compromission des systèmes informatiques du parti. L’origine exacte des fichiers et les conditions dans lesquelles ces données étaient accessibles restent les principaux points à éclaircir.