Une cyberattaque visant l’éditeur français de logiciels Divalto perturbe les activités de Belles Lettres Diffusion Distribution (BLDD), l’entreprise chargée notamment de distribuer en librairie le nouveau programme de La France insoumise, « L’Avenir en commun ». Depuis le 15 novembre 2026, le distributeur rencontre des difficultés dans ses opérations logistiques et commerciales, susceptibles de retarder certaines livraisons. L’incident intervient alors que l’ouvrage de Jean-Luc Mélenchon connaît une forte demande et se trouve en rupture de stock. Mais les conséquences de cette cyberattaque pourraient dépasser le seul programme de LFI : BLDD travaille avec près de 200 éditeurs et plus de 5 000 clients.
Divalto est un éditeur français de logiciels de gestion d’entreprise, installé à Entzheim, près de Strasbourg. L’entreprise développe notamment des ERP, des logiciels permettant de centraliser la gestion des commandes, des stocks, de la facturation et des activités commerciales, ainsi que des solutions CRM destinées à la relation client. Ces outils sont utilisés par des PME et des entreprises de taille intermédiaire dans différents secteurs d’activité.
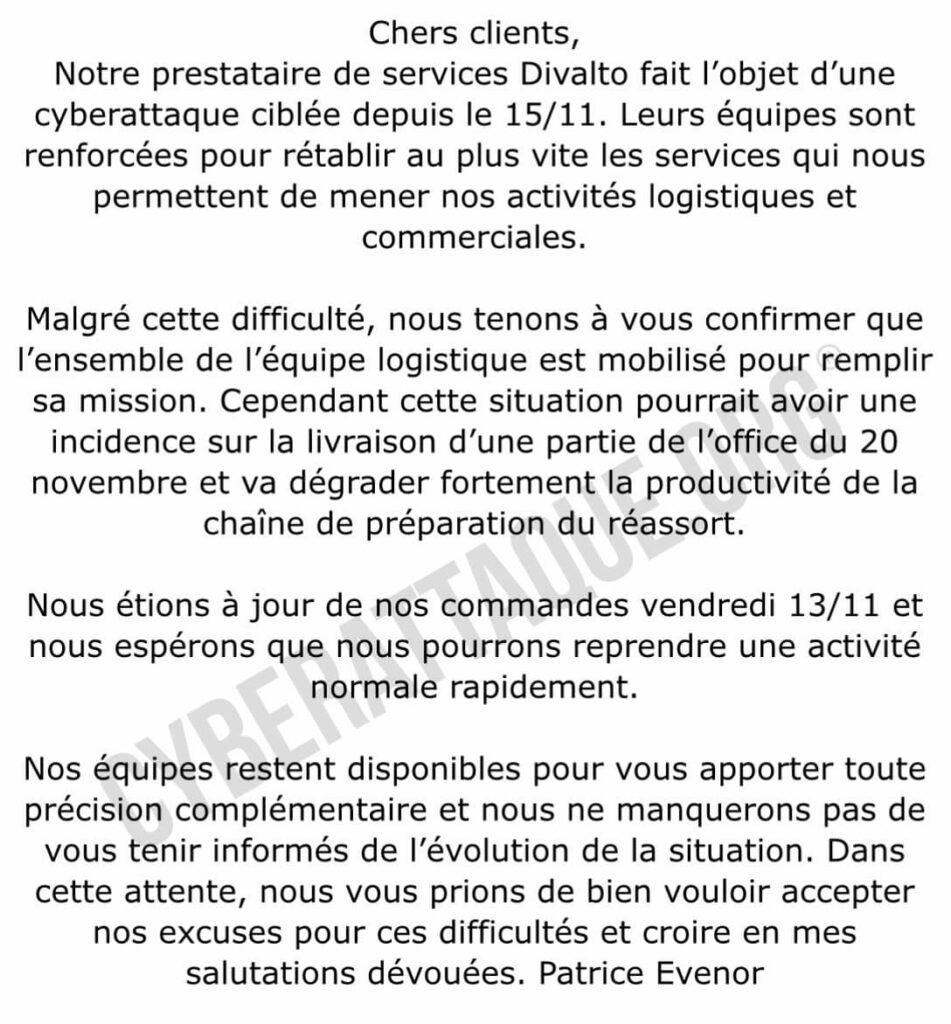
Une cyberattaque confirmée par le distributeur du programme de LFI
Dans une communication adressée à ses clients, Belles Lettres Diffusion Distribution confirme que son prestataire Divalto fait l’objet d’une cyberattaque ciblée depuis le dimanche 15 novembre. Le distributeur explique que les équipes techniques travaillent au rétablissement des services nécessaires à ses activités logistiques et commerciales.
Les conséquences sont déjà concrètes. BLDD prévient que l’incident pourrait affecter une partie des livraisons de nouveautés prévues le 20 novembre et dégrader fortement la productivité de sa chaîne de préparation des commandes de réassort. Le distributeur précise que ses commandes étaient à jour le vendredi 13 novembre, avant ces perturbations.
Cette situation intervient à un moment particulièrement sensible pour les éditions La Dispute, qui publient « L’Avenir en commun : le programme de la Nouvelle France », le nouveau livre-programme de Jean-Luc Mélenchon, paru le 6 novembre 2026. Commercialisé à 4,90 euros, l’ouvrage rencontre une demande importante en librairie.
Sur son site, BLDD annonce une rupture de stock du titre et prévoit la réception de 120 000 exemplaires entre le 13 et le 23 novembre, puis de 120 000 exemplaires supplémentaires entre le 30 novembre et le 9 décembre. Les commandes doivent être traitées par ordre d’arrivée. Cette rupture n’est toutefois pas présentée par le distributeur comme une conséquence de la cyberattaque. Les perturbations informatiques viennent s’ajouter à une situation d’approvisionnement déjà tendue.
Divalto évoque des attaques répétées et l’arrêt préventif de ses services
L’analyse des communications techniques de Divalto révèle que les difficultés ont commencé avant le 15 novembre. Dès le jeudi 12 novembre, l’éditeur signale un incident de sécurité affectant sa plateforme SaaS et les services associés. Par précaution, l’entreprise suspend alors l’accès à certains environnements ERP et CRM hébergés.
Le dimanche 15 novembre, Divalto annonce avoir détecté et contré de nouvelles tentatives d’attaques ciblées et répétées. L’éditeur décide d’isoler à nouveau sa plateforme, provoquant une indisponibilité des services concernés afin de poursuivre ses investigations et ses opérations de sécurisation.
La plateforme officielle de suivi des services fait notamment apparaître des interruptions affectant des composants de gestion, des interfaces, des API et certains accès aux bases de données. Des opérations de maintenance et de renforcement de la sécurité sont également annoncées pour les 17 et 18 novembre.
Dans sa première communication, Divalto indiquait qu’aucun élément ne permettait alors d’établir que des données clients avaient été consultées ou compromises. Aucun vol de données n’est donc confirmé à ce stade. La nature exacte de l’intrusion, son éventuelle persistance et l’identité de ses auteurs restent à déterminer.
Près de 200 éditeurs et 5 000 clients dans l’écosystème du distributeur
Si les difficultés rencontrées autour de la diffusion du programme de LFI attirent l’attention, le périmètre commercial de BLDD est beaucoup plus vaste. L’entreprise revendique près de 200 éditeurs distribués, plus de 5 000 clients en France et à l’international et un catalogue dépassant 25 000 titres disponibles dans ses entrepôts.
Une perturbation des outils de gestion peut avoir des répercussions sur l’enregistrement des commandes, leur préparation, le suivi des stocks ou encore les échanges avec les libraires. Le nombre exact d’éditeurs et de clients effectivement affectés par cet incident n’est cependant pas connu.
La question se pose également pour les autres entreprises utilisant les solutions Divalto. L’éditeur intervient dans plusieurs secteurs économiques et ses communications évoquent des services hébergés affectés par des mesures de sécurité. Reste à déterminer si d’autres clients professionnels rencontrent des interruptions comparables à celles signalées par BLDD.
Le programme de LFI était-il réellement visé ?
L’attaque a suscité des réactions sur les réseaux sociaux, où certains messages établissent un lien entre les difficultés de distribution du programme de La France insoumise et une possible opération de sabotage politique. Une publication attribue notamment l’incident à l’extrême droite.
À ce stade, aucun élément technique ou communication officielle ne permet de soutenir cette attribution. La cible informatique identifiée est Divalto, un prestataire de logiciels de gestion utilisé par des entreprises aux activités variées, et non directement La France insoumise ou son éditeur.
Cette distinction est essentielle : le fait qu’une cyberattaque perturbe une entreprise participant à la distribution d’un livre politique ne démontre pas que cet ouvrage constituait l’objectif des attaquants.