EXCLUSIF – Quatre jours après avoir officiellement reconnu une fuite de données touchant ses adhérents et sympathisants, le Parti communiste français (PCF) pourrait être confronté à un problème de sécurité toujours actif. Selon des informations exclusives recueillies par Cyberattaque.org ce mardi 27 octobre 2026, un hacker affirme pouvoir encore accéder à des fichiers internes du parti grâce à une faille d’injection SQL. Les éléments transmis soulèvent de nouvelles interrogations sur l’efficacité des mesures de sécurisation engagées après la première alerte.
Une cyberattaque officiellement reconnue le 23 octobre par le PCF
Le vendredi 23 octobre 2026, le Parti communiste français confirmait avoir été victime d’une fuite de données concernant son fichier d’adhérents et de sympathisants.
Dans un communiqué officiel, la formation politique expliquait avoir été alertée par l’Agence nationale de la sécurité des systèmes d’information (ANSSI).
Le parti indiquait avoir immédiatement engagé des opérations de sécurisation de ses systèmes informatiques, de ses outils et de ses bases de données. Des investigations étaient également ouvertes en lien avec l’ANSSI et les autorités compétentes afin de déterminer l’origine, l’ampleur et la nature exacte de la fuite.
Le PCF précisait par ailleurs avoir notifié la Commission nationale de l’informatique et des libertés (CNIL) et annonçait son intention de déposer plainte. Il assurait qu’aucune donnée bancaire n’avait été compromise dans le fichier concerné par cette première fuite.
Mais quatre jours après cette communication officielle, de nouveaux éléments transmis à Cyberattaque.org laissent planer un doute sur la résolution complète de l’incident.
Un hacker affirme pouvoir encore accéder aux données du PCF
Ce mardi 27 octobre 2026, Cyberattaque.org a reçu un signalement de LunarisSec, un hacker affirmant avoir identifié une vulnérabilité de type injection SQL sur le site officiel du Parti communiste français, pcf.fr.
Selon ses déclarations, cette faille lui permettrait d’accéder à des données associées aux systèmes du parti. Interrogé sur la date de sa découverte, l’individu assure que celle-ci est récente et affirme que l’accès serait toujours possible au moment de son signalement.
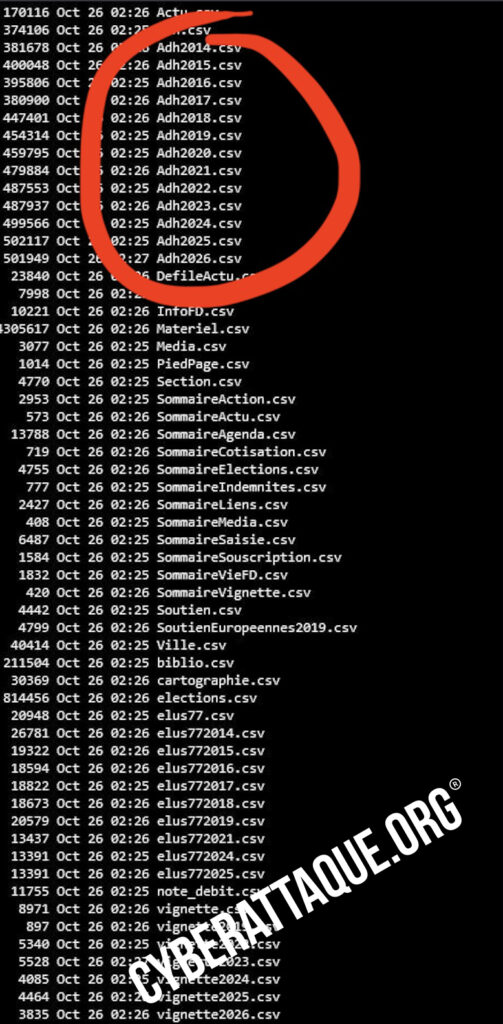
Pour appuyer ses affirmations, il a transmis à Cyberattaque.org une capture d’écran montrant une longue liste de fichiers au format CSV, avec leurs tailles et des horodatages affichés au 26 octobre 2026.
Ces éléments constituent un nouveau signal préoccupant, alors que le PCF avait annoncé quatre jours auparavant avoir engagé la sécurisation de ses infrastructures.
Il convient toutefois de distinguer les faits : la fuite du 23 octobre est officiellement confirmée, tandis que l’existence d’un accès encore actif au 27 octobre repose, à ce stade, sur les affirmations du hacker. Les captures transmises ne permettent pas à elles seules de confirmer qu’une vulnérabilité est toujours exploitable.
Des fichiers d’adhérents couvrant plus de dix années apparaissent dans les captures
Les captures transmises à Cyberattaque.org présentent une arborescence de fichiers dont les noms semblent correspondre à plusieurs activités internes du Parti communiste français.
Parmi les éléments visibles figurent notamment :
- Des fichiers d’adhésion : une série de documents nommés de manière similaire à « Adh2014.csv » jusqu’à « Adh2026.csv », couvrant ainsi treize années.
- Des fichiers électoraux : plusieurs documents relatifs aux élections, avec des références à différentes années.
- Des fichiers de cotisations : des documents dont les noms évoquent les cotisations et leur suivi.
- Des fichiers d’organisation interne : des références aux sections, aux villes, au matériel et aux activités du parti.
- Des fichiers de soutien : plusieurs documents dont les intitulés semblent liés aux soutiens et à différentes opérations politiques.
Le hacker évoque également 43 898 lignes de données. Ce volume n’a toutefois pas pu être vérifié indépendamment et ne doit pas être interprété comme un nombre de personnes distinctes concernées.
La capture montre les noms de fichiers et certaines métadonnées, mais pas leur contenu. Il n’est donc pas possible, sur cette seule base, d’établir précisément les informations personnelles qu’ils contiennent, leur origine ou leur éventuel recoupement avec la fuite déjà reconnue par le PCF.
La faille à l’origine de la fuite a-t-elle réellement été corrigée ?
C’est désormais la principale interrogation soulevée par ce nouveau signalement.
Le 23 octobre, le Parti communiste français annonçait avoir engagé des mesures d’urgence pour sécuriser ses infrastructures informatiques. Mais le signalement reçu quatre jours plus tard laisse envisager la possibilité qu’un accès non autorisé demeure exploitable.
Une injection SQL est une vulnérabilité permettant, dans certaines conditions, de manipuler les requêtes adressées à une base de données par une application web. Son exploitation peut notamment conduire à la consultation ou à l’extraction d’informations normalement protégées.
Plusieurs hypothèses restent ouvertes : une vulnérabilité insuffisamment corrigée, une autre faille distincte de celle exploitée lors du premier incident, ou encore la présentation de fichiers obtenus précédemment.
À ce stade, aucun élément indépendant ne permet d’affirmer que le PCF aurait échoué à corriger la vulnérabilité initiale, ni même que les deux signalements concernent le même accès.
La présence d’horodatages récents dans les captures ne constitue pas, à elle seule, une démonstration d’un accès en temps réel aux systèmes du parti.
Des données politiques particulièrement sensibles
Cette affaire présente une gravité particulière en raison de la nature potentielle des informations concernées.
Contrairement à une fuite classique de données clients, l’exposition d’un fichier d’adhérents à un parti politique peut révéler des informations relatives aux convictions ou à l’engagement politique de personnes physiques.
La CNIL rappelle que les fichiers d’adhérents des partis politiques sont particulièrement sensibles, puisque leur contenu peut révéler les opinions politiques des personnes concernées.
De telles informations bénéficient d’une protection renforcée au titre de l’article 9 du Règlement général sur la protection des données (RGPD).
Leur divulgation peut notamment favoriser des opérations d’hameçonnage ciblées, des tentatives d’usurpation d’identité ou des démarches malveillantes visant spécifiquement des militants et sympathisants.
Dans son communiqué du 23 octobre, le PCF appelait d’ailleurs les personnes concernées à redoubler de vigilance face aux courriels, appels téléphoniques et SMS suspects.
Cyberattaque.org poursuit ses vérifications
Les nouvelles informations recueillies ce 27 octobre ne remettent pas en question les faits déjà confirmés par le Parti communiste français, mais soulèvent une interrogation supplémentaire : les mesures de sécurisation engagées après la première fuite ont-elles permis de supprimer l’ensemble des accès non autorisés ?
Cyberattaque.org n’a pas pu vérifier indépendamment l’accès revendiqué par le hacker, ni déterminer si les fichiers visibles dans les captures correspondent aux données déjà compromises lors du premier incident.
La confirmation de la vulnérabilité alléguée, son éventuelle correction et le périmètre des informations concernées nécessitent des vérifications complémentaires.
Quatre jours après la reconnaissance officielle de cette fuite, la question d’une possible vulnérabilité persistante reste donc ouverte.