Le Rassemblement national (RN) a officiellement confirmé, mercredi 4 novembre 2026, avoir été victime d’une cyberattaque ayant entraîné la divulgation de données personnelles de certains de ses adhérents. Cette annonce intervient quelques jours après la publication d’un fichier attribué au parti par un hacker revendiquant plus de 432 000 enregistrements. Si l’incident est désormais reconnu par le mouvement politique, plusieurs questions restent ouvertes sur le nombre exact de personnes concernées et sur la correspondance entre les données publiées et celles effectivement compromises.
Fondé en 1972 sous le nom de Front national, puis renommé Rassemblement national en 2018, le RN est un parti politique français présidé par Jordan Bardella. Il dispose d’un réseau de fédérations départementales et d’adhérents à travers la France.
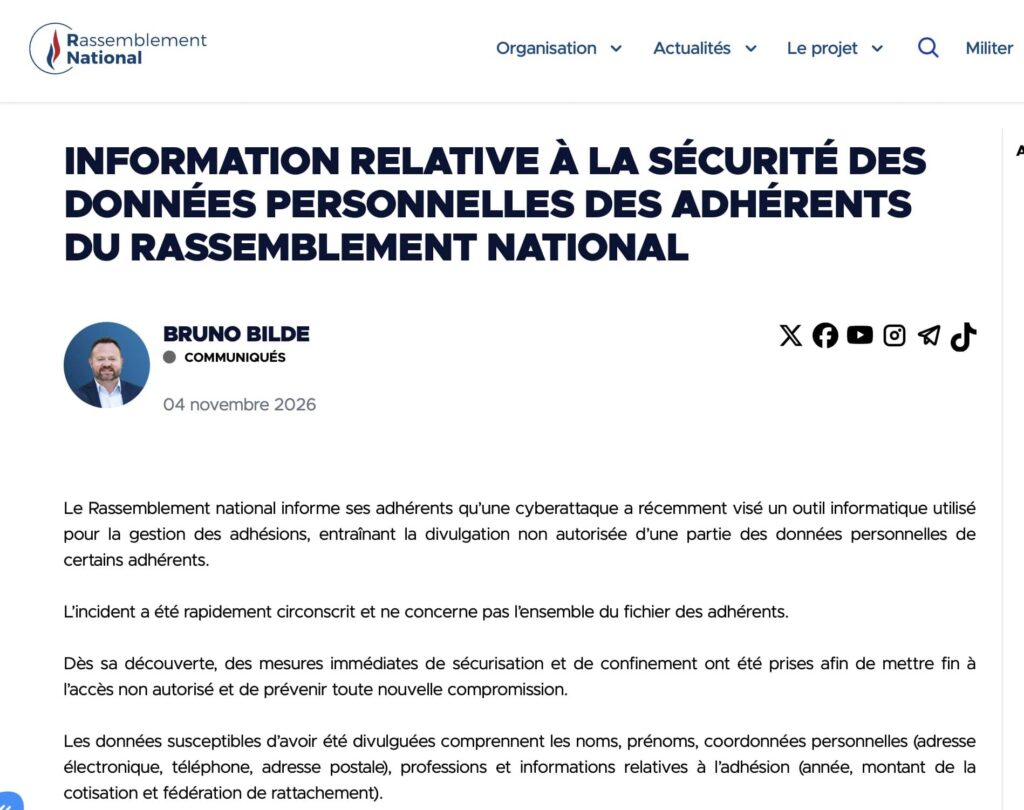
Le Rassemblement national confirme une cyberattaque contre son système de gestion des adhésions
Dans un communiqué officiel publié le 4 novembre 2026, le Rassemblement national reconnaît qu’un outil informatique utilisé pour la gestion de ses adhésions a fait l’objet d’une cyberattaque.
Selon le parti, l’incident a entraîné un accès non autorisé et la divulgation d’une partie des informations personnelles de certains de ses membres.
Le RN assure avoir rapidement pris des mesures pour sécuriser l’outil concerné, interrompre l’accès non autorisé et limiter les risques de nouvelle compromission.
Le parti précise que l’incident ne concerne pas l’intégralité de son fichier d’adhérents. Il ne communique toutefois pas le nombre exact de personnes touchées, ni la date à laquelle l’intrusion a été découverte.
Cette reconnaissance officielle constitue une évolution importante dans cette affaire, qui reposait jusqu’alors sur une revendication de fuite de données dont l’origine exacte n’avait pas pu être établie.
Des noms, adresses et informations d’adhésion exposés
Dans sa communication, le Rassemblement national détaille plusieurs catégories de données susceptibles d’avoir été divulguées.
Les informations concernées comprennent notamment :
- Les noms et prénoms des adhérents ;
- Les adresses électroniques ;
- Les numéros de téléphone ;
- Les adresses postales ;
- Les professions ;
- Les années d’adhésion ;
- Les montants des cotisations ;
- Les fédérations de rattachement.
Ces informations sont particulièrement sensibles lorsqu’elles sont associées à l’appartenance à une formation politique. Leur divulgation peut permettre d’identifier des personnes, de les contacter directement ou de connaître leur engagement au sein d’un parti.
Le Rassemblement national met notamment en garde contre les risques de sollicitations frauduleuses, d’hameçonnage et d’utilisation abusive de l’appartenance politique des personnes concernées.
Le parti ne fait pas état, dans son communiqué, d’une compromission de données bancaires ou de mots de passe. Cette absence de mention ne permet cependant pas, à elle seule, de déterminer l’ensemble des informations auxquelles l’attaquant a pu accéder.
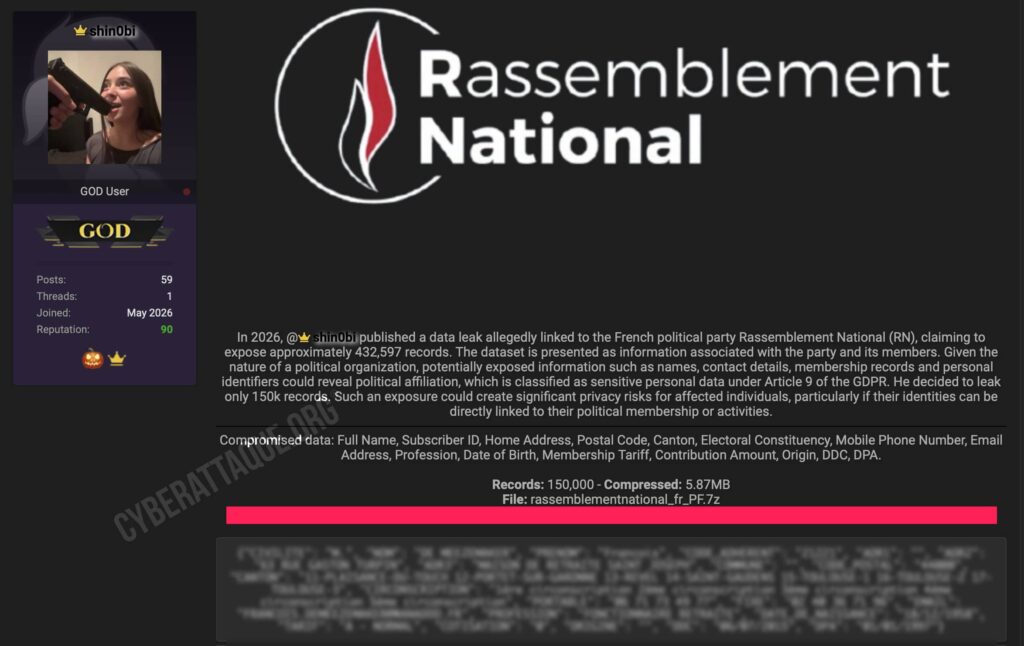
Un hacker revendique plus de 432 000 enregistrements
La confirmation officielle intervient après une publication datée du 31 octobre 2026 à 1 h 41, dans laquelle un hacker utilisant le pseudonyme shin0bi affirmait détenir une base contenant 432 597 enregistrements attribués au Rassemblement national.
L’individu annonçait également la diffusion d’un premier fichier comprenant 150 000 lignes, distribué sous la forme d’une archive compressée intitulée « rassemblementnational_fr_PF.7z ».
Le fichier examiné par Cyberattaque.org contient de nombreuses informations personnelles et administratives, notamment des identités, des coordonnées, des références d’adhésion et des données de cotisation.
Certains champs comprennent également des dates de naissance, des codes d’adhérent ou des références géographiques et électorales.
Ces éléments présentent des similitudes avec les catégories d’informations évoquées dans le communiqué officiel du RN.
Il convient toutefois de distinguer le volume revendiqué par le hacker du nombre réel de personnes touchées. Le chiffre de 432 597 enregistrements n’a pas été confirmé par le Rassemblement national.
De même, le communiqué ne précise pas explicitement si le fichier publié le 31 octobre provient intégralement de l’outil informatique compromis.
Le rapprochement entre les deux événements apparaît pertinent au regard de leur chronologie et de la nature des données concernées, mais l’étendue exacte de ce lien reste à établir.
Notre analyse révèle 28 420 doublons dans le fichier diffusé
L’examen du fichier présenté comme un extrait de 150 000 enregistrements a permis à Cyberattaque.org de relever plusieurs particularités.
Sur les 150 000 lignes examinées, 28 420 correspondent à des doublons exacts. Après leur suppression, le fichier comprend donc 121 580 lignes distinctes.
Cette différence mérite d’être signalée, notamment parce que le volume initial annoncé correspond à un chiffre rond.
Toutefois, la présence de doublons ne signifie pas nécessairement que les données sont fausses ou que le fichier a été volontairement modifié.
Plusieurs explications techniques peuvent être envisagées, comme des exports successifs, des opérations de consolidation ou des erreurs lors de la préparation des données.
Il est également important de rappeler qu’une ligne distincte ne correspond pas nécessairement à une personne différente. Le nombre de 121 580 lignes ne doit donc pas être présenté comme un décompte d’adhérents dont l’identité aurait été vérifiée.
Ces observations ne remettent pas en cause la cyberattaque désormais confirmée par le RN. Elles soulignent simplement les limites de l’analyse d’un fichier dont les conditions d’extraction et de préparation ne sont pas connues.
Plusieurs incohérences géographiques restent inexpliquées
Au-delà des doublons, l’analyse a également mis en évidence des incohérences dans certains champs administratifs et géographiques.
Plusieurs fiches associent notamment des codes postaux à des cantons situés dans d’autres départements. Un enregistrement concernant une personne domiciliée dans le Rhône comporte, par exemple, une référence cantonale correspondant à Toulouse.
D’autres lignes présentent plusieurs cantons ou circonscriptions regroupés dans un même champ, sans correspondance évidente avec une affectation électorale individuelle.
Elles peuvent résulter de problèmes de qualité des données, d’anciens référentiels administratifs, d’erreurs d’importation ou de traitements informatiques successifs.
Il est donc difficile de leur attribuer une origine précise sans connaître le fonctionnement de l’outil de gestion des adhésions et les éventuelles transformations appliquées aux données avant leur publication.
Nos vérifications ont par ailleurs permis de relever plusieurs concordances entre certaines fiches et des informations connues concernant des membres du parti. Quelques différences ont également été observées, notamment dans des coordonnées électroniques ou des affectations géographiques.
Ces rapprochements constituent des éléments intéressants, mais ne suffisent pas à authentifier chaque enregistrement individuellement.
À ce stade, les incohérences observées invitent surtout à la prudence dans l’interprétation des données diffusées, sans permettre de tirer de conclusion définitive sur leur origine ou leur intégrité.
La CNIL saisie et une plainte déposée auprès du parquet de Paris
Le Rassemblement national indique avoir saisi la Commission nationale de l’informatique et des libertés (CNIL) à la suite de la découverte de l’incident.
Une plainte a également été déposée auprès du parquet de Paris, selon le communiqué officiel.
Ces démarches interviennent dans un contexte particulièrement sensible puisque les données concernées peuvent révéler l’appartenance politique des personnes.
En vertu de l’article 9 du Règlement général sur la protection des données (RGPD), les informations révélant des opinions politiques bénéficient d’un régime de protection renforcé.
La divulgation de telles données peut avoir des conséquences dépassant les risques habituels de spam ou de fraude. Elle peut notamment exposer les personnes concernées à des tentatives d’intimidation, à des sollicitations ciblées ou à la révélation non souhaitée de leur engagement politique.
Le Rassemblement national appelle ses adhérents à redoubler de vigilance face aux communications inhabituelles, particulièrement lorsqu’elles demandent la transmission d’informations personnelles.
Une nouvelle cyberattaque après un premier incident en juillet 2026
Cette affaire intervient quelques mois après un précédent incident informatique concernant le Rassemblement national.
En juillet 2026, le parti avait déjà été confronté à une cyberattaque visant son site Internet, accompagnée de la diffusion revendiquée de données issues de son environnement WordPress.
À l’époque, le RN avait indiqué que les informations personnelles de ses adhérents n’avaient pas été exposées dans le cadre de cet incident.
La situation décrite dans le communiqué du 4 novembre est différente, puisque le mouvement reconnaît cette fois une atteinte à un outil directement utilisé dans la gestion des adhésions.
Aucun élément ne permet actuellement d’affirmer que les deux incidents sont liés, ni qu’ils impliquent les mêmes auteurs ou les mêmes vulnérabilités.
Le RN n’a pas précisé le mode opératoire employé dans cette nouvelle attaque, l’identité des responsables ou la nature exacte de l’outil compromis.
Plusieurs questions restent ouvertes malgré la confirmation officielle
La publication du communiqué du 4 novembre permet désormais d’établir qu’une cyberattaque a effectivement touché un outil de gestion des adhésions du Rassemblement national et entraîné une divulgation non autorisée de données personnelles.
Elle apporte également des précisions sur les catégories d’informations concernées et sur les premières mesures engagées par le parti.
Plusieurs éléments restent néanmoins à clarifier.
Le nombre exact d’adhérents touchés n’est pas connu. Le RN n’a pas confirmé les 432 597 enregistrements revendiqués par le hacker, pas davantage que l’authenticité intégrale de l’archive diffusée le 31 octobre.
Les doublons et incohérences relevés par Cyberattaque.org dans cette archive ne permettent pas non plus de déterminer si les anomalies étaient déjà présentes dans les données d’origine ou si elles sont apparues lors de leur extraction ou de leur préparation.
Enfin, aucune information technique détaillée n’a été communiquée sur les circonstances de l’intrusion.
Une chose est désormais établie : le Rassemblement national a été victime d’une cyberattaque affectant des données personnelles d’adhérents. La portée exacte de cette compromission et sa correspondance avec les fichiers publiés restent à préciser.
Cyberattaque.org continuera de suivre cette affaire et d’actualiser les informations à mesure que de nouveaux éléments vérifiables seront disponibles.