Le Parti radical de gauche (PRG) est visé par une fuite de données particulièrement sensible ce vendredi 30 octobre 2026. Un hacker utilisant le pseudonyme ChimeraZ a diffusé une base présentée comme contenant les informations personnelles de membres du parti politique français. Noms, prénoms, adresses postales, numéros de téléphone, professions, dates de naissance et fédérations départementales figurent parmi les données exposées.
Cyberattaque.org s’est procuré et a analysé l’archive diffusée par le pirate. Celle-ci contient un fichier de 825 enregistrements, avec notamment 820 adresses email distinctes, 823 adresses postales et 701 dates de naissance. La présence de rattachements à des fédérations politiques rend cette fuite particulièrement préoccupante.
Le Parti radical de gauche est une formation politique française de centre gauche, présidée par Guillaume Lacroix. Défendant notamment les valeurs républicaines, la laïcité et la justice sociale, le PRG s’appuie sur un réseau de fédérations départementales et de représentants locaux.
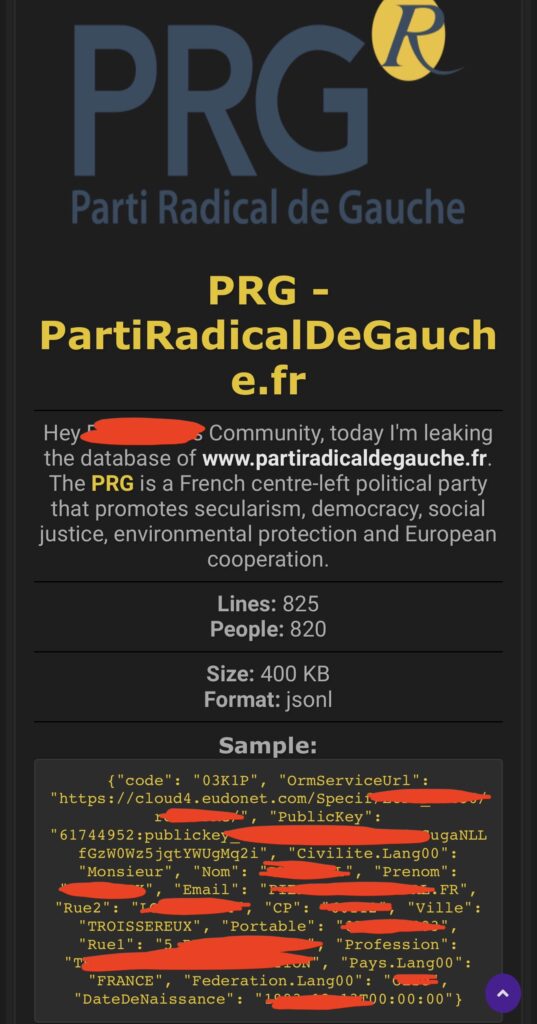
825 enregistrements analysés, dont 820 adresses email
Le hacker ChimeraZ a publié sa revendication le 30 octobre 2026 à 10 h 17, annonçant la diffusion d’une base provenant du site du Parti radical de gauche. Il évoque 825 lignes concernant environ 820 personnes.
L’archive examinée par Cyberattaque.org contient un fichier nommé membres.jsonl, d’environ 413 Ko. Les 825 lignes sont structurées au format JSON et peuvent être analysées individuellement.
Notre analyse a permis d’identifier précisément :
- 825 fiches contenant des noms et prénoms ;
- 820 adresses email distinctes ;
- 823 adresses postales, accompagnées de codes postaux et de villes ;
- 701 dates de naissance ;
- 651 numéros de téléphone portable ;
- 637 champs professionnels renseignés ;
- 807 rattachements à des fédérations politiques ;
- 825 identifiants individuels distincts.
Les données permettent donc, pour de nombreuses fiches, d’associer une identité complète, une adresse personnelle, un numéro de téléphone, une date de naissance et un rattachement politique.
Le volume annoncé de 820 personnes doit toutefois être nuancé. Notre analyse révèle 809 combinaisons distinctes de noms et prénoms, avec quelques doublons apparents. Les 820 adresses email sont bien uniques, mais cela ne permet pas d’établir avec certitude le nombre de personnes physiques concernées.
Des fédérations départementales et des professions également exposées
L’une des particularités de cette fuite réside dans la présence d’un champ intitulé « Federation.Lang00 », renseigné dans 807 enregistrements.
Ces informations correspondent à des rattachements territoriaux au sein du parti. Notre analyse relève 83 valeurs distinctes dans cette colonne, qui semble servir à organiser les contacts selon les fédérations du PRG.
Les fichiers contiennent également des informations professionnelles. Les champs renseignés font notamment référence à des métiers, des fonctions et des situations professionnelles variées.
Les dates de naissance couvrent plusieurs générations. L’une des dates enregistrées pourrait même correspondre à une personne mineure, sous réserve que les informations figurant dans le fichier soient authentiques.
La structure du document évoque un fichier de gestion de membres ou de contacts politiques. Cependant, rien ne permet d’affirmer que toutes les personnes présentes sont actuellement adhérentes du PRG. La base pourrait également contenir d’anciens membres, des sympathisants ou des contacts enregistrés dans le cadre des activités du parti.
Une base liée à Eudonet, spécialiste de la gestion de contacts
L’analyse technique des enregistrements révèle également un élément intéressant : les 825 fiches comportent une adresse de service associée à Eudonet, éditeur français de logiciels de gestion de la relation client (CRM).
Cette adresse fait référence à un environnement identifié comme appartenant au PRG. Elle apparaît de manière identique dans l’ensemble des enregistrements analysés.
Un champ intitulé « PublicKey » figure également dans les 825 fiches. Sa valeur est identique pour tous les enregistrements.
Ces éléments suggèrent que les informations pourraient provenir d’un système de gestion de contacts reposant sur une infrastructure Eudonet, ou d’un export issu d’une application utilisant ce service.
La présence de cette adresse technique ne démontre toutefois pas une cyberattaque contre Eudonet. De même, le champ « PublicKey » ne doit pas être assimilé à un mot de passe ou à une clé privée permettant nécessairement d’accéder au système.
L’origine de l’extraction pourrait être liée à un compte compromis, à une fonctionnalité d’export accessible sans autorisation suffisante ou à une vulnérabilité applicative. La méthode réellement employée par ChimeraZ reste inconnue.
Une fuite particulièrement sensible en raison des opinions politiques
Cette affaire se distingue des fuites de données commerciales habituelles. La présence d’une personne dans un fichier de parti politique peut révéler, directement ou indirectement, ses opinions ou ses engagements politiques.
Le Règlement général sur la protection des données (RGPD) classe les informations révélant les opinions politiques parmi les catégories particulières de données personnelles bénéficiant d’une protection renforcée.
Leur traitement par un parti politique peut être autorisé sous certaines conditions, notamment pour gérer ses membres et ses contacts réguliers. En revanche, leur divulgation à des personnes non autorisées représente un risque important pour la vie privée.
Dans le cas du PRG, la combinaison des données diffusées pourrait permettre d’identifier des personnes susceptibles d’entretenir un lien avec le parti, de connaître leurs coordonnées privées et de les situer géographiquement.
Il convient néanmoins de ne pas déduire automatiquement les convictions politiques d’une personne de sa seule présence dans ce fichier. Certaines fiches peuvent correspondre à de simples contacts.
Des risques d’usurpation d’identité, de harcèlement et de phishing ciblé
Les informations diffusées pourraient être exploitées de plusieurs manières par des cybercriminels.
Le premier risque concerne l’hameçonnage ciblé. Des escrocs pourraient se faire passer pour les instances nationales ou départementales du PRG afin d’envoyer de faux messages concernant une adhésion, une cotisation ou une démarche interne.
La présence des fédérations départementales pourrait rendre ces messages particulièrement crédibles, en permettant aux fraudeurs d’adapter leurs sollicitations au contexte local.
La divulgation simultanée des noms, adresses et numéros de téléphone expose également les personnes concernées à des tentatives d’usurpation d’identité ou de harcèlement.
Enfin, la possibilité d’associer une identité à une organisation politique constitue un risque supplémentaire de confidentialité, notamment pour les personnes n’ayant jamais rendu public leur éventuel engagement.
Le PRG n’a pas encore confirmé la fuite de données
Au 30 octobre 2026, Cyberattaque.org n’a pas identifié de communication publique du Parti radical de gauche confirmant cette fuite de données.
L’analyse de l’archive permet de confirmer l’existence d’un fichier structuré contenant 825 enregistrements, dont les champs correspondent à des informations de gestion de membres ou de contacts politiques.
La présence d’une infrastructure technique identifiée au nom du PRG et de rattachements à des fédérations constitue un élément de cohérence, mais ne suffit pas à établir définitivement l’origine de l’extraction ni l’authenticité de chaque fiche.
Les circonstances de la compromission, l’ancienneté de la base et le nombre réel de personnes concernées restent à déterminer. Aucune information ne permet non plus de confirmer une intrusion dans l’ensemble du site Internet ou des systèmes internes du parti.
Cette revendication soulève néanmoins un enjeu particulièrement sensible : la diffusion de données personnelles permettant potentiellement d’associer plusieurs centaines de personnes à une formation politique française. Au-delà des risques classiques de fraude, une telle exposition touche directement à la confidentialité des engagements et des opinions politiques.