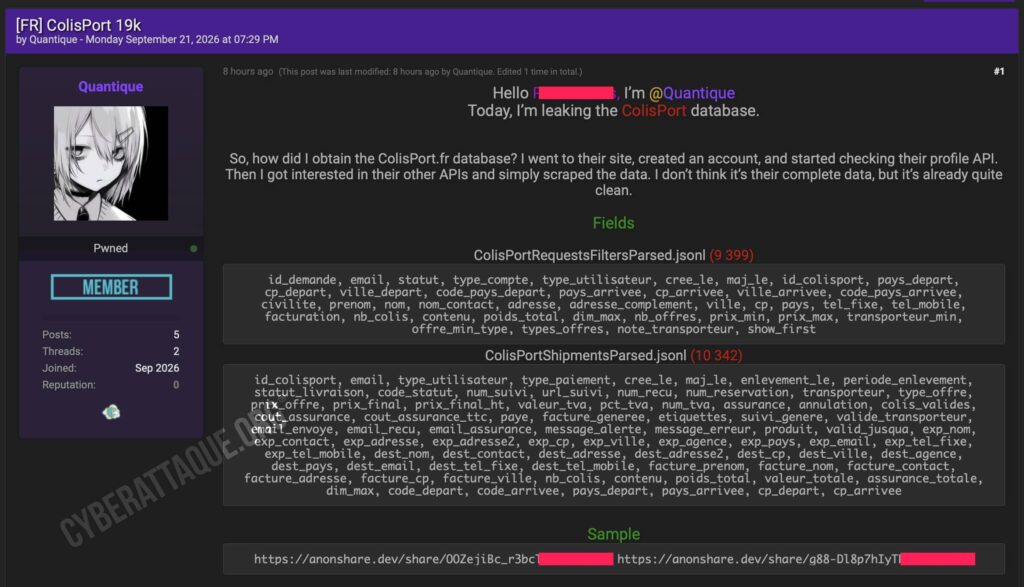
ColisPort, plateforme permettant aux particuliers et professionnels d’organiser le transport de colis en France et en Europe, fait l’objet d’une fuite de données revendiquée par le hacker Quantique. Celui-ci a publié au téléchargement deux ensembles représentant au total près de 20 000 demandes et expéditions.
Les fichiers contiennent notamment des noms, adresses, téléphones, e-mails, lieux de départ et d’arrivée, mais également des informations beaucoup plus précises sur les colis transportés : contenu déclaré, poids, dimensions, valeur, transporteur ou encore numéro de suivi.
Adresses de départ et de destination dans les fichiers
Quantique revendique deux principaux ensembles : 9 399 demandes de transport et 10 342 expéditions. Ces chiffres correspondent à des enregistrements et non nécessairement à autant de personnes distinctes, un même utilisateur pouvant apparaître plusieurs fois.
Les données liées aux expéditions peuvent réunir les coordonnées complètes de l’expéditeur et du destinataire :
- nom et coordonnées ;
- adresse postale, ville et code postal ;
- adresse e-mail et téléphone ;
- pays de départ et de destination ;
- numéro de réservation et numéro de suivi ;
- transporteur sélectionné ;
- prix de l’expédition et informations de facturation.
Le contenu des colis est également exposé
Cyberattaque.org s’est procuré les données des demandes de transport et l’a examiné. Les données s’étendent dans cet extrait de décembre 2023 jusqu’au 20 septembre 2026, soit la veille de la publication de la fuite.
Les utilisateurs renseignent directement la nature de ce qu’ils souhaitent transporter. L’échantillon comporte ainsi des descriptions de meubles, vélos, équipements sportifs, pièces automobiles, appareils électroniques et de nombreux autres objets, accompagnées de leur poids et de leurs dimensions.
Pour certaines demandes, ces informations sont associées au nom, téléphone et adresse précise du demandeur. Cyberattaque.org ne reproduit volontairement aucune donnée permettant d’identifier les personnes présentes dans les fichiers.
Des expéditions vers de nombreux pays européens
L’échantillon consulté montre des demandes concernant la France mais également de nombreuses destinations européennes, notamment la Belgique, l’Allemagne, l’Espagne, l’Italie, le Portugal, les Pays-Bas ou encore la Pologne.
Dans la base consacrée aux expéditions finalisées, les champs revendiqués vont encore plus loin avec les coordonnées de l’expéditeur et du destinataire, les informations de suivi, les éventuelles assurances et la valeur totale déclarée du colis.
Le hacker affirme avoir simplement parcouru les API
Quantique affirme avoir créé un compte classique sur ColisPort avant d’examiner l’API utilisée pour les profils puis d’autres interfaces accessibles depuis le service. Il dit avoir ensuite pu collecter massivement les données accessibles.
Ce scénario pourrait correspondre à un contrôle d’accès insuffisant permettant à un utilisateur authentifié d’accéder à des informations qui ne lui appartiennent pas. Il s’agit toutefois de la méthode revendiquée par le hacker et elle n’a pas encore été confirmée par ColisPort.
Un scénario idéal pour de faux messages de livraison
La combinaison d’un véritable nom, d’une adresse de livraison, d’un transporteur, du contenu du colis et éventuellement de son numéro de suivi fournit suffisamment de contexte pour construire des SMS ou e-mails frauduleux particulièrement crédibles.
Un attaquant pourrait par exemple prétendre qu’un véritable colis nécessite un nouveau paiement, une modification de livraison ou la confirmation d’une adresse, tout en citant des informations connues uniquement du client et du service de transport.
Les données sont directement diffusées
Quantique ne propose pas seulement quelques exemples : il affirme avoir publié les données au téléchargement. Leur diffusion augmente mécaniquement le risque qu’elles soient copiées, croisées avec d’autres fuites ou réutilisées pour cibler les expéditeurs et destinataires.
Le hacker reconnaît lui-même que les fichiers récupérés ne représenteraient probablement pas l’intégralité des données détenues par ColisPort. Il reste désormais à déterminer le périmètre réel de l’accès et si les interfaces utilisées pour cette collecte ont depuis été sécurisées.