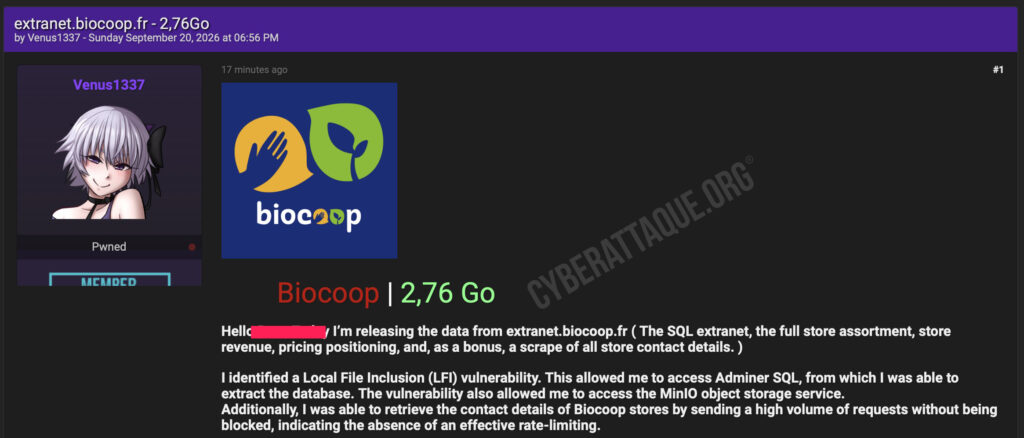
Biocoop, réseau français spécialisé dans la distribution de produits biologiques, fait l’objet d’une importante fuite de données revendiquée par le hacker Venus1337. L’attaquant affirme avoir récupéré environ 2,8 Go de données provenant de l’extranet du groupe.
Les éléments diffusés ne concernent pas seulement des coordonnées : ils comprennent des bases SQL, chiffres liés aux magasins, assortiments de produits et documents de positionnement tarifaire, donnant à cette fuite une dimension particulièrement stratégique pour le réseau.
Chiffres magasins assortiments et positionnement tarifaire
Les fichiers accompagnant la revendication montrent de nombreux documents internes dont les noms font directement référence aux chiffres de magasins, aux assortiments et aux analyses de positionnement tarifaire de différents points de vente.
On retrouve notamment des séries de fichiers par magasin et par période, avec des intitulés liés aux assortiments 2025, aux chiffres magasins 2025 et 2026 ainsi qu’au positionnement tarifaire.
Le hacker affirme également avoir récupéré l’assortiment complet des magasins ainsi que des informations relatives à leur activité commerciale. Ce type de données peut révéler des informations internes sur la stratégie de prix, les performances locales ou encore les références distribuées dans chaque point de vente.
La base SQL de l’extranet également récupérée
La fuite comprendrait aussi une extraction de la base de données de l’extranet Biocoop. Des fichiers SQL apparaissent parmi les éléments présentés, dont un export explicitement associé à l’extranet.
Venus1337 affirme avoir identifié une vulnérabilité de type Local File Inclusion (LFI). Cette faiblesse lui aurait permis d’accéder à une interface d’administration SQL avant d’extraire la base de données.
Il affirme également avoir pu atteindre un espace de stockage objet MinIO. Le périmètre exact des fichiers récupérés depuis ce stockage reste toutefois à établir.
Les coordonnées des magasins également collectées
L’ensemble contiendrait aussi les coordonnées des points de vente du réseau. Le hacker indique les avoir collectées automatiquement en réalisant un grand nombre de requêtes, sans rencontrer de mécanisme suffisamment restrictif pour ralentir cette collecte.
Ces informations sont moins sensibles lorsqu’elles sont déjà publiques, mais leur regroupement avec des données commerciales internes peut faciliter des campagnes de phishing ciblées contre les magasins et leurs équipes.
Une fuite davantage stratégique que personnelle
Les premiers éléments montrent surtout une compromission de données opérationnelles et commerciales internes. Assortiments, chiffres magasins et positionnement tarifaire peuvent notamment intéresser des concurrents ou être utilisés pour rendre crédibles de faux échanges avec des responsables de points de vente.
La présence d’une base SQL augmente cependant le risque : son contenu exact permettra de déterminer si des comptes utilisateurs, informations personnelles ou identifiants techniques figurent également parmi les données récupérées.
Un périmètre de 2,8 Go à confirmer
Venus1337 revendique au total environ 2,8 Go de données. À ce stade, la compromission de l’extranet et l’étendue exacte des informations récupérées n’ont pas encore été détaillées publiquement par Biocoop.
Les fichiers présentés montrent néanmoins un ensemble structuré de documents internes récents, dont certains datent de 2026, avec des données liées directement au fonctionnement commercial de nombreux magasins du réseau.