Une cyberattaque contre Amadeus iHotelier, plateforme de réservation utilisée par de nombreux établissements hôteliers à travers le monde, commence à révéler l’ampleur de ses conséquences. En France, le 7Hotel & Spa, établissement situé à Illkirch-Graffenstaden aux portes de Strasbourg, informe ses clients que certaines de leurs données de réservation ont pu être consultées par un tiers non autorisé.
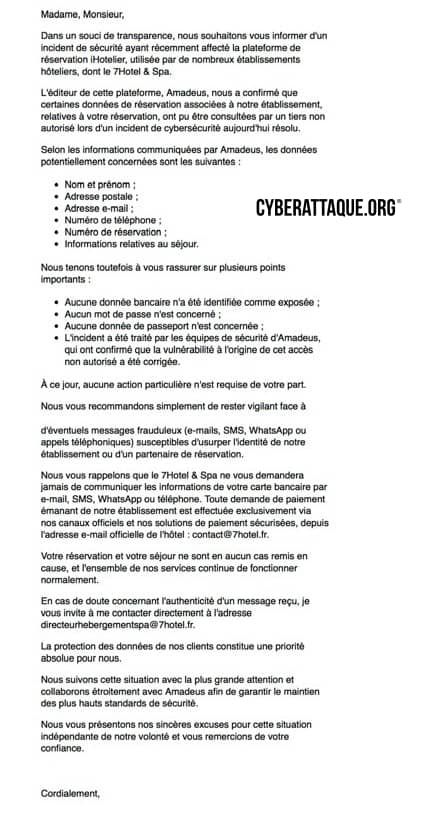
Dans une communication adressée aux clients du 7Hotel & Spa dont Cyberattaque.org s’est procuré une copie, l’établissement indique qu’Amadeus lui a confirmé un incident de sécurité affectant sa plateforme de réservation iHotelier.
Amadeus confirme un accès non autorisé aux réservations
Selon cette communication, des données de réservation associées au 7Hotel & Spa ont pu être consultées par un tiers non autorisé. L’incident aurait depuis été résolu par les équipes de sécurité d’Amadeus et la vulnérabilité à l’origine de l’accès aurait été corrigée.
Les informations potentiellement concernées comprennent notamment :
- nom et prénom ;
- adresse postale ;
- adresse e-mail ;
- numéro de téléphone ;
- numéro de réservation ;
- informations relatives au séjour.
Le 7Hotel & Spa précise qu’aucune donnée bancaire, aucun mot de passe et aucune donnée de passeport n’ont été identifiés comme exposés.
iHotelier au cœur des réservations de nombreux hôtels
iHotelier est une solution développée par TravelClick, société rachetée par Amadeus, utilisée par des hôtels et groupes hôteliers pour centraliser leurs réservations et exploiter leur moteur de réservation directe en ligne.
La plateforme traite ainsi des informations indispensables au séjour : identité et coordonnées du voyageur, établissement réservé, dates d’arrivée et de départ, numéro de réservation, catégorie de chambre ou encore informations tarifaires.
La confirmation transmise au 7Hotel & Spa situe surtout l’incident chez le fournisseur de la solution de réservation, et non dans le système informatique propre à l’établissement. Une distinction importante puisque la même plateforme est utilisée par de nombreux autres hôtels.
Oceania Hotels utilise également Amadeus iHotelier
Cette confirmation fait écho à un autre incident révélé par Cyberattaque.org concernant Oceania Hotels. Le groupe informait lui aussi ses clients qu’un tiers avait accédé à des données de réservation depuis les systèmes d’un prestataire chargé de son moteur de réservation.
Oceania Hotels n’avait pas nommé le prestataire dans sa notification. Plusieurs éléments publics permettent toutefois de faire un rapprochement particulièrement solide : le groupe indique utiliser TravelClick pour son processus de réservation en ligne et Amadeus présente officiellement Oceania Hotels comme utilisateur de son iHotelier Central Reservations System et de la suite iHotelier.
La nature des données exposées est également très proche : identité, coordonnées, numéro de réservation et informations liées au séjour. Ces similitudes rendent très plausible que l’incident signalé par Oceania Hotels soit lié au même environnement Amadeus iHotelier. Oceania Hotels n’a toutefois pas confirmé explicitement ce rapprochement.
Maritim Hotels confirme que des listes de réservations ont été volées
L’incident ne se limite manifestement pas à la France. En Allemagne, Maritim Hotelgesellschaft, groupe hôtelier présent dans plusieurs pays, utilise également iHotelier pour gérer les réservations de ses établissements et a informé ses clients d’un incident survenu chez Amadeus.
Dans ce cas, le périmètre est particulièrement précis : des listes de réservations contenant des informations sur les clients ont été dérobées. Sont notamment concernés le nom et le prénom, l’adresse postale, l’adresse e-mail, le numéro de téléphone, le numéro de réservation, l’identifiant iHotelier de l’hôtel ainsi que différentes informations sur le séjour comme les dates, le prix, la catégorie de chambre, l’agence de voyages utilisée ou le nombre de voyageurs.
Maritim indique que les réservations potentiellement touchées concernent des séjours compris entre le 1er août 2026 et le 30 septembre 2027. Les données de paiement, mots de passe et données de passeport ne seraient pas concernés.
Ce nouveau cas confirme surtout que l’incident Amadeus iHotelier dépasse les frontières françaises et peut concerner plusieurs clients de la plateforme à partir d’un même événement de sécurité.
En Australie, Crown Hotels signale un incident très similaire
Un autre signal vient d’Australie. Crown Hotels indique avoir été informé qu’une plateforme de réservation hôtelière tierce utilisée par Crown et par d’autres opérateurs hôteliers dans le monde avait subi un incident cyber le 11 septembre 2026.
Selon Crown, un tiers a pu accéder à certaines informations associées aux réservations, notamment les noms, adresses e-mail et numéros de téléphone. Là encore, les données bancaires, informations financières et mots de passe ne seraient pas concernés.
Le groupe indique surtout avoir déjà reçu plusieurs signalements de clients contactés sur WhatsApp par des fraudeurs connaissant leur réservation et réclamant un paiement.
Crown ne donne pas le nom de la plateforme compromise. Le groupe est cependant un client historique de TravelClick puis d’Amadeus pour des solutions liées notamment aux réservations, à la distribution et à la gestion des clients. La proximité de la date, du scénario et des données exposées avec les incidents iHotelier observés en Europe mérite donc d’être relevée, sans permettre à ce stade d’affirmer que Crown est concerné par exactement le même incident.
D’autres clients français d’iHotelier pourraient-ils être concernés ?
Ces différents signalements posent désormais la question du nombre réel d’établissements dont les réservations ont été accessibles. Plusieurs autres acteurs français sont publiquement associés aux technologies Amadeus.
C’est notamment le cas de The Originals Hotels. Le réseau hôtelier français présente Amadeus comme son partenaire technologique historique pour ses outils de distribution et de réservation. L’utilisation d’iHotelier au sein du réseau a par ailleurs été documentée publiquement, la solution étant interfacée avec les systèmes de gestion de certains établissements The Originals.
L’Hôtel Edouard 7 à Paris est également référencé dans des bases spécialisées recensant les déploiements logiciels comme utilisateur d’Amadeus iHotelier pour la gestion des réservations.
Aucun élément ne permet toutefois d’affirmer que The Originals Hotels, l’Hôtel Edouard 7 ou leurs clients sont concernés par la fuite actuellement identifiée. Leur utilisation publique ou référencée de la même technologie en fait uniquement des établissements à surveiller dans le cadre de l’élargissement du périmètre de l’incident.
À ce stade, Cyberattaque.org n’a connaissance d’aucune liste exhaustive des hôtels touchés ni du nombre total de réservations récupérées par les attaquants. Les cas désormais identifiés en France, en Allemagne et potentiellement en Australie montrent néanmoins que le périmètre pourrait être international.
Des réservations futures particulièrement sensibles pour le phishing
Même en l’absence de coordonnées bancaires, les informations exposées sont particulièrement intéressantes pour les cybercriminels. Un fraudeur connaissant le nom du client, son hôtel, les dates de son séjour et son numéro de réservation dispose de suffisamment d’éléments pour construire un message extrêmement crédible.
Le 7Hotel & Spa met notamment en garde contre de faux messages transmis par e-mail, SMS, WhatsApp ou téléphone cherchant à obtenir des informations supplémentaires ou un paiement.
Le cas de Crown Hotels montre que ce risque n’est déjà plus théorique : des clients ont signalé des messages WhatsApp faisant référence à leur véritable réservation et leur demandant d’effectuer un paiement via un lien.
La présence de réservations futures rend ce type de fuite particulièrement sensible. Chez Maritim, certaines concernent des séjours prévus jusqu’au 30 septembre 2027. Les données peuvent donc conserver une forte valeur pour des campagnes de phishing pendant de nombreux mois après la cyberattaque.
Amadeus indique avoir sécurisé la plateforme
Selon les informations communiquées au 7Hotel & Spa, Amadeus a traité l’incident et corrigé la vulnérabilité ayant permis l’accès non autorisé.
Le principal point d’interrogation concerne désormais son ampleur : combien d’hôtels utilisaient l’environnement concerné, combien de réservations ont été consultées ou dérobées et sur quelle période exacte l’accès a-t-il été possible ?
Les notifications du 7Hotel & Spa et de Maritim permettent désormais d’identifier directement Amadeus iHotelier comme une plateforme touchée. Les prochains signalements d’établissements utilisant la même solution permettront de déterminer si l’incident concerne quelques clients ou une partie beaucoup plus large de l’écosystème hôtelier d’Amadeus.