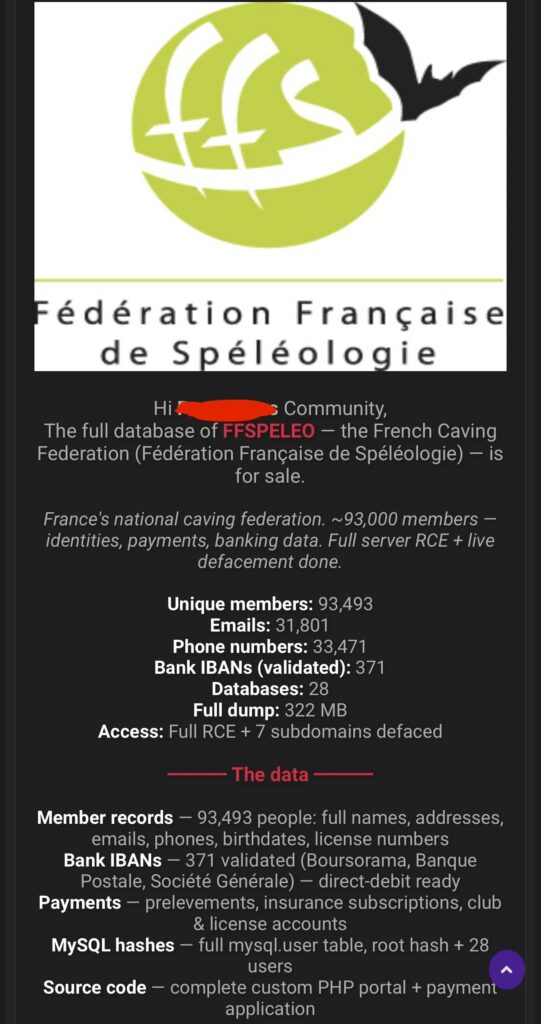
La Fédération Française de Spéléologie (FFS) fait l’objet d’une importante revendication de cyberattaque. Le hacker RedStone affirme avoir récupéré une copie complète de plusieurs bases de données de la fédération contenant les informations de plus de 93 000 personnes.
Les données revendiquées comprennent notamment des identités, coordonnées, dates de naissance, numéros de licence, informations de paiement et plusieurs centaines d’IBAN. L’attaquant affirme également avoir obtenu un accès permettant d’exécuter du code sur le serveur et avoir défiguré plusieurs sous-domaines de la fédération.
Plus de 93 000 membres dans les fichiers
La Fédération Française de Spéléologie encadre notamment la pratique de la spéléologie et du canyonisme en France, à travers un réseau de clubs, comités territoriaux et licenciés.
RedStone revendique précisément 93 493 personnes distinctes. Cyberattaque.org s’est procuré les échantillons diffusés avec la revendication. Ils contiennent notamment des données anciennes de membres de la fédération.
Parmi les informations observées ou revendiquées figurent :
- nom et prénom ;
- adresse postale ;
- date de naissance ;
- adresse e-mail et numéros de téléphone ;
- numéro de licence ;
- informations relatives aux adhésions et assurances ;
- données liées aux paiements et prélèvements.
Cyberattaque.org ne reproduit volontairement aucune identité, adresse ou coordonnée issue des fichiers diffusés.
371 IBAN annoncés dans la base
Le hacker affirme également avoir récupéré 371 IBAN présentés comme valides. Ces coordonnées bancaires seraient liées notamment à des opérations de prélèvement, des paiements ou des comptes associés aux licences et clubs.
Un IBAN ne permet pas à lui seul de débiter librement un compte bancaire, mais son association à une identité, une adresse et des informations administratives augmente fortement le risque de fraude ciblée et d’usurpation d’identité.
28 bases de données et 322 Mo revendiqués
RedStone affirme avoir extrait 28 bases de données représentant environ 322 Mo. Le périmètre annoncé dépasserait les seuls fichiers des adhérents et comprendrait également des informations relatives aux paiements, assurances, clubs et applications utilisées par la fédération.
Le hacker revendique aussi la récupération du code source de plusieurs applications PHP ainsi que d’éléments techniques concernant les utilisateurs MySQL du serveur.
Un accès complet au serveur revendiqué
L’attaquant affirme ne pas s’être limité à l’extraction de données. Il revendique un accès de type RCE, permettant théoriquement d’exécuter des commandes directement sur un serveur compromis.
RedStone affirme également avoir modifié le contenu de sept sous-domaines liés à l’écosystème de la fédération, notamment des espaces consacrés aux paiements, téléchargements ou facturations.
Ces affirmations donnent à la revendication une portée plus importante qu’une simple exposition d’un fichier ancien, même si le niveau exact d’accès obtenu et sa durée restent à confirmer par la Fédération Française de Spéléologie.
Des données qui semblent couvrir une longue période
Les échantillons publiés montrent que certaines informations remontent à plusieurs années. La base revendiquée pourrait donc correspondre à un historique important d’adhérents et d’anciens licenciés, plutôt qu’aux seuls membres actuellement inscrits.
Cela explique notamment pourquoi le chiffre de 93 493 personnes ne doit pas être interprété comme le nombre actuel de licenciés de la fédération.
Un risque de phishing particulièrement crédible
La combinaison d’informations sur les licences, les clubs, les paiements et les coordonnées personnelles peut permettre de construire des messages frauduleux particulièrement crédibles.
Un attaquant pourrait par exemple se faire passer pour la fédération ou un club afin de réclamer le renouvellement d’une licence, le paiement d’une assurance ou la mise à jour de coordonnées bancaires.
Le périmètre exact reste à confirmer
La revendication du 20 septembre associe une fuite massive de données personnelles à une compromission technique profonde de l’infrastructure. Les échantillons diffusés confirment la présence de nombreuses informations personnelles attribuées à des membres de la fédération.
Il reste désormais à déterminer quelles bases ont réellement été compromises, si les IBAN et éléments techniques revendiqués sont toujours actuels et si les accès utilisés par RedStone ont depuis été neutralisés.