WayToMe, plateforme française de livraison de colis entre particuliers, fait l’objet d’une cyberattaque revendiquée par un hacker utilisant le pseudonyme Quantique. L’attaquant affirme avoir obtenu un accès particulièrement large à l’infrastructure de l’application et extrait plusieurs bases représentant près de 670 000 enregistrements.
Les données concernent notamment 147 287 utilisateurs, plus de 363 000 trajets, environ 154 000 notifications et plus de 5 000 colis. Le hacker affirme également avoir récupéré des photos associées aux profils et aux envois.
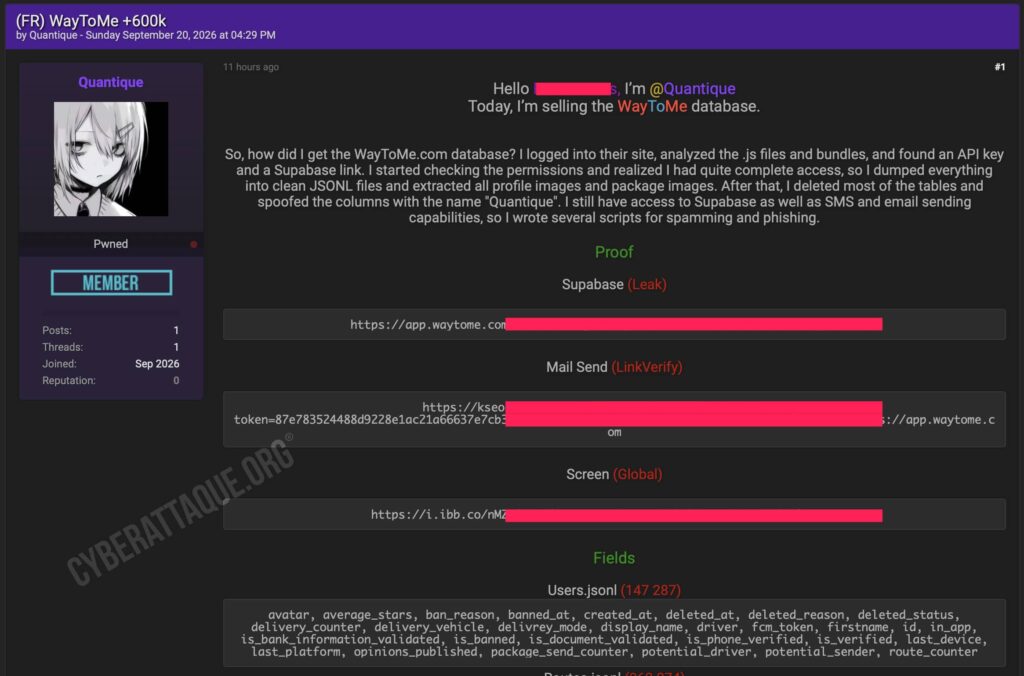
147 000 profils utilisateurs dans les fichiers
Les informations relatives aux utilisateurs comprennent de nombreux éléments techniques et personnels : nom affiché, prénom, photo de profil, type de véhicule utilisé pour les livraisons, statut de vérification, appareil utilisé ou encore différents compteurs liés à l’activité sur la plateforme.
Des jetons de notification mobile apparaissent également parmi les champs revendiqués. Leur éventuelle exploitation dépend toutefois de leur validité actuelle et des protections mises en place depuis l’incident.
Plus de 363 000 trajets avec villes et coordonnées géographiques
L’un des ensembles les plus importants concerne 363 274 trajets. Les champs revendiqués comprennent les villes de départ et d’arrivée, les codes postaux, les dates, les distances ainsi que des coordonnées géographiques de départ et d’arrivée.
Ces informations peuvent permettre de reconstituer une partie des déplacements enregistrés par les utilisateurs de la plateforme. Associées à un identifiant de compte, elles présentent un risque de profilage beaucoup plus important qu’une simple fuite d’adresses e-mail.
Des informations détaillées sur plus de 5 000 colis
La base revendiquée comporte également 5 047 enregistrements liés à des colis. Les données peuvent contenir les villes de départ et d’arrivée, une description du contenu, le poids, les dimensions, le prix proposé, le statut de la livraison ainsi que des références vers des photographies.
Le rapprochement entre un profil, un itinéraire et la description d’un colis pourrait faciliter des tentatives de fraude particulièrement crédibles auprès des expéditeurs ou des livreurs.
Près de 154 000 notifications également récupérées
Quantique affirme avoir extrait 153 837 notifications. Cette table contient notamment des adresses e-mail de destinataires, le contenu de certains messages, leur statut d’envoi ainsi que des références techniques liées aux notifications et aux campagnes envoyées par la plateforme.
Ces données peuvent fournir un contexte supplémentaire à un attaquant souhaitant imiter les communications habituelles de WayToMe.
Une clé exposée dans l’application aurait ouvert l’accès à Supabase
Selon Quantique, l’accès aurait commencé après l’examen des fichiers JavaScript de l’application. Le hacker affirme y avoir identifié des informations permettant de retrouver l’instance Supabase utilisée par WayToMe, avant de constater des permissions beaucoup trop larges.
Il dit avoir ensuite pu extraire les différentes tables de la base. Le détail exact de la configuration défaillante et le niveau d’accès réellement obtenu restent à confirmer par WayToMe.
Le hacker affirme avoir supprimé une partie des données
La revendication ne se limite pas à une exfiltration. Quantique affirme avoir supprimé la majorité des tables auxquelles il avait accès et modifié certaines colonnes de la base.
Il prétend également conserver un accès à certains services associés à la plateforme. Ces affirmations sont particulièrement préoccupantes mais restent, à ce stade, celles de l’attaquant et doivent être distinguées des éléments directement visibles dans les fichiers publiés.
Un risque de phishing directement lié aux livraisons
WayToMe repose sur la mise en relation d’expéditeurs et de particuliers effectuant des trajets. Une fuite combinant profil utilisateur, itinéraire, informations sur les colis et notifications permet donc de construire des scénarios de phishing particulièrement crédibles.
Un fraudeur pourrait par exemple se faire passer pour WayToMe ou pour un autre utilisateur en faisant référence à une véritable livraison, une ville de destination ou un colis existant afin de réclamer un paiement ou de rediriger la victime vers un faux formulaire.
Plus de 600 000 lignes ne signifie pas autant de victimes
Les principaux ensembles revendiqués représentent ensemble près de 670 000 lignes, mais ce volume ne correspond pas à autant de personnes. Un même utilisateur peut naturellement apparaître dans plusieurs trajets, notifications ou colis.
Le chiffre le plus directement lié aux comptes est celui des 147 287 profils utilisateurs. Il reste désormais à déterminer combien de données ont réellement été extraites, si les suppressions revendiquées ont affecté le fonctionnement de la plateforme et si les accès utilisés par l’attaquant ont depuis été révoqués.