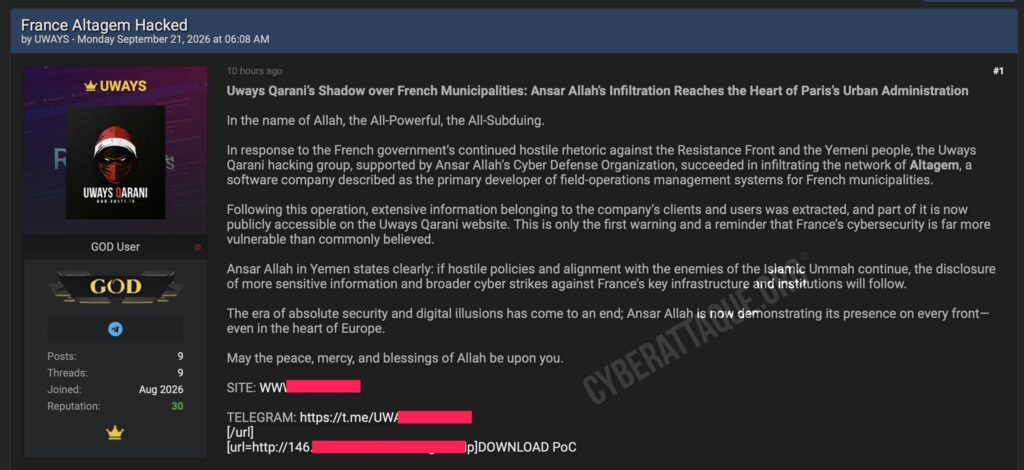
Altagem, éditeur français d’un logiciel de gestion destiné aux entreprises disposant d’équipes et d’activités sur le terrain, fait l’objet d’une cyberattaque revendiquée ce 21 septembre 2026. Le groupe UWAYS Qarani affirme avoir infiltré l’environnement de l’entreprise et récupéré d’importantes quantités de données concernant ses clients et utilisateurs.
Les captures diffusées avec la revendication montrent un accès particulièrement étendu à plusieurs fonctions de la plateforme Altagem. Des interfaces affichent notamment 3 284 clients, 36 comptes administrateurs, des milliers de chantiers et interventions, ainsi que des informations concernant des techniciens, des plannings et la configuration de différents environnements.
3 284 clients apparaissent dans l’une des interfaces
L’une des captures montre une rubrique affichant 3 284 clients. Les informations visibles comprennent des noms d’entreprises ou d’organisations, mais également des adresses postales, numéros de téléphone, adresses e-mail, identifiants internes et statuts clients.
L’interface présente également une fonction permettant de télécharger ces informations au format Excel. Sa présence montre que les données affichées peuvent être exportées depuis la plateforme, sans permettre d’établir à ce stade si l’attaquant a effectivement utilisé cette fonctionnalité ou récupéré l’intégralité des 3 284 entrées.
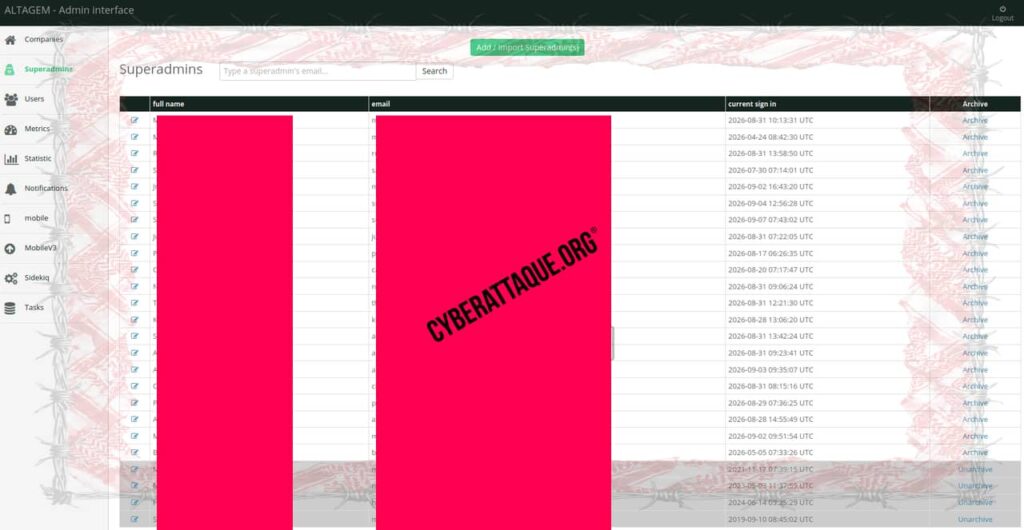
36 comptes administrateurs visibles
Une autre interface consacrée aux administrateurs affiche 36 comptes. Plusieurs informations y apparaissent, notamment les noms, prénoms, adresses e-mail professionnelles et types de comptes.
Les rôles visibles comprennent notamment des profils « Manager » et « Administrateur du compte ». Une option liée à la création des accès apparaît également dans l’interface.
Ces éléments renforcent l’hypothèse d’un accès à une partie particulièrement sensible de la plateforme. Les captures seules ne permettent toutefois pas de déterminer si l’attaquant pouvait modifier les comptes, créer de nouveaux accès ou uniquement consulter ces informations.
Plus de 33 000 éléments dans un environnement
La profondeur de l’accès apparaît également dans les interfaces consacrées aux activités opérationnelles. L’un des environnements affiche 33 331 éléments au total, dont 2 079 actifs et 31 251 archivés.
Parmi les 2 079 chantiers actifs apparaissent 1 114 chantiers non récurrents et 965 chantiers récurrents. Les tableaux associent notamment les clients aux chantiers, équipes, numéros internes et différentes dates de passage.
Un autre environnement visible dans les captures affiche de son côté 10 849 éléments, dont 1 146 actifs, 9 702 archivés et 31 expirés. Ces différences pourraient indiquer un accès à plusieurs espaces ou environnements utilisant Altagem, sans qu’il soit encore possible d’en connaître précisément le nombre.
Chantiers équipes et calendriers d’intervention exposés
Les différentes interfaces montrent des informations particulièrement détaillées sur les activités des entreprises utilisant la plateforme : clients, noms de chantiers, équipes affectées, numéros internes, derniers et prochains passages ou encore dates de création.
Certaines opérations concernent notamment des prestations d’entretien, de débroussaillage, de taille ou d’élagage. Des noms d’entreprises, d’organismes et de collectivités apparaissent également parmi les clients visibles.
La présence de ces organisations dans l’application ne signifie pas que leurs propres systèmes informatiques ont été compromis. Les captures montrent en revanche que certaines informations les concernant sont accessibles depuis les environnements présentés par l’attaquant.
Des techniciens et leurs plannings apparaissent également
L’accès présenté ne semble pas se limiter aux données commerciales. Une autre interface montre la partie consacrée aux ressources humaines et affiche notamment des noms de techniciens, leur appartenance à des équipes ainsi que des plannings professionnels.
Une capture présente par exemple le planning individuel d’un salarié sur plusieurs jours, avec des informations permettant de connaître les périodes de travail et l’organisation des interventions.
Des paramètres internes de la plateforme accessibles
Les captures montrent également plusieurs pages de configuration d’Altagem. Parmi les fonctionnalités visibles figurent notamment une API publique, l’application RH, l’espace client, les fiches d’intervention, la gestion commerciale, le planning, les sous-traitants ou encore le SSO Azure AD.
Des catégories d’activités utilisées par les entreprises apparaissent aussi dans l’interface, ainsi que plusieurs modèles de courriers internes concernant par exemple la planification, les rapports d’intervention ou l’inscription à l’espace client.
La présence de ces paramètres permet de mesurer la profondeur apparente de l’accès, mais ne signifie pas que des clés API, identifiants Azure AD, mots de passe ou autres secrets d’authentification ont été récupérés.
UWAYS revendique une extraction de données
UWAYS Qarani affirme avoir « infiltré le réseau d’Altagem » avant d’extraire d’importantes quantités d’informations appartenant à l’entreprise, à ses clients et à ses utilisateurs. Le groupe indique également qu’une partie de ces données serait désormais rendue publique.
Les éléments publiés permettent de constater ce qui ressemble à un accès important à plusieurs fonctions de la plateforme. Ils ne permettent cependant pas encore de déterminer précisément le volume effectivement exfiltré ni le nombre de personnes ou d’entreprises réellement concernées.
Une revendication accompagnée d’un discours politique
Le groupe présente cette attaque comme une opération politiquement motivée menée en réaction à la politique française. Il menace également de nouvelles divulgations et de cyberattaques plus larges contre des infrastructures et institutions françaises.
UWAYS Qarani affirme agir avec le soutien d’une organisation cyber liée à Ansar Allah au Yémen. Ce lien repose toutefois sur les propres déclarations du groupe et ne peut pas être établi à partir des seuls éléments publiés.
Des informations particulièrement utiles pour le phishing
La combinaison des données visibles pourrait présenter un risque important pour les entreprises concernées en cas d’exfiltration effective. Un attaquant connaissant simultanément le nom d’un client, ses coordonnées, un chantier, les équipes chargées de l’intervention et les dates prévues disposerait d’un contexte particulièrement crédible pour préparer une tentative de fraude.
Ces informations pourraient notamment être exploitées pour se faire passer pour Altagem, une entreprise cliente, un prestataire ou un technicien attendu sur un site afin de mener des campagnes de phishing ou d’ingénierie sociale très ciblées.
Les données opérationnelles peuvent également fournir des informations sur l’organisation interne d’une entreprise, ses responsables, ses équipes, ses sites et son calendrier d’intervention.
L’étendue exacte de l’exfiltration reste à déterminer
Les captures diffusées par UWAYS Qarani donnent de la crédibilité à la revendication d’un accès significatif à la plateforme Altagem. Elles documentent la présence de données clients, de comptes administrateurs, de techniciens, de plannings, de chantiers, d’interventions et de paramètres internes.
Elles ne permettent cependant pas de confirmer à elles seules le volume réellement téléchargé, le nombre exact d’environnements compromis, l’éventuelle exposition de mots de passe ou de secrets d’authentification, ni la méthode utilisée pour obtenir l’accès initial.
Les différents compteurs visibles ne doivent par ailleurs pas être additionnés pour estimer le nombre de victimes : les 3 284 clients, 36 administrateurs et dizaines de milliers d’éléments opérationnels correspondent à des catégories différentes susceptibles de se recouper.
L’enjeu est désormais de déterminer quelles données ont effectivement été exfiltrées, combien d’entreprises utilisant Altagem sont concernées et si les accès présentés par le groupe ont depuis été neutralisés.