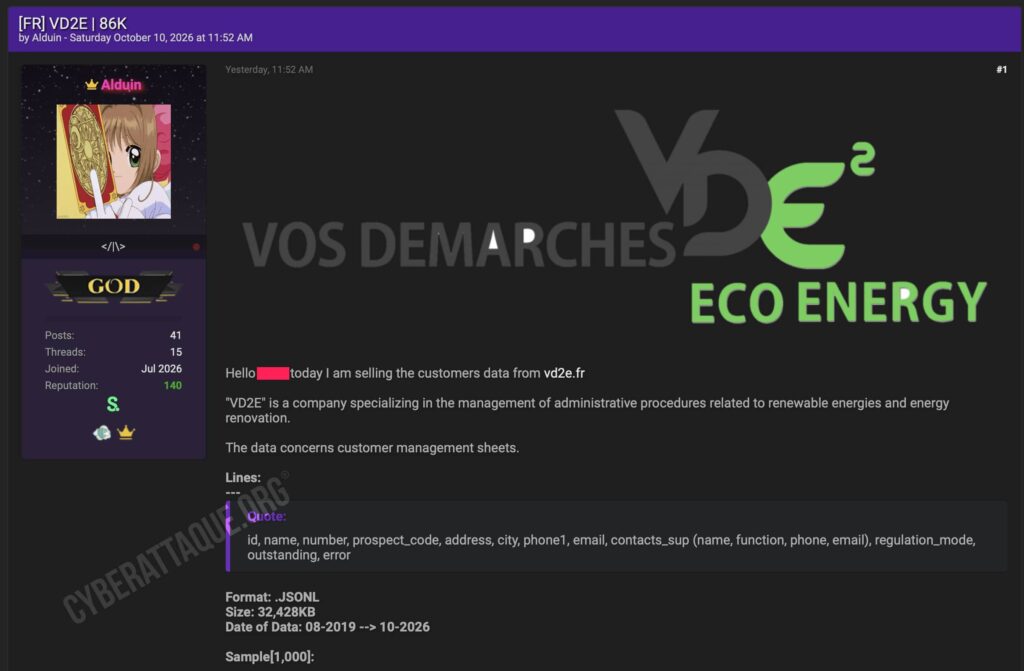
VD2E, société française spécialisée dans la gestion des démarches administratives liées aux énergies renouvelables et à la rénovation énergétique, fait l’objet d’une revendication de fuite de données. Le hacker Alduin affirme avoir récupéré environ 86 000 fiches clients et prospects, désormais proposées à la vente.
Les données couvriraient une période particulièrement longue, allant d’août 2019 à octobre 2026. Noms, adresses, villes, téléphones, emails, références clients et contacts supplémentaires figurent notamment dans la structure présentée.
Cyberattaque.org s’est procuré l’échantillon diffusé avec la revendication. Le fichier contient 999 enregistrements exploitables et confirme la présence de nombreuses coordonnées permettant d’identifier et de contacter directement les personnes enregistrées dans l’outil de gestion de VD2E.
VD2E accompagne les démarches liées à la rénovation énergétique
VD2E intervient dans la gestion administrative de projets liés aux énergies renouvelables et à la rénovation énergétique. Son activité implique notamment le suivi de dossiers de clients et prospects dans un secteur où interviennent installateurs, professionnels de la rénovation et particuliers.
La base revendiquée semble justement provenir d’un outil de gestion commerciale ou CRM, avec pour chaque fiche différents identifiants permettant de suivre le client ou le prospect.
Des données couvrant plus de sept années
Alduin indique que les informations récupérées couvrent la période allant d’août 2019 à octobre 2026. Si ce périmètre est confirmé sur l’ensemble du fichier, la fuite contiendrait donc aussi bien d’anciennes fiches que des données encore utilisées cette année.
Le fichier complet est annoncé au format JSONL pour un volume d’environ 32 Mo. Le chiffre de 86 000 correspond au volume présenté par le hacker et ne doit pas nécessairement être interprété comme 86 000 personnes uniques.
Téléphones, emails et adresses dans les fiches
L’échantillon analysé par Cyberattaque.org permet de mesurer plus précisément le niveau d’exposition. Sur les 999 fiches présentes dans le fichier, 981 comportent un numéro de téléphone, 914 une adresse email et 698 une adresse postale renseignée.
Les enregistrements contiennent également le nom, la ville, un numéro interne et un code prospect. Ces références montrent que les données sont structurées comme des fiches provenant directement d’un outil de gestion de la relation client.
Plusieurs personnes peuvent toutefois apparaître plusieurs fois : les 999 lignes ne contiennent par exemple que 763 adresses email distinctes et 768 numéros de téléphone distincts. Cette observation confirme qu’il serait imprudent d’assimiler directement le nombre de lignes au nombre de personnes concernées.
Des contacts secondaires dans plus de 800 fiches
Autre particularité : 816 des 999 enregistrements de l’échantillon disposent d’un contact supplémentaire associé à la fiche principale.
Ces entrées comprennent notamment un nom, une fonction et une adresse email. Dans l’échantillon fourni, ces 816 contacts secondaires disposent tous d’une adresse électronique renseignée.
Cette structure augmente potentiellement le nombre réel de personnes dont les coordonnées apparaissent dans la fuite : une fiche principale peut donc révéler les coordonnées d’un second interlocuteur.
Des champs financiers présents mais vides dans l’échantillon
La structure de la base comporte également des champs consacrés au mode de règlement et à l’encours financier.
Il faut toutefois éviter d’en déduire que des dettes ou informations de paiement ont effectivement été exposées. Dans les 999 fiches analysées par Cyberattaque.org, le mode de règlement est systématiquement indiqué comme « Non spécifié » et l’encours est à zéro.
Aucun IBAN, numéro de carte bancaire ou mot de passe n’apparaît parmi les champs de l’échantillon fourni.
De faux messages sur MaPrimeRénov’ ou les aides énergétiques
Le principal risque concerne désormais le phishing extrêmement ciblé. Le secteur de la rénovation énergétique est déjà fréquemment utilisé comme prétexte dans les campagnes frauduleuses autour des aides, des primes et des travaux.
Un attaquant disposant d’un véritable nom, numéro de téléphone, adresse email et référence client pourrait facilement se faire passer pour VD2E ou pour un intervenant dans un dossier de rénovation et évoquer une aide énergétique, une démarche administrative, un dossier incomplet ou un remboursement.
Les coordonnées peuvent également servir à cibler les professionnels référencés dans la base avec de fausses demandes administratives, de faux changements de coordonnées ou des tentatives de récupération de documents complémentaires.
La méthode utilisée par Alduin reste inconnue
Le hacker ne fournit aucune information permettant de comprendre comment les données auraient été récupérées. Impossible donc de déterminer s’il s’agit d’une intrusion dans un CRM, d’un compte compromis, d’une vulnérabilité applicative ou d’un export obtenu autrement.
La revendication publiée ne comporte pas non plus de confirmation de VD2E. Le volume complet d’environ 86 000 fiches et la période 2019-2026 restent donc ceux annoncés par Alduin.
L’échantillon analysé par Cyberattaque.org confirme en revanche la présence de fiches structurées contenant des coordonnées personnelles et professionnelles, avec une forte proportion de numéros de téléphone et d’adresses email directement exploitables.