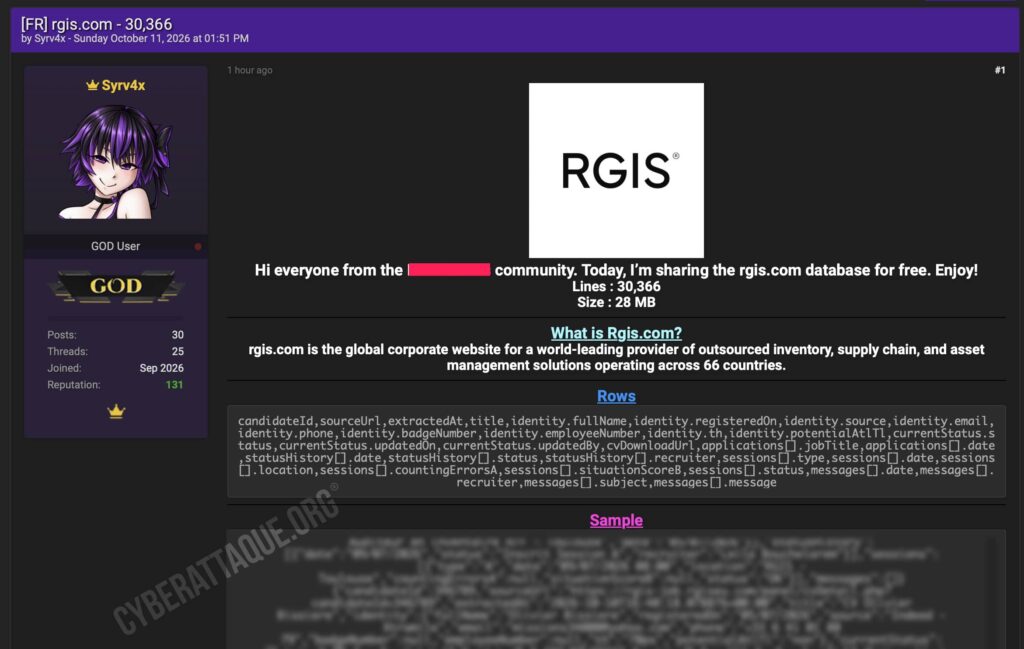
RGIS, spécialiste international des inventaires et de la gestion des stocks, fait l’objet d’une importante revendication de fuite de données touchant cette fois son site français de recrutement. Un hacker utilisant le pseudonyme Syrv4x affirme avoir récupéré puis diffusé gratuitement 30 366 fiches de candidats.
Les données ne proviennent pas du site institutionnel de l’entreprise mais de rgis-job.rgiseu.com, la plateforme utilisée pour candidater aux offres d’emploi de RGIS en France. Les profils exposés comprennent notamment les noms, emails, numéros de téléphone, candidatures, historiques de recrutement, sessions passées et décisions prises par les recruteurs.
Le portail utilisé pour recruter les inventoristes
RGIS est un groupe international spécialisé dans les inventaires externalisés, la gestion des stocks et les audits d’actifs. L’entreprise intervient notamment pour de grandes enseignes de distribution et recrute régulièrement des inventoristes capables d’intervenir dans les magasins, souvent en horaires décalés.
En France, les candidats sont notamment orientés vers le portail rgis-job.rgiseu.com pour consulter les offres et déposer leur candidature. Les fiches revendiquées par Syrv4x semblent provenir directement de la partie utilisée par les équipes de recrutement pour suivre ces dossiers.
30 366 fiches de candidats diffusées gratuitement
Syrv4x annonce avoir récupéré 30 366 lignes représentant environ 28 Mo de données. Contrairement à une base proposée à la vente, le hacker indique avoir choisi de la diffuser gratuitement.
Chaque enregistrement peut correspondre à un candidat inscrit sur le portail RGIS et comporte un identifiant permettant de retrouver sa fiche dans l’outil de recrutement.
Noms, emails et téléphones des candidats
Les exemples diffusés montrent des fiches particulièrement détaillées avec le nom complet, l’adresse email et le numéro de téléphone du candidat.
La source de la candidature est également enregistrée. Certains profils proviennent directement du site RGIS-JOB, tandis que d’autres ont été importés depuis Indeed via Xtramile.
Pour certains candidats ayant ensuite rejoint l’entreprise, la base comporte également un numéro de badge et un numéro d’employé.
Les postes auxquels les personnes ont candidaté sont visibles
La fuite révèle également les offres d’emploi précises auxquelles chaque personne a postulé ainsi que la date de candidature.
Les exemples concernent notamment des postes d’inventoriste ou auditeur en inventaire à Rouen, Marseille, Toulouse, Montpellier, Reims ou encore en région parisienne.
Ces informations permettent donc de savoir non seulement qu’une personne a recherché un emploi chez RGIS, mais également dans quelle ville et pour quel poste.
Refusé, embauché, absent : les décisions des recruteurs apparaissent
La partie la plus sensible concerne probablement le suivi interne des candidatures. Les données comprennent différents statuts utilisés par les équipes RH pour gérer les candidats.
Dans les exemples publiés apparaissent notamment des mentions telles que « Refusé sur CV », « CV sélectionné », « Refus candidat », « Absent session », « Invité session » ou encore « Embauché ».
Le fichier conserve également un historique de ces changements avec leur date et, dans certains cas, le nom du recruteur ayant suivi la candidature.
Les sessions de recrutement sont également exposées
Les fiches peuvent contenir les sessions de recrutement auxquelles les candidats ont été convoqués, avec la date, le lieu et le statut de la session.
Plusieurs agences RGIS apparaissent ainsi dans les données, notamment à Montpellier, Rouen, Toulouse ou Trappes.
La structure prévoit même des champs permettant d’enregistrer des résultats ou scores liés aux exercices réalisés pendant ces sessions, notamment des erreurs de comptage ou des scores de mise en situation. L’échantillon communiqué ne permet toutefois pas d’affirmer que ces champs sont renseignés pour l’ensemble des candidats.
Des liens directs vers les CV figurent dans les données
Chaque fiche peut également contenir une URL permettant de télécharger le CV du candidat depuis le portail RGIS. La présence de ces liens montre que la base provient vraisemblablement d’un environnement utilisé directement par les recruteurs pour consulter les dossiers.
En revanche, les éléments diffusés ne permettent pas à eux seuls d’affirmer que les 30 366 CV eux-mêmes ont été téléchargés ou rendus publics. La fuite confirme pour le moment la présence des liens permettant normalement d’y accéder.
Une extraction réalisée le 10 octobre 2026
Les exemples publiés comportent un champ « extractedAt » daté du 10 octobre 2026. Plusieurs fiches avaient encore été mises à jour quelques semaines auparavant, notamment durant l’été et en septembre 2026.
Ces éléments indiquent que la collecte est très récente et qu’elle semble avoir porté sur un environnement de recrutement toujours utilisé, plutôt que sur une ancienne sauvegarde abandonnée.
Des candidats faciles à cibler avec de fausses offres d’emploi
La fuite peut être particulièrement efficace pour mener des campagnes de phishing ciblées autour de l’emploi. Un fraudeur pourrait connaître le nom du candidat, son téléphone, le poste auquel il a réellement postulé, la ville concernée et même l’étape à laquelle son recrutement s’est arrêté.
Il pourrait alors se faire passer pour un recruteur RGIS en évoquant une ancienne candidature, une nouvelle session de recrutement, une embauche ou la nécessité de transmettre des documents complémentaires.
Les personnes récemment embauchées pourraient également être ciblées avec de faux messages relatifs à leur badge, leur contrat ou leur intégration.
L’origine de l’accès reste inconnue
Syrv4x ne fournit aucune explication sur la manière dont les données auraient été récupérées. Il est donc impossible de déterminer s’il s’agit de la compromission d’un compte recruteur, d’une vulnérabilité du portail, d’un défaut de contrôle d’accès ou d’une autre méthode.
La structure des données et les URL vers des pages intitulées « panel/cvDetail.php » suggèrent néanmoins une extraction depuis l’interface de gestion des candidatures utilisée par les recruteurs, et non depuis les simples pages publiques d’offres d’emploi.
À ce stade, RGIS n’a pas publiquement confirmé cette fuite. Le chiffre de 30 366 fiches reste donc celui avancé par Syrv4x, mais les exemples diffusés montrent bien des données issues du portail français de recrutement de RGIS, avec des candidatures et des informations internes de suivi RH.