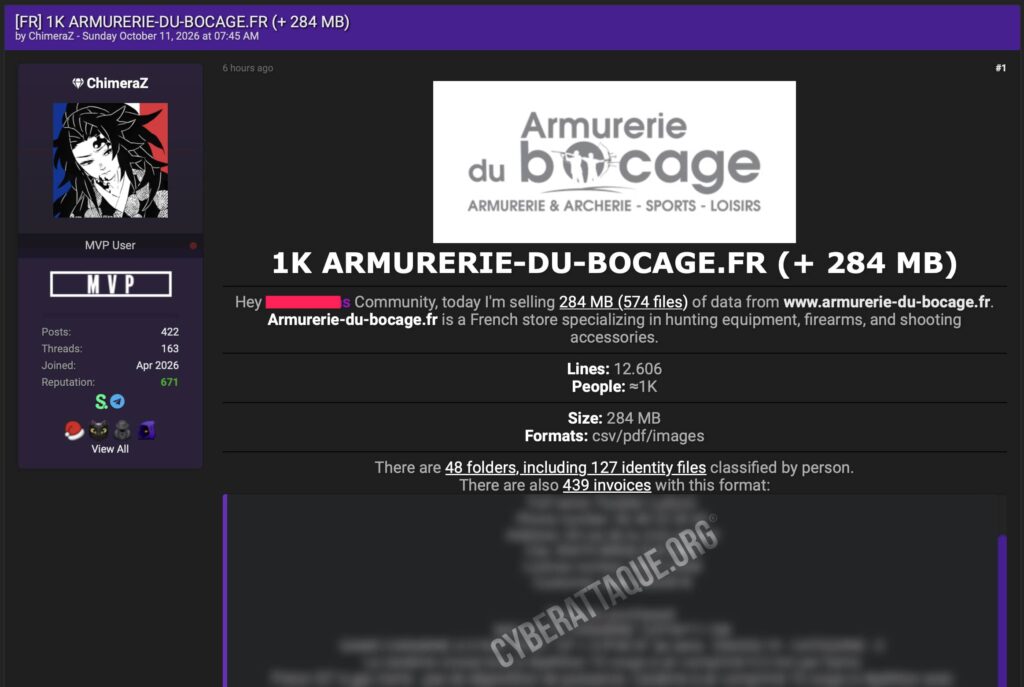
Armurerie du Bocage, commerce français spécialisé dans les armes, la chasse, le tir sportif et l’archerie, fait l’objet d’une revendication de fuite de données particulièrement sensible. Le hacker ChimeraZ affirme avoir récupéré 284 Mo de données représentant 574 fichiers, ainsi qu’une base contenant 12 606 lignes et concernant environ 1 000 personnes.
La nature des fichiers rend cette exposition particulièrement préoccupante : copies de pièces d’identité, factures détaillant les armes achetées, adresses personnelles, téléphones et numéros de permis ou de licence apparaissent dans les éléments diffusés avec la revendication.
Cyberattaque.org s’est procuré plusieurs échantillons mis à disposition par le hacker. Ils confirment notamment la présence de fichiers clients, de commandes, d’adresses de livraison et de facturation ainsi que de véritables factures émises par l’armurerie.
Une armurerie française installée en Vendée
Armurerie du Bocage est installée aux Achards, en Vendée. L’entreprise commercialise des armes et équipements destinés notamment à la chasse et au tir sportif, mais également des munitions, accessoires, optiques et produits d’archerie.
La nature de cette activité oblige une armurerie à traiter des informations qui peuvent devenir extrêmement sensibles lorsqu’elles sont associées : identité du client, coordonnées, références de commandes et, pour certaines transactions, informations liées aux autorisations permettant l’acquisition d’une arme.
574 fichiers et 48 dossiers récupérés
ChimeraZ affirme avoir récupéré un ensemble de 574 fichiers pour environ 284 Mo de données. L’archive serait organisée en 48 dossiers différents.
Le hacker revendique parallèlement 12 606 lignes issues de plusieurs tables ou exports. Ce chiffre ne correspond pas au nombre de victimes : ChimeraZ estime le nombre de personnes concernées à environ 1 000.
Plusieurs fichiers donnent une idée de la structure de l’environnement récupéré : un export intitulé 945_clients.csv, 698 lignes de commandes, 109 adresses de livraison, 104 adresses de facturation et 58 adresses enregistrées sont notamment annoncés.
127 dossiers contenant des pièces d’identité
La partie la plus sensible concerne les documents justificatifs. ChimeraZ affirme avoir identifié 127 fichiers d’identité classés par personne.
Les échantillons obtenus par Cyberattaque.org comprennent effectivement des documents associés à des clients, dont une copie de carte nationale d’identité. D’autres fichiers portent des intitulés faisant référence à des attestations ou licences.
Ces documents peuvent contenir des informations permettant une identification très complète de leur titulaire et présentent un risque important d’usurpation d’identité s’ils viennent à circuler plus largement.
439 factures permettent de connaître les achats réalisés
La fuite comprendrait également 439 factures. Leur contenu est particulièrement problématique puisqu’elles peuvent relier directement un client et son adresse à un produit acheté auprès de l’armurerie.
Les documents consultés montrent notamment des noms, coordonnées, codes clients, numéros de téléphone, numéros de permis ou de licence, références de commandes, produits achetés et montants réglés.
Sur certaines factures, le niveau de détail va jusqu’au modèle de l’arme, sa catégorie et son numéro de série. Il devient alors possible d’associer une personne et une adresse à l’acquisition d’un équipement précis.
Adresses de livraison et de facturation également récupérées
Plusieurs exports concernent directement les coordonnées utilisées lors des commandes. Ils peuvent contenir les noms, prénoms, adresses, codes postaux, villes et numéros de téléphone associés à la livraison ou à la facturation.
Le fichier clients comporte de son côté des adresses email, des identités et différentes informations relatives aux comptes. Un champ consacré aux mots de passe est également présent sous la forme de valeurs hachées dans les exemples consultés.
Il n’est donc pas possible de parler de mots de passe directement lisibles, mais leur exposition reste problématique, particulièrement si un ancien mécanisme de hachage insuffisamment robuste était utilisé.
Des commandes qui remontent à plusieurs années
Les échantillons montrent que les données ne concernent pas uniquement des achats récents. Certaines commandes remontent à 2019 et 2020, tandis que la revendication comporte également des références beaucoup plus récentes, dont des commandes enregistrées en septembre 2026.
L’exposition pourrait donc couvrir plusieurs années d’activité de l’armurerie et concerner aussi bien d’anciens que de récents clients.
Un risque physique qui dépasse la simple fuite de données
Une fuite touchant une armurerie présente un niveau de risque particulier. Une base classique contenant un nom et une adresse peut principalement alimenter du phishing ou de l’usurpation d’identité. Ici, certaines données permettent potentiellement de savoir qu’une personne a acheté une arme ou du matériel de tir et à quelle adresse cette commande a été livrée.
Cela ne permet évidemment pas d’affirmer que l’arme se trouve toujours au domicile du client : elle peut avoir été revendue, cédée ou stockée ailleurs. Mais la simple association entre identité, adresse et possession potentielle d’une arme crée un risque de sécurité physique supplémentaire.
Les numéros de licence, références de commandes et caractéristiques des produits peuvent également rendre beaucoup plus crédibles de faux appels ou messages se faisant passer pour l’armurerie, une administration ou un organisme lié au tir sportif.
La méthode utilisée par ChimeraZ reste inconnue
ChimeraZ ne précise pas comment il aurait obtenu cet ensemble. Les différents fichiers ressemblent à des exports provenant d’un environnement e-commerce et de sa gestion clients, auxquels s’ajoutent des documents stockés séparément.
Rien ne permet cependant de déterminer à ce stade si l’accès résulte d’une vulnérabilité du site, d’un compte compromis, d’un accès à un serveur de fichiers ou d’un autre scénario.
Les données sont désormais proposées à la vente
Contrairement à certaines publications gratuites, ChimeraZ indique ici proposer les données à la vente. Il a néanmoins diffusé plusieurs centaines d’échantillons permettant à des tiers d’en vérifier le contenu.
À ce stade, Armurerie du Bocage n’a pas publiquement confirmé cette fuite. Le volume complet de 284 Mo, les 574 fichiers et le nombre d’environ 1 000 personnes restent donc ceux annoncés par le hacker.
Les éléments obtenus par Cyberattaque.org confirment néanmoins la présence de données clients, de coordonnées personnelles, de documents d’identité et de factures détaillant certains achats. Dans le contexte d’une armurerie, cette combinaison fait de cette fuite une exposition particulièrement sensible.