AK Transport, société de transport routier basée à Saint-Étienne, fait l’objet d’une importante revendication de fuite de données. Le hacker Syrv4x affirme avoir récupéré puis diffusé gratuitement 11 681 enregistrements représentant environ 127 Mo de données liées à des livraisons.
Cyberattaque.org s’est procuré l’échantillon diffusé avec la revendication. Son contenu montre qu’il ne s’agit pas d’un simple fichier clients : les données permettent de suivre des colis avec le nom du destinataire, son téléphone, son email, son adresse exacte, ses coordonnées géographiques, le contenu déclaré du colis et les différentes étapes de livraison.
Plus préoccupant encore, l’échantillon contient des informations datées du 11 octobre 2026, soit le jour même de la publication. L’un des enregistrements correspond à un colis dont la commande venait tout juste d’être intégrée au système avant l’extraction des données.
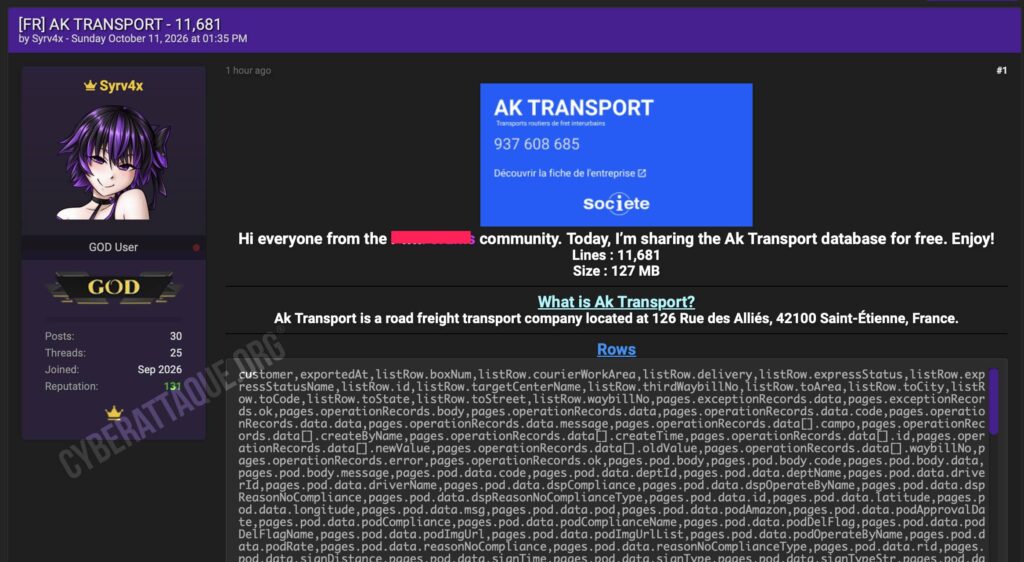
AK Transport, une société de transport basée à Saint-Étienne
AK Transport est une société française créée fin 2024 et installée au 126 rue des Alliés à Saint-Étienne. Son activité déclarée concerne le transport routier de marchandises avec notamment des véhicules n’excédant pas 3,5 tonnes.
Les données analysées montrent plus précisément une activité liée à la livraison de colis du dernier kilomètre. AK Transport apparaît également comme point partenaire dans des réseaux de gestion de colis.
Les données semblent provenir de l’écosystème de livraison GOFO
L’échantillon apporte un élément important sur l’origine technique des informations. Les données contiennent de nombreuses références au système de livraison GOFO, un acteur international spécialisé dans la livraison du dernier kilomètre pour le commerce en ligne.
GOFO fonctionne avec un réseau de prestataires locaux chargés d’effectuer les livraisons finales. Dans l’échantillon obtenu par Cyberattaque.org, les colis sont associés à un code de livraison comportant la mention AKT, tandis que les journaux techniques indiquent explicitement que les informations de commande sont prises en charge par le système GOFO.
Ces éléments suggèrent fortement que les 11 681 enregistrements correspondent à des colis confiés à AK Transport dans le cadre d’un réseau logistique plus large, et non nécessairement à des clients ayant directement contracté avec l’entreprise stéphanoise.
Noms, téléphones, emails et adresses exactes des destinataires
Les données visibles comprennent de nombreuses informations nécessaires à la livraison : nom du destinataire, numéro de téléphone, adresse email, rue, code postal, ville, département et pays.
L’adresse n’est pas uniquement enregistrée sous forme de texte. Le fichier peut également comporter des coordonnées GPS avec latitude et longitude, permettant de localiser très précisément le point de livraison.
On retrouve également le numéro de suivi, les références utilisées entre les différents acteurs de la chaîne logistique et le centre chargé de traiter le colis.
Le contenu déclaré des colis apparaît dans les données
Autre particularité importante : certains enregistrements contiennent la liste des produits présents dans le colis.
L’exemple analysé par Cyberattaque.org comporte ainsi plusieurs catégories d’articles de consommation. Il devient donc potentiellement possible d’associer une personne, une adresse physique et le contenu de sa livraison.
Les fichiers disposent également de champs liés au poids du colis, à ses dimensions, au type de service utilisé, au commerçant ou prestataire à l’origine de l’envoi et au montant associé à l’expédition.
Des colis encore en cours de livraison
La fraîcheur des informations est probablement l’élément le plus inquiétant de cette revendication. Dans l’échantillon, Cyberattaque.org a observé un colis enregistré dans le système le 11 octobre 2026 et encore indiqué comme « en transit » au moment de l’extraction.
L’horodatage montre que les données ont été exportées moins d’une heure après l’enregistrement de cette commande. Cela suggère que l’accès utilisé pour constituer la base était extrêmement récent au moment de la publication.
Cette proximité temporelle est très différente d’une ancienne base clients remise en circulation plusieurs années après son vol : ici, certaines informations semblent concerner des livraisons réellement en cours.
Suivi complet, incidents et preuves de livraison prévus dans la structure
La structure de la base comporte plusieurs centaines de champs relatifs au fonctionnement logistique. Elle prévoit notamment les étapes de suivi du colis, les centres traversés, les horaires de traitement, les incidents de livraison et les informations relatives au livreur.
Des champs sont également prévus pour les preuves de livraison, avec notamment des références à des photographies, au type de signature ainsi qu’aux coordonnées géographiques associées à la remise du colis.
Ces champs ne sont pas nécessairement renseignés pour chacun des 11 681 enregistrements. Dans le cas d’un colis tout juste enregistré, par exemple, aucune preuve de livraison ne peut encore exister.
Un risque évident de faux SMS de livraison
Ces informations constituent une matière particulièrement efficace pour mener des campagnes de smishing, ces faux SMS prétendant qu’un colis doit être reprogrammé ou qu’un petit montant doit être payé.
Un fraudeur pourrait ici disposer du véritable nom du destinataire, de son adresse, de son téléphone, de son numéro de suivi et potentiellement du contenu de son colis. Un message frauduleux faisant référence à une livraison réellement attendue deviendrait beaucoup plus difficile à identifier.
La présence d’informations concernant des colis encore en transit pourrait également permettre de cibler une victime précisément au moment où elle attend effectivement une livraison.
11 681 lignes ne signifient pas 11 681 personnes
Le chiffre annoncé par Syrv4x doit toutefois être interprété correctement. Les 11 681 lignes semblent correspondre à des enregistrements de livraison ou numéros de suivi, et non nécessairement à autant de personnes différentes.
Une même personne peut recevoir plusieurs colis et apparaître plusieurs fois dans la base. Le nombre exact de destinataires uniques reste donc inconnu à ce stade.
L’origine exacte de l’accès reste à déterminer
Syrv4x n’explique pas comment il a obtenu ces informations. Les éléments techniques observés ressemblent davantage à une extraction depuis une plateforme logistique de suivi de colis qu’à une base commerciale classique appartenant exclusivement à AK Transport.
Il reste donc à déterminer si l’accès provient directement d’un compte ou d’un environnement utilisé par AK Transport, d’une interface mise à disposition par GOFO ou d’un autre maillon technique de la chaîne de livraison.
À ce stade, AK Transport n’a pas publiquement confirmé cette fuite. Les 11 681 enregistrements et le volume de 127 Mo restent ceux annoncés par Syrv4x. L’échantillon analysé par Cyberattaque.org confirme néanmoins la présence de données de livraison extrêmement détaillées et datées du jour même de la publication, certaines concernant des colis qui n’avaient pas encore atteint leur destinataire.