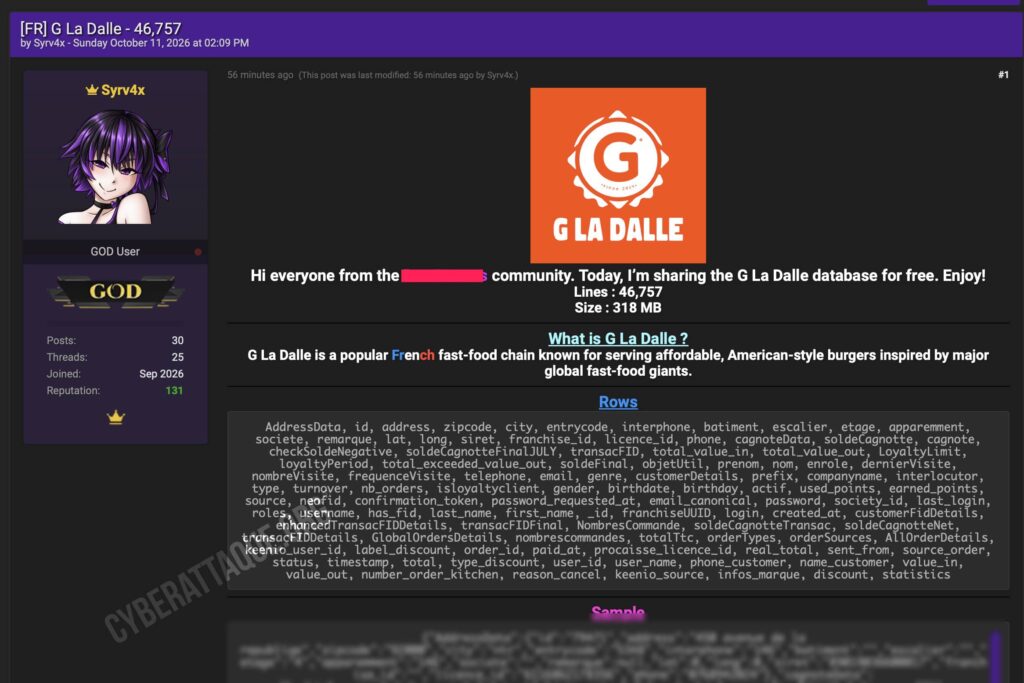
G La Dalle, enseigne française de restauration rapide, fait l’objet d’une importante revendication de fuite de données. Le hacker Syrv4x a diffusé gratuitement une base d’environ 318 Mo qu’il attribue à l’enseigne.
Cyberattaque.org a analysé le fichier diffusé. Il contient exactement 46 756 lignes mêlant données clients, informations de fidélité, historiques de commandes, adresses de livraison et références liées aux différents points de vente.
Surtout, l’analyse montre que la fuite ne semble pas concerner une seule franchise. Nous avons identifié 96 établissements disposant d’un SIRET valide dans les données. Huit autres valeurs présentes dans les champs SIRET ont été écartées de notre décompte car elles ne correspondent pas à des identifiants valides.
Une fuite qui concerne de nombreux restaurants du réseau
Au premier regard, certains enregistrements pouvaient laisser penser à une fuite provenant d’une franchise particulière. L’analyse du fichier complet montre finalement un périmètre beaucoup plus large.
Au total, 96 SIRET valides différents apparaissent dans les données. Ils correspondent à des établissements exploités sous différentes sociétés du réseau G La Dalle.
Parmi les établissements les plus représentés figurent notamment GLD Bois-Colombes, G La Dalle Nanterre, GLD Burger, BIG GLD, Team VLG, GLD Clichy, G La Dalle Clamart, GLD Bobigny, GLD Creil, GLD Conflans ou encore GLD Trappes.
Ce constat ne signifie pas que 96 restaurants ont été piratés individuellement. Il indique plutôt que le fichier récupéré par le hacker semble provenir d’un système mutualisé capable de centraliser les données de nombreux établissements ou franchisés.
46 756 lignes, mais pas forcément autant de clients
Le fichier est au format JSONL, avec une fiche structurée par ligne. Nous avons comptabilisé 46 756 enregistrements.
Ce chiffre ne peut toutefois pas être présenté comme 46 756 victimes uniques. Certaines personnes peuvent apparaître plusieurs fois ou être présentes sous différentes formes dans les données.
Un autre indicateur permet cependant de mesurer l’ampleur de la fuite : l’analyse fait ressortir plus de 42 000 numéros de téléphone distincts. Les adresses email sont, elles, beaucoup moins systématiquement renseignées.
Téléphones, fidélité et habitudes des clients
Les fiches peuvent contenir le prénom, le nom, le numéro de téléphone ou l’adresse email du client, mais aussi des données permettant de retracer sa relation avec l’enseigne.
On retrouve notamment la date d’inscription, la dernière visite, le nombre de visites, la fréquence de fréquentation, le nombre de commandes ainsi que différentes informations liées au programme de fidélité.
Les champs consacrés à la cagnotte permettent également de retrouver les points gagnés, les points utilisés ou le solde disponible. La base précise parfois comment le client a été enregistré, par exemple depuis une caisse ou une borne.
Des adresses avec codes d’entrée et interphones
La partie consacrée aux livraisons contient des informations beaucoup plus sensibles qu’une simple adresse postale.
Selon les fiches, il est possible de retrouver l’adresse, le code postal, la ville, mais également le code d’entrée de l’immeuble, l’interphone, le bâtiment, l’escalier, l’étage ou le numéro d’appartement.
Tous ces champs ne sont évidemment pas renseignés pour chaque client. Mais Cyberattaque.org a bien observé des fiches dans lesquelles plusieurs de ces informations sont présentes simultanément.
C’est un point particulièrement sensible : contrairement à un simple numéro de téléphone ou une adresse email, ces informations peuvent faciliter l’accès physique à un immeuble ou l’identification très précise du domicile d’une personne.
Des commandes remontant au moins à 2022
La base contient également des historiques liés aux commandes : numéro de commande, date, montant, statut, type de commande, source, restaurant et références internes de caisse.
Dans les données analysées, nous avons retrouvé des opérations allant d’octobre 2022 à septembre 2026. La fuite couvre donc potentiellement plusieurs années d’activité du réseau.
Il faut néanmoins rester prudent avec ces historiques. Certaines informations sont répétées ou imbriquées dans les fiches et ne permettent pas de considérer chaque occurrence comme une commande différente. Nous avons donc volontairement écarté tout décompte global des commandes qui aurait été trop approximatif.
Pas de mots de passe confirmés dans les données analysées
La structure technique comporte bien des champs intitulés « password », « username », « last_login » ou « confirmation_token ».
Leur simple présence ne signifie toutefois pas que des identifiants ont été volés. Dans les enregistrements observés, ces champs sont vides ou renseignés avec la valeur null.
Nous n’avons donc trouvé, à ce stade, aucun mot de passe exploitable dans les données analysées. Présenter cette fuite comme contenant des mots de passe serait donc trompeur.
Des données idéales pour des arnaques très ciblées
Le risque le plus évident concerne désormais le phishing et les arnaques par SMS. Avec un véritable prénom, un numéro de téléphone et parfois des informations de fidélité ou de commande, un fraudeur peut fabriquer un message beaucoup plus crédible.
Une fausse cagnotte à récupérer, un remboursement après une commande, un problème de livraison ou une demande de vérification du compte constituent autant de prétextes possibles.
Pour les personnes dont l’adresse et les informations d’accès au logement figurent dans le fichier, les conséquences dépassent également le simple risque numérique.
Le point d’entrée de la fuite reste inconnu
Syrv4x ne précise pas comment il a obtenu cette base. L’étendue des données et la présence de dizaines d’établissements différents pourraient correspondre à l’accès à une plateforme centrale, un outil de fidélité, un système de caisse ou une solution utilisée par plusieurs franchisés.
Il est en revanche impossible, avec les seuls fichiers disponibles, de déterminer précisément quel système a été compromis ou si un prestataire externe est impliqué.
Au moment de la rédaction, G La Dalle n’a pas publiquement confirmé cette fuite. La diffusion du fichier permet néanmoins d’en vérifier directement une partie du contenu : près de 47 000 fiches, plus de 42 000 téléphones distincts et des données rattachées à au moins 96 établissements identifiables.