Snowleader, le spécialiste français des équipements de montagne et des sports outdoor, confirme avoir été victime d’une cyberattaque ayant potentiellement exposé les données personnelles de ses clients. Dans un email dont Cyberattaque.org s’est procuré une copie, l’entreprise haut-savoyarde reconnaît un piratage informatique de son site internet. Certaines informations personnelles pourraient avoir été consultées ou dérobées par des individus non autorisés. Par précaution, Snowleader a invalidé les mots de passe des comptes clients et poursuit ses investigations pour déterminer l’étendue de l’incident.
Fondée en 2008 au Grand-Bornand, en Haute-Savoie, Snowleader est une entreprise française spécialisée dans la vente en ligne de matériel de ski, de snowboard, de randonnée et de vêtements outdoor. Son siège est installé à Épagny-Metz-Tessy, près d’Annecy. Présente dans plusieurs pays européens, l’enseigne a dépassé les 100 millions d’euros de chiffre d’affaires sur son exercice 2025 et poursuit son développement international.
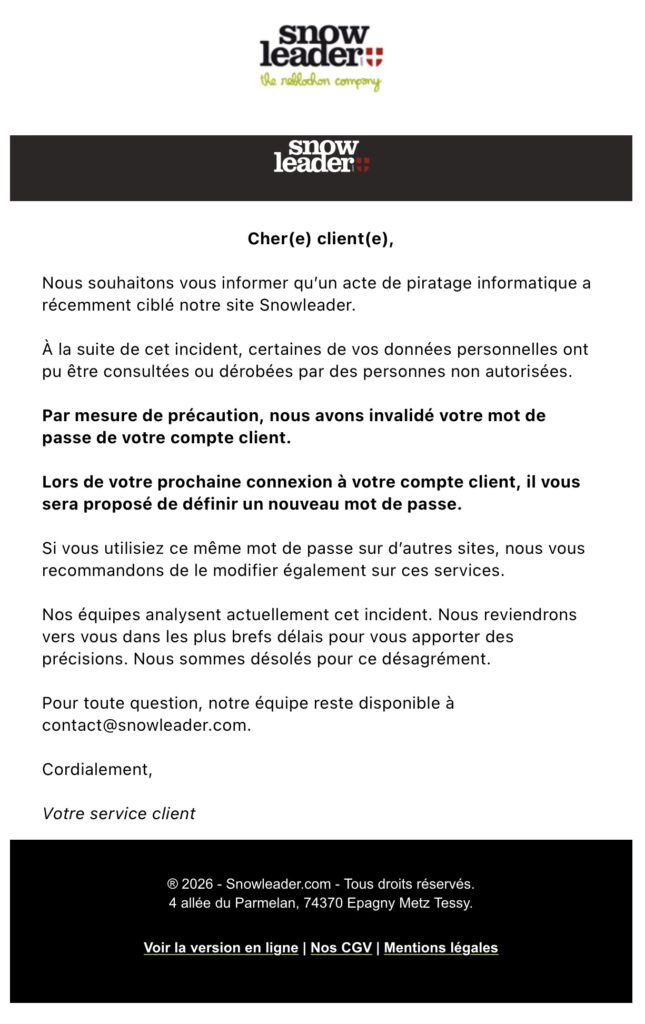
Snowleader reconnaît un piratage de son site internet
Dans une notification adressée à ses clients, Snowleader annonce avoir récemment été la cible d’une attaque informatique.
L’entreprise indique que certaines données personnelles ont pu être consultées ou récupérées par des personnes non autorisées.
La date exacte de la cyberattaque n’est pas précisée dans le message. Snowleader ne communique pas davantage sur la découverte de l’intrusion, sa durée ou la méthode utilisée par les pirates.
Aucun groupe cybercriminel n’est identifié et aucune revendication directement associée à cet incident n’a été établie dans le cadre de cette enquête.
Quelles données personnelles ont été compromises ?
La notification reste particulièrement vague concernant les informations auxquelles les pirates ont pu accéder.
Snowleader évoque des données personnelles susceptibles d’avoir été consultées ou dérobées, sans préciser leur nature.
Un site de commerce électronique traite habituellement les identités de ses clients, leurs coordonnées, leurs adresses de livraison et leurs historiques de commandes. Mais aucun élément ne permet actuellement de confirmer que ces catégories de données figurent parmi les informations compromises chez Snowleader.
La société ne précise pas non plus si des données bancaires sont concernées ou exclues de l’incident.
Le nombre de clients potentiellement touchés reste également inconnu. La notification ne fournit aucun bilan chiffré et ne permet pas de déterminer si l’ensemble des comptes a pu être exposé.
Tous les mots de passe des clients destinataires invalidés par précaution
La mesure de sécurité la plus importante annoncée par Snowleader concerne les mots de passe des comptes clients.
L’entreprise explique avoir invalidé les mots de passe des comptes concernés par sa notification. Lors de leur prochaine connexion, les utilisateurs devront en définir un nouveau.
Cette décision ne signifie pas nécessairement que les mots de passe ont été volés. Elle peut constituer une précaution destinée à empêcher une utilisation frauduleuse des comptes après une intrusion.
Snowleader ne précise pas si les empreintes des mots de passe ont été accessibles aux pirates ni quel mécanisme de protection est utilisé.
L’entreprise recommande également à ses clients de modifier leur mot de passe sur les autres sites où ils utiliseraient la même combinaison.
Une cyberattaque dont l’origine reste à déterminer
À ce stade, Snowleader ne fournit aucune explication technique sur les circonstances de l’intrusion.
Une vulnérabilité du site marchand, la compromission d’identifiants administrateurs ou l’accès frauduleux à une base de données pourraient expliquer ce type d’incident. Aucune de ces hypothèses n’est toutefois confirmée.
Il reste également impossible de déterminer si les attaquants ont directement compromis l’infrastructure de Snowleader ou un composant informatique utilisé pour exploiter sa boutique en ligne.
L’entreprise affirme que ses équipes analysent toujours l’incident et promet de communiquer de nouvelles précisions aux clients.
Des risques de fraude pour les clients du spécialiste de la montagne
Si les coordonnées personnelles ou les historiques d’achat ont effectivement été récupérés, les clients pourraient être exposés à des tentatives d’hameçonnage ciblées.
Des cybercriminels pourraient notamment se faire passer pour Snowleader ou pour un transporteur afin d’annoncer un problème de livraison, un remboursement ou une vérification de compte.
La période précédant les fêtes de fin d’année, particulièrement importante pour les ventes d’équipements de ski et de montagne, pourrait rendre ces messages frauduleux plus crédibles.
Aucune exploitation frauduleuse des informations potentiellement compromises n’est signalée dans la notification. Les clients sont néanmoins invités à rester vigilants face aux messages inattendus et à ne pas réutiliser leur ancien mot de passe.
Snowleader confirme l’attaque, mais ne communique aucun bilan
Au 18 novembre 2026, Cyberattaque.org a pu examiner une notification attribuée à Snowleader dans laquelle l’enseigne reconnaît explicitement un piratage informatique et une possible exposition des données personnelles de ses clients.
Les mots de passe des comptes concernés ont été invalidés par précaution, et l’entreprise indique poursuivre ses investigations.
Les clients souhaitant obtenir des renseignements peuvent contacter Snowleader à l’adresse contact@snowleader.com.
Cette confirmation touche une enseigne française majeure du commerce en ligne, particulièrement connue des amateurs de sports de montagne. L’absence de précisions sur les données compromises laisse pour l’instant ses clients dans l’incertitude quant aux conséquences réelles de cette cyberattaque.