BackPower, entreprise française spécialisée dans le reconditionnement et la fabrication de batteries au lithium, fait l’objet d’une cyberattaque revendiquée ce 23 septembre 2026. Le hacker Quantique affirme avoir extrait l’intégralité d’une base MariaDB comprenant 633 tables, avant d’en supprimer le contenu.
La revendication évoque environ 47 millions de lignes. Ce chiffre correspond à des enregistrements présents dans les différentes tables et ne doit surtout pas être interprété comme 47 millions de clients ou de personnes touchées.
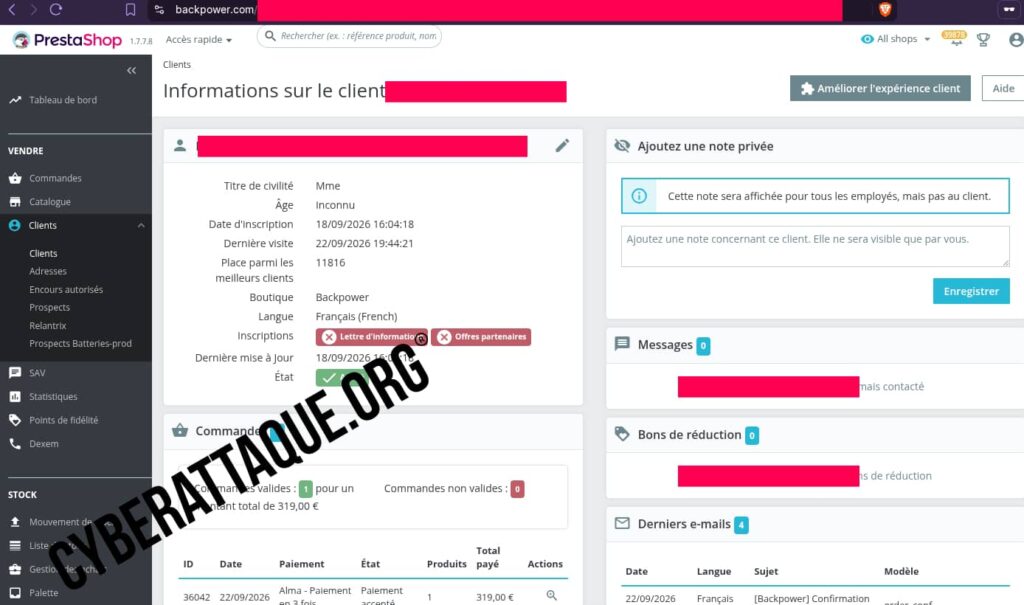
BackPower revendique plus de 30 000 clients
Installée à Monteux dans le Vaucluse, BackPower remet à neuf des batteries destinées notamment aux vélos, trottinettes, scooters, motos et autres équipements électriques. Anciennement connue sous le nom VeloBatterie, l’activité a adopté la marque BackPower en 2025 et appartient au groupe français Batteries Prod. L’entreprise indique aujourd’hui avoir travaillé avec plus de 30 000 clients.
Son fonctionnement implique nécessairement de nombreuses données opérationnelles : comptes clients, commandes, produits, paiements, expéditions, service après-vente ou encore échanges avec les utilisateurs. Le volume revendiqué par le hacker peut donc provenir d’un grand nombre de tables techniques et historiques sans refléter directement le nombre de personnes concernées.
Le dépôt de code et des identifiants auraient d’abord été récupérés
Quantique affirme avoir commencé par examiner les interfaces utilisées par le site avant de parvenir à récupérer le dépôt Git complet de BackPower. Selon son récit, celui-ci lui aurait permis d’obtenir des identifiants de connexion et différentes clés d’API.
Le hacker dit avoir ensuite utilisé ces informations pour se connecter directement à une base MariaDB et en extraire les 633 tables disponibles. Aucun élément communiqué par BackPower ne permet pour le moment de confirmer publiquement cette chaîne d’intrusion.
Des captures de l’interface PrestaShop de BackPower viennent également compléter la revendication.
47 millions de lignes annoncées
La base est proposée à la vente pour 5 000 dollars, prix annoncé comme négociable. Le hacker accompagne sa publication de plusieurs captures et d’un échantillon présenté comme provenant des différentes tables récupérées.
Cyberattaque.org a également reçu une archive présentée comme un échantillon de cette fuite. En l’absence de possibilité de valider à ce stade l’intégralité des 47 millions de lignes, ce volume reste celui revendiqué par Quantique.
Des boîtes mail et le domaine historique utilisés
La compromission revendiquée ne s’arrêterait pas à la base de données. Quantique affirme avoir récupéré les e-mails reçus et envoyés et disposer d’un accès au serveur SMTP de l’entreprise.
Le hacker a également envoyé des e-mails utilisant le domaine velobatterie.fr, anciennement exploité par l’entreprise avant son changement de marque vers BackPower. Cet élément montre que la compromission revendiquée touche potentiellement aussi l’infrastructure de messagerie associée à l’ancien nom de l’entreprise.
Un tel accès est particulièrement sensible. Des messages envoyés depuis un domaine historiquement lié à l’entreprise peuvent apparaître légitimes aux yeux de clients ou de partenaires et faciliter des campagnes de phishing particulièrement crédibles.
Le hacker affirme avoir supprimé toute la base
Le point le plus préoccupant de la revendication concerne l’intégrité même du système. Après avoir réalisé son extraction, Quantique affirme avoir effacé l’intégralité de la base de données.
Au moment de la publication de cet article, le site de BackPower est hors ligne. Cette indisponibilité ne permet cependant pas, à elle seule, de confirmer que l’intégralité de la base de données a effectivement été supprimée comme l’affirme le hacker. Elle témoigne néanmoins d’un impact opérationnel visible concomitant à la revendication.
Une compromission potentiellement beaucoup plus large qu’une fuite clients
Si l’accès au dépôt de code, à la base MariaDB et au système de messagerie est confirmé, l’incident serait plus sérieux qu’une simple fuite de données personnelles. Il pourrait donner à un attaquant une vision détaillée de l’architecture du site, des services utilisés et des échanges internes.
Les identifiants et clés d’API éventuellement récupérés constituent également un risque secondaire : lorsqu’ils sont réutilisés sur plusieurs services ou restent valides après l’incident, ils peuvent permettre de rebondir vers d’autres ressources de l’entreprise.
À ce stade, le nombre de clients réellement concernés, les catégories exactes de données personnelles extraites et l’étendue précise de l’impact restent à établir. Cyberattaque.org ne reproduit volontairement aucun identifiant, secret technique ou donnée personnelle provenant des éléments diffusés.