Le groupe LDLC confirme avoir subi un incident de sécurité après qu’un acteur malveillant a obtenu un accès non autorisé à l’un de ses systèmes d’information. Cet accès aurait permis la consultation de plusieurs catégories de données personnelles appartenant à des clients.
Ce matin, plusieurs personnes ont signalé sur X avoir reçu une notification de la marque. Dans un message adressé aux personnes concernées, dont Cyberattaque.org s’est procuré une copie, LDLC détaille les informations susceptibles d’avoir été consultées et les mesures prises après la découverte de l’incident.
Le groupe LDLC est un acteur français spécialisé dans la vente de matériel informatique, high-tech et équipements électroniques. Il exploite notamment plusieurs sites e-commerce et un réseau de boutiques physiques en France.
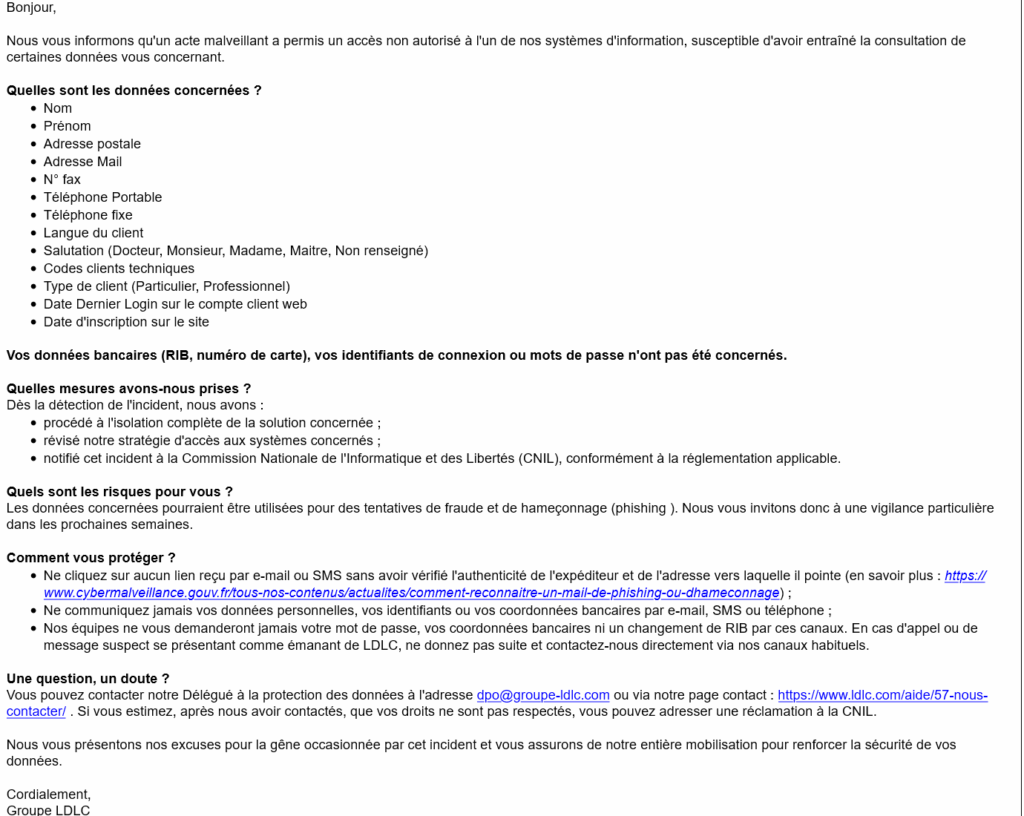
Noms, adresses, emails et numéros de téléphone concernés
Selon LDLC, les données susceptibles d’avoir été consultées comprennent le nom, le prénom, l’adresse postale, l’adresse email, le numéro de fax, le numéro de téléphone portable et le téléphone fixe.
Des informations plus techniques liées au compte client sont également concernées : langue du client, civilité, codes clients techniques, type de client — particulier ou professionnel — ainsi que la date de dernière connexion au compte web et la date d’inscription sur le site.
Ces données permettent donc potentiellement de relier l’identité d’un client à ses coordonnées complètes et à certaines informations relatives à son compte chez LDLC.
Pas de carte bancaire, RIB ni mot de passe selon LDLC
Le groupe précise toutefois que les données bancaires, notamment les RIB et numéros de carte, ne sont pas concernées par cet incident.
LDLC indique également que les identifiants de connexion et mots de passe n’ont pas été exposés. À ce stade, rien dans le message transmis aux victimes ne laisse donc penser que des moyens de paiement ou des mots de passe clients aient été compromis.
Un accès non autorisé à l’un des systèmes du groupe
LDLC parle d’un « acte malveillant » ayant permis un accès non autorisé à l’un de ses systèmes d’information. L’entreprise ne précise cependant pas dans son message la méthode utilisée par l’attaquant, la date exacte de la compromission ni la durée pendant laquelle cet accès a été possible.
À ce stade, il n’est donc pas possible de déterminer si l’incident provient d’une vulnérabilité, d’identifiants compromis, d’un prestataire, d’une erreur de configuration ou d’un autre scénario.
Le terme employé par LDLC reste également prudent : l’entreprise évoque des données ayant pu être « consultées ». Le message ne permet pas d’affirmer qu’une base complète a été téléchargée ou exfiltrée par l’attaquant.
La solution concernée a été isolée
Après la détection de l’incident, LDLC indique avoir procédé à l’isolation complète de la solution concernée et avoir revu sa stratégie d’accès aux systèmes affectés.
Le groupe précise également avoir notifié l’incident à la Commission nationale de l’informatique et des libertés (CNIL), conformément à la réglementation applicable.
Des informations particulièrement utiles pour du phishing ciblé
Même en l’absence de mots de passe ou de données bancaires, l’exposition d’un ensemble composé du nom, de l’adresse, de l’email et du téléphone reste exploitable par des cybercriminels.
Ces informations peuvent notamment servir à construire des campagnes de phishing ou de fraude beaucoup plus crédibles. Un attaquant pourrait se faire passer pour LDLC, un transporteur, un service après-vente ou un autre prestataire en utilisant de véritables informations personnelles pour rassurer sa victime.
LDLC avertit d’ailleurs directement les clients concernés contre les emails, SMS ou appels suspects et rappelle que ses équipes ne demanderont jamais un mot de passe, des coordonnées bancaires ou un changement de RIB par ces canaux.
Le nombre de clients touchés reste inconnu
L’incident est officiellement confirmé par le groupe LDLC, contrairement à de nombreuses revendications de cyberattaques qui circulent sans validation de l’entreprise concernée.
Le groupe ne précise toutefois pas dans le message consulté par Cyberattaque.org combien de personnes sont concernées, ni le volume exact de données auxquelles l’attaquant a pu accéder.
En l’absence d’informations supplémentaires, l’étendue exacte de l’incident reste donc inconnue. Les clients ayant reçu cette notification doivent néanmoins rester particulièrement vigilants face aux tentatives de phishing susceptibles d’utiliser leurs véritables coordonnées.