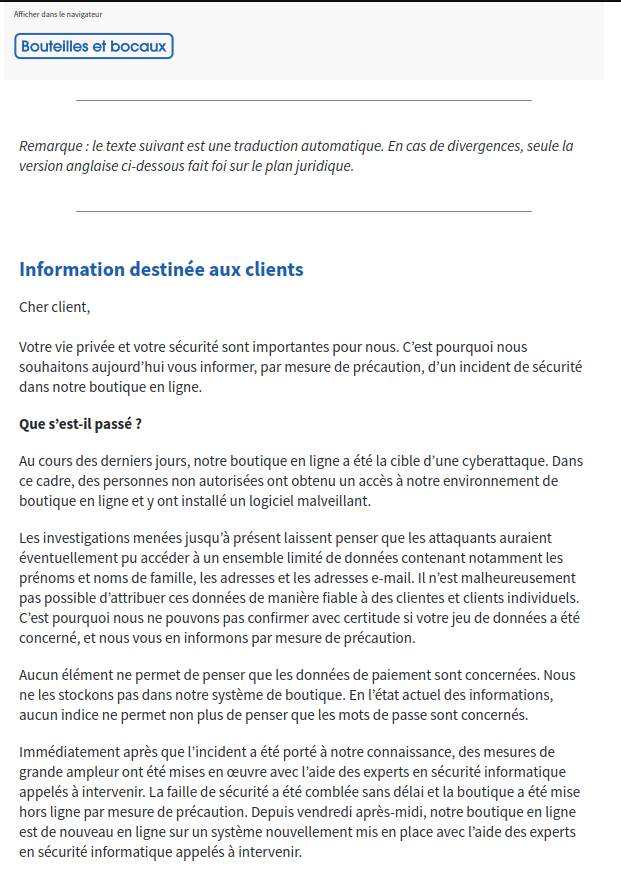
Bouteilles et bocaux informe ses clients avoir été victime d’une cyberattaque visant directement sa boutique en ligne. Des hackers sont parvenues à accéder à l’environnement du site et à y installer un logiciel malveillant.
Les premières investigations indiquent que les attaquants auraient également pu accéder à un ensemble limité de données contenant notamment les noms, prénoms, adresses postales et adresses e-mail de clients. L’entreprise indique en revanche ne disposer d’aucun élément laissant penser que des données de paiement ou des mots de passe ont été compromis.
Une intrusion directement dans l’environnement de la boutique
Contrairement à un incident touchant uniquement un prestataire externe, la communication envoyée aux clients décrit ici un accès non autorisé à l’environnement de la boutique en ligne.
Les attaquants sont parvenus à aller suffisamment loin pour installer un logiciel malveillant sur le système. La nature exacte de ce programme, sa fonction et la durée pendant laquelle il est resté présent ne sont pas précisées.
Il n’est donc pas encore possible de déterminer précisément le scénario technique utilisé pour l’intrusion : exploitation d’une vulnérabilité du site, compromission d’un compte administrateur, extension vulnérable ou autre accès à l’infrastructure.
Des données clients ont potentiellement été accessibles
Les investigations réalisées après la découverte de l’attaque laissent penser que les cybercriminels auraient pu accéder à un ensemble limité de données personnelles.
Les informations potentiellement concernées comprennent notamment :
- prénom ;
- nom ;
- adresse postale ;
- adresse e-mail.
L’entreprise précise toutefois qu’elle n’est pas en mesure d’attribuer de manière fiable les données potentiellement consultées à chaque client. Elle a donc choisi d’informer les destinataires du message par précaution, sans pouvoir confirmer individuellement que leurs informations ont effectivement été exposées.
Aucune donnée de paiement stockée dans la boutique
Un point important concerne les informations bancaires. Bouteilles et bocaux affirme ne pas stocker les données de paiement dans son système de boutique en ligne et indique qu’aucun élément découvert jusqu’à présent ne laisse penser qu’elles ont été compromises.
L’entreprise précise également ne disposer d’aucun indice montrant que les mots de passe des clients ont été concernés par l’incident.
Ces conclusions correspondent toutefois à l’état actuel des investigations. Elles pourront être affinées à mesure que l’analyse technique de l’environnement compromis progresse.
La boutique entièrement mise hors ligne
Dès la découverte de l’incident, Bouteilles et bocaux indique avoir fait intervenir des experts en sécurité informatique. La vulnérabilité à l’origine de l’intrusion aurait été corrigée et la boutique a été mise hors ligne par précaution.
Cette interruption a permis aux équipes de travailler sur un environnement isolé plutôt que de maintenir en production un système sur lequel un logiciel malveillant avait été découvert.
Un nouveau système mis en place avant la réouverture
La réponse ne s’est pas limitée à supprimer le programme malveillant. L’entreprise indique avoir remis sa boutique en ligne sur un système nouvellement mis en place avec l’aide des experts en cybersécurité.
Le nouveau dispositif est opérationnel depuis vendredi après-midi. Cette reconstruction permet notamment de réduire le risque qu’un mécanisme de persistance laissé par les attaquants subsiste dans l’ancien environnement.
Pourquoi l’installation d’un malware sur une boutique en ligne est préoccupante
L’installation d’un logiciel malveillant dans l’environnement d’un site e-commerce constitue un niveau de compromission important. Selon sa nature et les droits obtenus, un tel programme peut théoriquement servir à maintenir un accès, collecter des informations, modifier des pages ou surveiller certaines opérations.
Dans le cas présent, rien ne permet cependant d’affirmer que le malware avait pour objectif de dérober des données bancaires ou des identifiants. Bouteilles et bocaux indique précisément ne disposer d’aucun élément allant dans ce sens.
Le fait que des données personnelles aient potentiellement été accessibles montre néanmoins que les attaquants ne se sont pas contentés d’envoyer des requêtes contre le site : ils ont réussi à pénétrer suffisamment profondément dans l’environnement de la boutique pour y déposer du code malveillant.
Le risque principal concerne désormais le phishing ciblé
Les informations potentiellement exposées peuvent être utilisées pour préparer des campagnes de phishing ou d’ingénierie sociale. Un fraudeur disposant du véritable nom, de l’adresse postale et de l’adresse e-mail d’un client peut construire un message beaucoup plus crédible.
La cyberattaque elle-même peut également devenir un prétexte. De faux messages pourraient par exemple demander à un client de confirmer son compte, vérifier une commande ou effectuer une prétendue opération de sécurité à la suite de l’incident.
Les personnes ayant reçu la notification doivent donc rester particulièrement vigilantes face aux e-mails faisant référence à Bouteilles et bocaux, notamment lorsqu’ils demandent de saisir un mot de passe, des coordonnées bancaires ou d’autres informations personnelles.
Le nombre de clients réellement concernés reste inconnu
La communication ne précise pas le nombre de personnes potentiellement touchées ni le volume de données auquel les attaquants auraient eu accès.
L’entreprise reconnaît surtout ne pas être capable, à ce stade, de déterminer précisément quels clients figurent dans l’ensemble de données potentiellement consulté. C’est pour cette raison qu’elle a choisi une notification préventive.
Il reste également à déterminer la date exacte de l’intrusion, la durée de présence du logiciel malveillant et la méthode utilisée pour pénétrer l’environnement de la boutique. Les investigations devront permettre de préciser le périmètre réel de cette cyberattaque.