Une importante fuite de données touche Fournishop, une boutique française spécialisée dans les fournitures destinées aux bijoutiers et aux commerçants. Le 16 novembre 2026, le cybercriminel Chimera a annoncé la diffusion d’une base de 1,65 million d’enregistrements attribués au site marchand. Cyberattaque.org s’est procuré l’archive de 72 fichiers et a identifié 45 314 fiches clients, plus de 200 000 enregistrements d’adresses et près de 90 000 commandes. Mais la découverte la plus inquiétante concerne les mots de passe : 40 982 comptes utilisent MD5, un ancien algorithme de hachage aujourd’hui inadapté à leur protection.
Fournishop est une boutique en ligne française implantée à Grasse, dans les Alpes-Maritimes. Présente sur le marché depuis les années 2000, elle commercialise des présentoirs à bijoux, écrins, emballages cadeaux et accessoires destinés aux professionnels de la bijouterie, aux créateurs et aux commerçants. Son activité s’adresse aussi bien aux entreprises qu’aux particuliers. Le site est aujourd’hui exploité par la société Mozart Shop, qui a repris le fonds de commerce précédemment exploité par Globe Sellers.
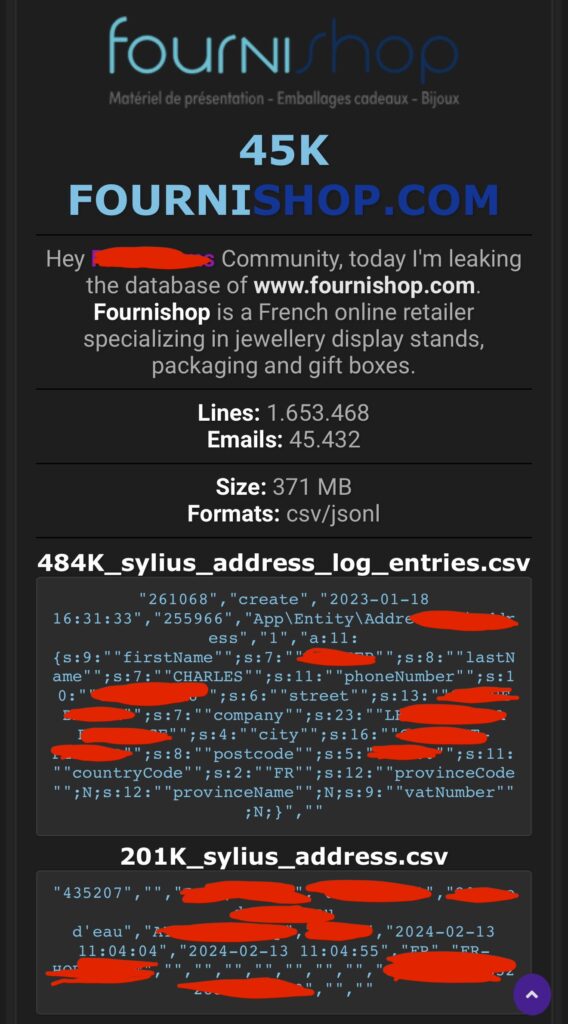
Chimera diffuse une base de plus de 370 Mo
Le lundi 16 novembre 2026, à 23 h 07, le hacker Chimera annonce la divulgation de données attribuées à fournishop.com. Le cybercriminel revendique 1 653 468 lignes, 45 432 adresses email et un volume total de 371 Mo.
Cyberattaque.org a examiné l’archive diffusée. Celle-ci contient 69 fichiers CSV et trois fichiers JSONL, issus notamment de Sylius, une solution de commerce électronique utilisée pour gérer les comptes, les commandes, les factures et les paiements.
Notre comptage relève 1 653 399 enregistrements de données, hors en-têtes des fichiers CSV. La différence avec le chiffre annoncé par le pirate correspond précisément aux 69 lignes d’en-tête des fichiers CSV.
Les principaux ensembles comprennent :
- 484 870 lignes d’historique des modifications d’adresses ;
- 201 845 enregistrements d’adresses ;
- 89 982 commandes et paniers ;
- 84 168 enregistrements de paiement ;
- 68 952 factures ;
- 45 314 fiches clients ;
- 45 252 comptes utilisateurs ;
- Des journaux techniques, informations de livraison et références commerciales.
Ces 1,65 million de lignes ne correspondent pas à autant de personnes. Un même client peut apparaître dans plusieurs fichiers, notamment ceux de ses commandes, de ses adresses et de ses transactions.
45 314 fiches clients et des coordonnées personnelles détaillées
L’analyse du fichier principal des clients révèle 45 314 comptes, associés à 45 311 adresses email distinctes. Ce résultat est légèrement inférieur aux 45 432 adresses revendiquées par Chimera.
Les données observées comprennent notamment :
- Noms et prénoms des clients ;
- Adresses email et numéros de téléphone ;
- Adresses de facturation et de livraison ;
- Noms des entreprises clientes ;
- Numéros SIRET et informations de TVA lorsqu’ils sont renseignés ;
- Historiques de commandes et montants des achats ;
- Informations de livraison et références de facturation ;
- Dates de création et de modification des comptes.
Sur les 45 314 fiches clients, 45 272 comportent un numéro de téléphone renseigné. Le fichier des adresses contient également plus de 106 000 enregistrements comportant un nom d’entreprise.
Les informations ne concernent pas uniquement la France métropolitaine. Les fichiers comprennent des adresses situées notamment en Belgique, en Suisse, dans les territoires ultramarins et dans plusieurs autres pays européens.
Les historiques d’adresses présentent un risque supplémentaire : ils peuvent conserver les anciennes coordonnées des clients, même après une modification de leur compte.
40 982 mots de passe protégés par MD5 : la découverte la plus inquiétante
Le fichier des comptes utilisateurs révèle une faiblesse importante dans la protection historique des mots de passe.
Cyberattaque.org a analysé les 45 252 enregistrements de connexion et identifié deux grandes catégories de protection :
- 40 982 mots de passe protégés par MD5 ;
- 4 270 mots de passe protégés par Argon2i.
Plus de 90 % des comptes présents dans le fichier utilisent donc MD5. Les empreintes correspondantes comportent 32 caractères hexadécimaux et le champ prévu pour le sel cryptographique est vide sur ces comptes.
MD5 est un algorithme ancien, beaucoup trop rapide pour constituer aujourd’hui une protection adaptée aux mots de passe. Il facilite notamment les tentatives de récupération par dictionnaire ou par comparaison avec des empreintes déjà connues.
Les mots de passe ne sont pas directement lisibles en clair dans ces fichiers, mais leur protection présente des faiblesses importantes.
L’analyse révèle également que certaines empreintes MD5 apparaissent sur plusieurs comptes, ce qui suggère une réutilisation de mots de passe identiques entre différents utilisateurs.
À l’inverse, les comptes protégés par Argon2i bénéficient d’un algorithme spécialement conçu pour rendre les tentatives de récupération beaucoup plus coûteuses.
La coexistence de MD5 et d’Argon2i suggère plusieurs générations de comptes ou une migration progressive du système d’authentification. La validité actuelle des anciens mots de passe n’a pas été vérifiée.
Des informations sur les paiements et les factures également diffusées
La fuite comprend également des informations relatives aux transactions financières effectuées sur Fournishop.
L’archive contient 84 168 enregistrements de paiement, parmi lesquels figurent des transactions terminées, annulées ou refusées.
Cyberattaque.org a notamment examiné les fichiers détaillant 4 920 paiements réalisés, 629 paiements échoués et 791 paiements annulés.
Les informations observées comprennent :
- Identités et coordonnées de facturation ;
- Montants des transactions ;
- Dates et références de paiement ;
- Types de cartes utilisées ;
- Statuts des transactions ;
- Identifiants techniques et références d’opérations ;
- Informations relatives aux commandes associées.
Aucun numéro complet de carte bancaire ni cryptogramme de sécurité n’a été identifié dans les champs de paiement examinés. L’analyse ne permet donc pas d’affirmer que des cartes bancaires directement utilisables ont été compromises.
En revanche, les historiques de paiement peuvent révéler les montants dépensés, les dates d’achat et les coordonnées des clients. L’archive comprend également des références techniques dont la validité actuelle n’a pas été testée.
Une fuite qui concerne aussi des professionnels de la bijouterie
La nature de l’activité de Fournishop donne une dimension particulière à cette exposition de données. Le site commercialise des produits destinés aux bijoutiers, aux créateurs, aux boutiques et aux autres professionnels utilisant des emballages personnalisés.
Les fichiers comprennent de nombreux noms d’entreprises associés à des coordonnées de livraison et de facturation.
Ces informations pourraient permettre de reconstituer certaines relations commerciales, d’identifier des établissements clients et de connaître leurs historiques d’approvisionnement.
Le danger est notamment celui de fausses communications commerciales : demande de règlement, modification de commande, livraison à confirmer ou changement de coordonnées bancaires.
Un escroc connaissant une commande réelle, son montant et les coordonnées du destinataire pourrait produire un message particulièrement crédible.
Une base arrêtée en mars 2025, bien avant sa publication par Chimera
L’analyse chronologique révèle un élément essentiel : les dernières commandes enregistrées dans l’archive datent du 24 mars 2025.
Les dernières modifications relevées dans les fichiers de comptes et de paiements correspondent également à cette période.
La publication du 16 novembre 2026 ne démontre donc pas que le site a été piraté récemment. Les fichiers pourraient provenir d’une sauvegarde historique, d’un ancien export ou d’une extraction réalisée bien avant leur divulgation.
Cette ancienneté est particulièrement intéressante au regard de l’évolution juridique de Fournishop.
Le fonds de commerce était précédemment exploité par Globe Sellers, avant son acquisition par la société Mozart Shop. Les annonces légales font état d’un acte de cession signé le 28 août 2025, puis publié au cours des mois suivants.
Les informations examinées s’arrêtent donc plusieurs mois avant cette opération.
Il n’est pas possible de déterminer si les données proviennent des anciens systèmes de Globe Sellers, d’une sauvegarde conservée lors du changement d’exploitant ou d’un autre environnement informatique.
Cette distinction est importante : aucune preuve ne permet d’attribuer directement une intrusion à l’infrastructure actuellement exploitée par Mozart Shop.
Comment autant de données ont-elles pu être récupérées ?
La structure de l’archive suggère une extraction étendue d’un environnement de commerce électronique.
Les fichiers ne contiennent pas uniquement des coordonnées clients. Ils reprennent de nombreuses tables liées au fonctionnement de Sylius : utilisateurs, commandes, adresses, historiques de modification, facturation, paiements et paramètres techniques.
Un accès non autorisé à une base de données, la récupération d’une sauvegarde ou la compromission d’un compte disposant de privilèges élevés pourraient expliquer un ensemble aussi complet.
Aucune de ces hypothèses n’est toutefois confirmée. Chimera ne fournit pas d’explication technique permettant de dater l’intrusion ou d’identifier précisément le point d’entrée.
L’existence d’une ancienne base conservant des mots de passe sous MD5 constitue néanmoins une question de sécurité indépendante de la méthode utilisée pour récupérer les fichiers.
Des risques de piratage de comptes et d’escroqueries ciblées
Le principal risque concerne la récupération éventuelle des mots de passe protégés par MD5. Si certains sont retrouvés et toujours utilisés, les personnes concernées pourraient être victimes de tentatives de connexion frauduleuses.
Le danger serait particulièrement important pour les utilisateurs ayant réutilisé leur ancien mot de passe Fournishop sur leur messagerie ou d’autres services.
Les historiques de commandes et les informations de livraison présentent également un risque d’hameçonnage. Des cybercriminels pourraient se faire passer pour Fournishop ou pour un transporteur afin d’annoncer un problème de livraison, un remboursement ou une facture à régler.
Les clients professionnels pourraient aussi être ciblés par des tentatives de fraude au changement de RIB.
Aucune exploitation frauduleuse des informations diffusées n’a été établie dans le cadre de cette enquête.
Une fuite confirmée par les fichiers, mais aucune intrusion récente établie
Au 17 novembre 2026, aucune communication officielle détaillant cette divulgation n’a été identifiée auprès de Fournishop.
Cyberattaque.org confirme néanmoins avoir analysé une archive structurée contenant plus de 45 000 fiches clients, des centaines de milliers d’enregistrements d’adresses et de nombreuses informations de commande et de paiement.
La présence de 40 982 empreintes MD5 constitue la principale découverte de cette enquête. Elle révèle une protection insuffisante de nombreux mots de passe historiques, même si leur validité actuelle reste inconnue.
La provenance exacte de l’archive, la date de son extraction et les éventuelles mesures d’information des personnes concernées restent à établir.
Cette affaire rappelle qu’une ancienne base de données peut rester dangereuse plusieurs années après sa constitution. Même lorsqu’une boutique change d’exploitant ou modernise ses systèmes, la divulgation d’informations historiques peut continuer d’exposer ses anciens clients à des risques de fraude et de compromission de leurs comptes.